
Firewall Check Point untuk Keamanan Jaringan Perusahaan
Firewall Check Point untuk membantu perusahaan mengontrol, memonitor, dan melindungi lalu lintas jaringan dari perimeter hingga lingkungan enterprise yang kompleks.
External Traffic
Security Gateway
Network
Data • Branch
Bukan hanya memblokir. Firewall harus memahami.
Check Point merupakan platform keamanan jaringan yang menggabungkan fungsi firewall dengan berbagai kemampuan security dan threat prevention untuk membantu organisasi mengamankan jaringan, aplikasi, pengguna, dan koneksi.
Dalam lingkungan perusahaan, firewall tidak berdiri sendiri. Policy, monitoring, VPN, segmentasi jaringan, remote access, branch connectivity, dan kebutuhan keamanan lainnya perlu dikelola sebagai bagian dari arsitektur yang konsisten.
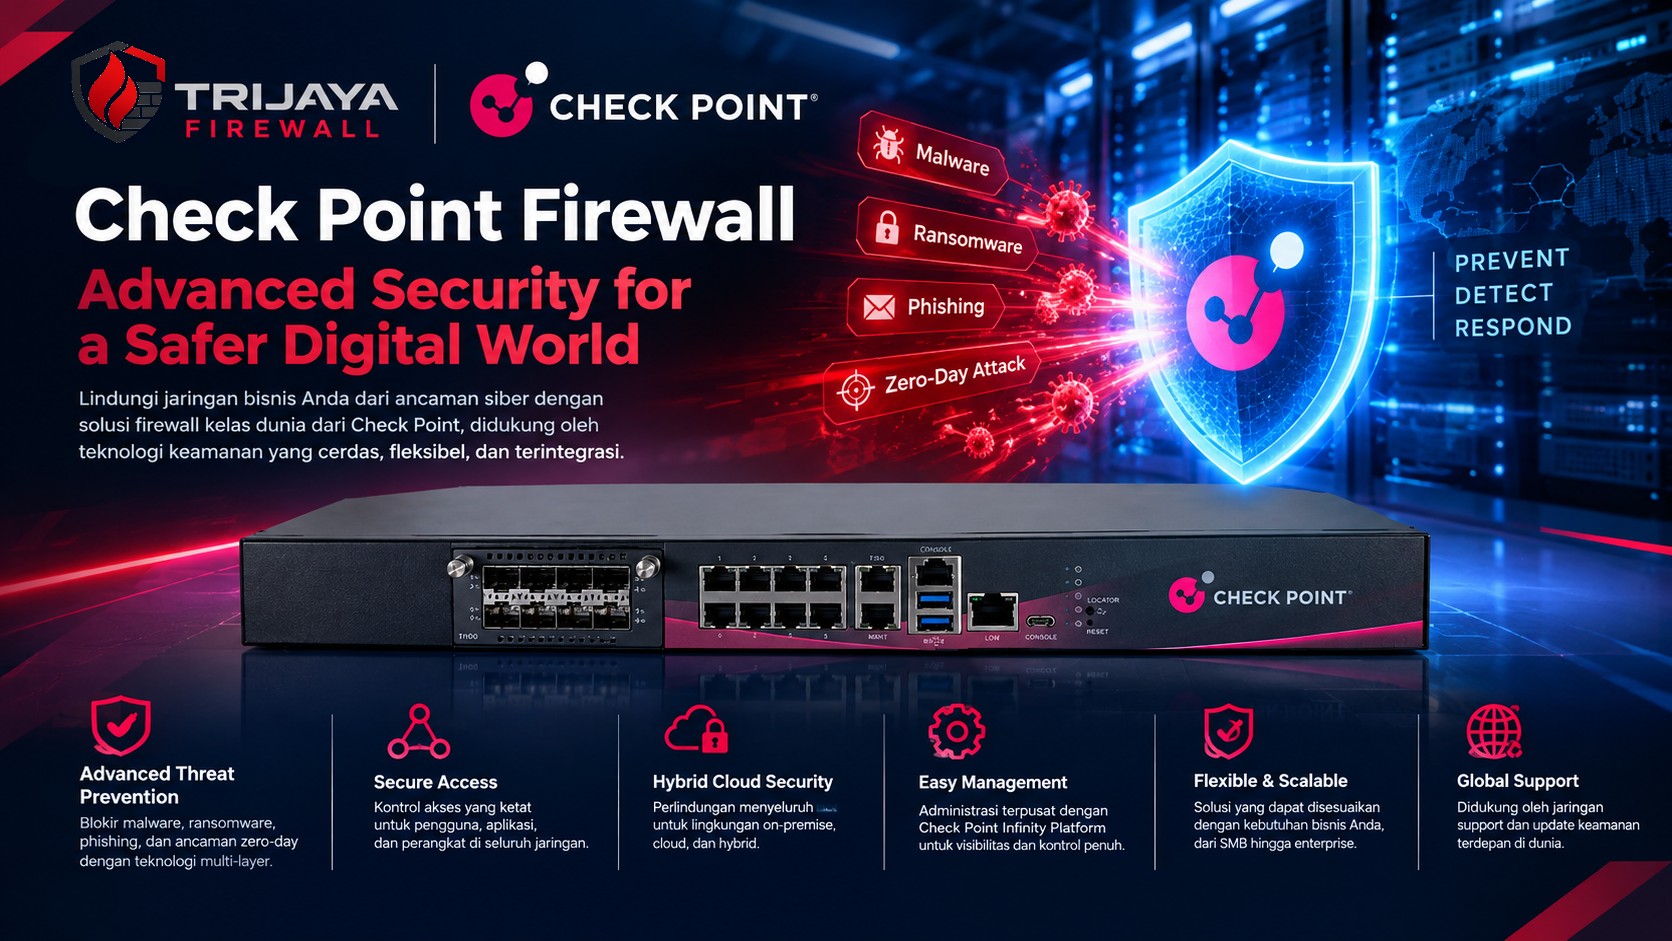
Security layer yang dirancang untuk berkembang.
Check Point dapat digunakan untuk membangun kontrol keamanan yang lebih menyeluruh pada perimeter, branch, data center, remote access, dan lingkungan hybrid.
Next Generation Firewall
Mengontrol traffic berdasarkan policy dan kebutuhan keamanan jaringan, bukan sekadar berdasarkan alamat IP dan port.
Threat Prevention
Membantu mencegah berbagai ancaman modern termasuk malware, phishing, ransomware, zero-day dan aktivitas berbahaya lainnya melalui security engine yang terintegrasi.
Application & Web Control
Membantu organisasi menerapkan policy terhadap aplikasi dan akses web sesuai kebutuhan pengguna, departemen, maupun standar keamanan perusahaan.
VPN & Secure Connectivity
Mendukung kebutuhan konektivitas aman untuk remote user, site-to-site communication, branch, dan akses terhadap resource perusahaan.
Centralized Security Management
Policy dan monitoring dapat dikelola secara terpusat sehingga pengelolaan environment firewall menjadi lebih konsisten dan terkontrol.
Scalable Enterprise Security
Dapat digunakan mulai dari kebutuhan branch hingga environment enterprise dan data center dengan kebutuhan performa serta availability yang lebih tinggi.
Apakah Check Point cocok untuk jaringan Anda?
Gunakan matriks berikut sebagai panduan awal sebelum menentukan desain dan model firewall.
| Kebutuhan | Check Point | Catatan Implementasi |
|---|---|---|
| Perusahaan membutuhkan NGFW enterprise | ✓ | Cocok untuk environment yang membutuhkan security policy lebih komprehensif. |
| Perlindungan terhadap advanced threats | ✓ | Threat prevention menjadi bagian penting dalam security architecture. |
| Banyak branch / distributed network | ✓ | Perlu perencanaan policy, connectivity, monitoring dan centralized management. |
| Remote access / VPN | ✓ | Desain harus disesuaikan dengan jumlah user, topology dan security policy. |
| Data center / high availability | ✓ | Perlu sizing hardware, redundancy dan failover architecture yang tepat. |
| Ingin firewall tanpa proses desain | — | Tidak disarankan. Firewall enterprise perlu sizing dan policy design sebelum implementasi. |
Let the firewall become the control point.
Implementasi Check Point sebaiknya diposisikan sebagai bagian dari arsitektur jaringan, bukan sekadar perangkat yang diletakkan di antara internet dan LAN.
Internet & External Traffic
- Internet connection
- Public services
- Remote users
- Branch connectivity
POINT Security Gateway
Corporate Environment
- Internal network
- Applications
- Servers & data
- Users & devices
Dari planning sampai firewall berjalan.
Satu rangkaian layanan untuk membantu organisasi mendapatkan implementasi Check Point yang lebih terencana.
Pengadaan Firewall
Membantu proses pemilihan solusi dan kebutuhan perangkat berdasarkan requirement jaringan.
Detail →Instalasi Firewall
Penempatan dan deployment perangkat sesuai rancangan topology jaringan.
Detail →Konfigurasi Firewall
Policy, NAT, routing, VPN dan security configuration disesuaikan dengan kebutuhan.
Detail →Maintenance Firewall
Menjaga konfigurasi dan operasional firewall agar tetap dapat mendukung kebutuhan bisnis.
Detail →Troubleshooting
Membantu investigasi ketika terdapat gangguan koneksi, policy, routing atau security service.
Detail →Renewal License
Membantu kebutuhan renewal license dan evaluasi kebutuhan subscription/security service.
Detail →Satu platform. Banyak skenario jaringan.
Corporate Network
Perlindungan perimeter, internal network, user access dan application traffic dalam lingkungan perusahaan.
Data Center Security
Cocok untuk environment yang membutuhkan security policy, performance dan availability yang lebih terencana.
Multi Branch
Membantu menghubungkan dan mengamankan berbagai lokasi perusahaan dengan policy yang lebih konsisten.
Remote Access
Mendukung kebutuhan akses aman bagi user yang bekerja dari luar jaringan kantor.
Hybrid Environment
Dapat menjadi bagian dari arsitektur yang menggabungkan on-premises, cloud dan remote connectivity.
Threat Prevention
Cocok untuk organisasi yang ingin memperkuat security layer terhadap ancaman modern.
Pelajari Check Point lebih dalam.
Enam artikel berikut disiapkan sebagai supporting cluster untuk memperkuat topical authority halaman Check Point.
Apa Itu Check Point Firewall? Pengertian, Fungsi, dan Kegunaannya
Dasar-dasar Check Point untuk memahami fungsi firewall dalam keamanan jaringan perusahaan.
Check Point vs Fortinet: Perbedaan, Kelebihan, dan Kapan Menggunakannya
Panduan membandingkan dua platform firewall berdasarkan kebutuhan jaringan dan security.
Panduan Konfigurasi Check Point Firewall untuk Jaringan Kantor
Hal-hal penting yang perlu dipersiapkan sebelum melakukan konfigurasi firewall.
Check Point VPN: Konsep, Fungsi, dan Implementasinya di kantor
Memahami penggunaan VPN untuk remote access dan konektivitas antar lokasi.
Threat Prevention pada Check Point: Cara Kerja dan Manfaatnya
Pembahasan mengenai pendekatan threat prevention untuk menghadapi ancaman jaringan modern.
Cara Memilih Model Check Point Firewall Sesuai Kebutuhan Kantor
Faktor sizing yang perlu diperhatikan sebelum menentukan security gateway.
Pertanyaan tentang Check Point Firewall.
Apa itu Check Point Firewall?
Apakah Check Point cocok untuk perusahaan?
Apa saja layanan Check Point yang disediakan Trijaya Firewall?
Apakah Check Point bisa digunakan untuk VPN?
Bagaimana menentukan model Check Point yang tepat?
Apakah Trijaya Firewall dapat membantu konfigurasi Check Point?
Build the right security architecture.
Punya rencana menggunakan Check Point untuk kantor, data center, branch atau environment enterprise? Diskusikan kebutuhan jaringan Anda dengan Trijaya Firewall.