
Firewall untuk Kantor: VPN, VLAN, Internet & Keamanan Jaringan
Pendahuluan
Firewall untuk kantor berperan penting dalam melindungi jaringan perusahaan dari akses tidak sah, aktivitas mencurigakan, dan risiko serangan siber. Perangkat ini membantu administrator mengatur koneksi internet, membatasi komunikasi antarperangkat, serta mengendalikan akses ke sistem internal perusahaan.
Kebutuhan firewall semakin penting ketika kantor menggunakan banyak komputer, server, access point, kamera CCTV, dan aplikasi berbasis cloud. Jaringan yang tidak dikelola dengan baik dapat membuka peluang bagi pihak yang tidak berwenang untuk mengakses sumber daya perusahaan.
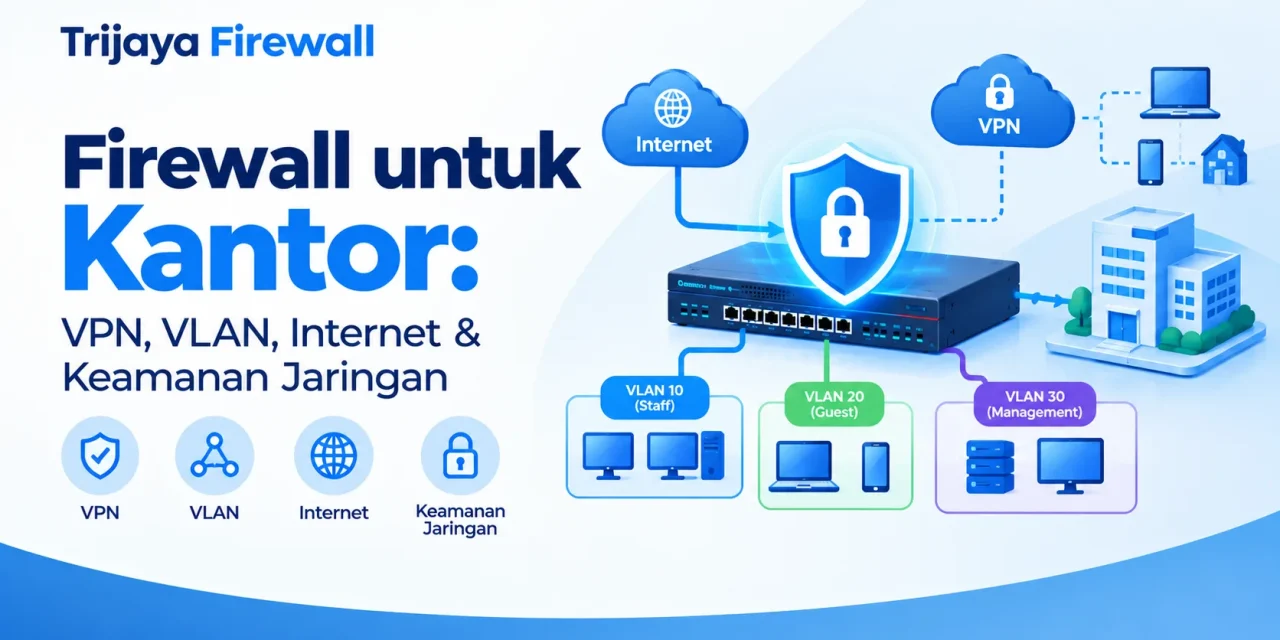
Di lingkungan kantor, firewall berperan lebih dari sekadar pemblokir ancaman. Firewall juga mengelola akses VPN untuk karyawan yang bekerja jarak jauh, memisahkan jaringan lewat VLAN (misalnya untuk karyawan, tamu, dan server), serta mengatur penggunaan internet agar tetap stabil dan aman. Kombinasi pengaturan ini perlu dirancang dengan cermat agar tidak saling mengganggu. Jika Anda ingin jaringan kantor tertata rapi sejak awal, Jasa Firewall Indonesia: Instalasi, Konfigurasi dan Maintenance dapat membantu dari perencanaan hingga implementasi.
Selain mengamankan koneksi internet, firewall dapat mendukung koneksi VPN untuk karyawan jarak jauh dan mengatur komunikasi antarsegmen jaringan melalui VLAN. Kombinasi tersebut membantu perusahaan menerapkan kebijakan keamanan yang lebih terstruktur.
Namun, pemasangan firewall saja tidak otomatis membuat jaringan aman. Administrator perlu menyusun aturan akses, memantau aktivitas jaringan, memperbarui sistem, dan mengevaluasi konfigurasi secara berkala.
Artikel ini membahas cara kerja firewall untuk kantor, penerapannya pada VPN dan VLAN, pengamanan internet, serta langkah yang dapat dilakukan perusahaan untuk menjaga jaringan tetap aman dan stabil.
Apa Itu Firewall untuk Kantor?
Firewall untuk kantor adalah sistem keamanan yang mengawasi dan mengendalikan lalu lintas data berdasarkan aturan tertentu. Sistem ini dapat ditempatkan di antara jaringan internal dan internet atau digunakan untuk mengatur komunikasi antarsegmen jaringan.
Firewall memeriksa koneksi yang masuk maupun keluar. Berdasarkan kebijakan yang ditetapkan, firewall dapat mengizinkan, menolak, atau memeriksa koneksi lebih lanjut.
Dalam lingkungan kantor, firewall umumnya ditempatkan pada jalur koneksi internet. Perangkat tersebut menjadi salah satu titik utama untuk menerapkan kebijakan keamanan jaringan.
Sebagai contoh, perusahaan dapat mengizinkan karyawan mengakses internet dan aplikasi bisnis, tetapi membatasi akses langsung dari internet ke server internal. Administrator juga dapat memisahkan jaringan tamu agar pengunjung tidak dapat menjangkau komputer karyawan.
Firewall modern menyediakan kemampuan tambahan sesuai model dan lisensi. Beberapa di antaranya meliputi Intrusion Prevention System (IPS), Web Filtering, Application Control, VPN, serta inspeksi lalu lintas tertentu.
Fungsi yang tersedia bergantung pada jenis firewall dan konfigurasi yang digunakan. Karena itu, perusahaan perlu menentukan kebutuhan terlebih dahulu sebelum memilih perangkat.
Mengapa Firewall Penting untuk Jaringan Kantor?
Jaringan kantor biasanya menghubungkan banyak perangkat dan layanan yang mendukung pekerjaan sehari-hari. Tanpa pengaturan akses yang tepat, koneksi yang tidak diperlukan dapat meningkatkan risiko keamanan.
Berikut beberapa alasan firewall dibutuhkan dalam lingkungan perusahaan.
1. Mengontrol Akses Internet
Firewall membantu administrator mengatur koneksi dari jaringan kantor menuju internet. Kebijakan dapat disesuaikan dengan kebutuhan pengguna, aplikasi, dan jenis layanan.
Perusahaan dapat membatasi koneksi tertentu yang tidak diperlukan atau berisiko. Namun, kebijakan tersebut harus mempertimbangkan kebutuhan kerja agar tidak menghambat produktivitas.
2. Melindungi Server dan Sistem Internal
Server file, aplikasi keuangan, database, dan sistem manajemen perusahaan sering menyimpan informasi penting. Firewall dapat membatasi koneksi menuju server berdasarkan sumber, tujuan, port, dan layanan yang diizinkan.
Prinsip yang disarankan adalah memberikan akses hanya kepada pengguna atau sistem yang membutuhkannya. Hindari membuka layanan server ke internet tanpa alasan dan perlindungan yang memadai.
3. Mengurangi Risiko Serangan Jaringan
Firewall dengan fitur keamanan tambahan dapat membantu mendeteksi atau memblokir pola serangan tertentu. Contohnya adalah pemindaian port, koneksi mencurigakan, dan lalu lintas yang cocok dengan signature ancaman yang dikenal.
Kemampuan tersebut bukan jaminan bahwa semua serangan akan terblokir. Perusahaan tetap membutuhkan pembaruan keamanan, perlindungan endpoint, autentikasi yang kuat, dan pemantauan berkala.
4. Mendukung Kerja Jarak Jauh
Karyawan yang bekerja dari luar kantor mungkin memerlukan akses ke aplikasi internal. VPN dapat menyediakan koneksi terenkripsi antara perangkat pengguna dan jaringan perusahaan.
Firewall membantu mengatur koneksi tersebut agar pengguna hanya dapat mengakses sumber daya sesuai haknya.
5. Membantu Pemantauan Jaringan
Firewall dapat mencatat koneksi yang diizinkan atau diblokir, aktivitas VPN, dan peristiwa keamanan sesuai fitur yang tersedia.
Informasi ini membantu administrator menyelidiki gangguan, meninjau kebijakan akses, dan mengenali aktivitas yang tidak biasa.
Cara Firewall Mengamankan Koneksi Internet Kantor
Koneksi internet merupakan jalur komunikasi utama bagi banyak aktivitas bisnis. Karyawan menggunakannya untuk mengakses email, aplikasi cloud, sistem keuangan, konferensi video, dan berbagai layanan eksternal.
Firewall membantu mengendalikan komunikasi tersebut melalui aturan yang ditentukan administrator.
Mengatur Koneksi Masuk dan Keluar
Koneksi masuk berasal dari luar menuju jaringan perusahaan. Koneksi keluar berasal dari perangkat internal menuju jaringan atau layanan eksternal.
Firewall dapat menerapkan aturan berbeda untuk kedua arah tersebut. Misalnya, karyawan boleh mengakses aplikasi cloud yang diperlukan, sedangkan koneksi dari internet menuju server internal hanya diizinkan melalui layanan yang telah ditentukan.
Perusahaan sebaiknya menghindari aturan yang memberikan akses terlalu luas. Setiap pengecualian perlu memiliki tujuan yang jelas dan ditinjau secara berkala.
Membatasi Akses ke Layanan Tertentu
Beberapa kantor menerapkan kebijakan untuk mengelola akses ke situs atau aplikasi yang tidak berkaitan dengan pekerjaan. Fitur Web Filtering dan Application Control dapat membantu penerapan kebijakan tersebut apabila didukung perangkat.
Namun, pemblokiran tidak boleh dilakukan secara sembarangan. Administrator perlu memastikan layanan yang dibutuhkan untuk pekerjaan tetap dapat diakses.
Mengendalikan Koneksi Antarjaringan
Perusahaan mungkin memiliki beberapa jaringan, seperti jaringan karyawan, server, tamu, dan perangkat pengawasan. Firewall dapat mengatur komunikasi di antara jaringan tersebut.
Contohnya, komputer tamu hanya boleh menggunakan internet. Perangkat tersebut tidak perlu memiliki akses ke server keuangan atau komputer karyawan.
Mendukung Koneksi Internet Cadangan
Beberapa firewall mendukung multi-WAN dan mekanisme failover. Fitur ini memungkinkan perusahaan menggunakan lebih dari satu koneksi internet dan mengalihkan trafik ketika koneksi utama mengalami gangguan.
Implementasinya bergantung pada kemampuan perangkat, konfigurasi routing, dan layanan internet yang tersedia. Perusahaan perlu menguji skenario perpindahan koneksi agar layanan penting tetap dapat digunakan.
Firewall untuk Kantor dengan VPN
VPN atau Virtual Private Network memungkinkan komunikasi melalui koneksi terenkripsi antara perangkat atau jaringan yang terhubung melalui internet. Teknologi ini umum digunakan untuk mendukung karyawan jarak jauh dan koneksi antarkantor.
Firewall dapat menyediakan fungsi VPN secara langsung atau terintegrasi dengan solusi VPN lain, bergantung pada desain jaringan.
Apa Fungsi VPN dalam Jaringan Kantor?
VPN membantu menghubungkan pengguna atau kantor cabang dengan jaringan perusahaan tanpa harus menyediakan koneksi privat fisik untuk setiap lokasi.
Contoh penerapannya meliputi:
- Karyawan mengakses aplikasi internal dari rumah.
- Tim IT melakukan administrasi sistem dari lokasi berbeda.
- Kantor cabang terhubung dengan server di kantor pusat.
- Staf tertentu mengakses sistem operasional ketika sedang melakukan perjalanan dinas.
VPN harus disertai kebijakan akses yang tepat. Koneksi terenkripsi saja tidak menjamin perangkat pengguna bebas dari malware atau memiliki konfigurasi keamanan yang benar.
Jenis VPN yang Umum Digunakan
| Jenis VPN | Fungsi | Contoh penggunaan |
|---|---|---|
| Remote Access VPN | Menghubungkan perangkat pengguna dengan jaringan perusahaan | Karyawan bekerja dari rumah |
| Site-to-Site VPN | Menghubungkan dua atau lebih jaringan | Kantor pusat terhubung dengan cabang |
| SSL/TLS VPN | Menyediakan akses jarak jauh melalui teknologi berbasis TLS sesuai implementasi produk | Akses ke aplikasi atau jaringan internal |
| IPsec VPN | Mengamankan komunikasi IP melalui mekanisme IPsec | Koneksi antarkantor atau remote access |
Ketersediaan jenis VPN bergantung pada perangkat dan versi perangkat lunaknya. Perusahaan perlu memeriksa kompatibilitas klien, metode autentikasi, dan kebutuhan kapasitas sebelum menentukan solusi.
Cara Mengamankan VPN Kantor
Administrator perlu mengatur VPN dengan prinsip akses minimum. Pengguna sebaiknya hanya memperoleh akses ke sistem yang dibutuhkan untuk pekerjaannya.
Terapkan langkah berikut:
- Gunakan autentikasi yang kuat.
- Aktifkan multi-factor authentication jika didukung.
- Batasi hak akses berdasarkan pengguna atau kelompok.
- Perbarui perangkat lunak dan komponen VPN.
- Pantau aktivitas login dan koneksi yang tidak biasa.
- Cabut akses ketika karyawan tidak lagi membutuhkannya.
- Evaluasi perangkat yang diizinkan untuk terhubung.
Perusahaan juga perlu memperhatikan kapasitas VPN. Banyaknya pengguna yang terhubung secara bersamaan dapat memengaruhi performa, terutama ketika mereka mengakses aplikasi atau mentransfer file berukuran besar.
Firewall untuk Kantor dengan VLAN
VLAN atau Virtual Local Area Network memungkinkan administrator memisahkan jaringan secara logis meskipun perangkat menggunakan infrastruktur switch yang sama.
Teknologi ini membantu mengelompokkan perangkat berdasarkan fungsi, kebutuhan akses, atau tingkat risiko. Namun, VLAN bukan pengganti firewall. Pengaturan komunikasi antarsegmen tetap diperlukan untuk membatasi akses.
Mengapa VLAN Dibutuhkan di Kantor?
Bayangkan sebuah kantor memiliki komputer karyawan, server internal, kamera CCTV, printer jaringan, dan Wi-Fi tamu. Jika seluruh perangkat berada dalam satu jaringan tanpa pemisahan yang memadai, akses antarperangkat dapat menjadi sulit dikendalikan.
Dengan VLAN, perusahaan dapat membagi jaringan menjadi beberapa segmen. Firewall kemudian dapat mengatur komunikasi yang diperbolehkan di antara segmen tersebut.
Manfaat penerapan VLAN antara lain:
- Memisahkan perangkat berdasarkan fungsi.
- Membatasi komunikasi yang tidak diperlukan.
- Membantu pengelolaan kebijakan akses.
- Memudahkan pemantauan jaringan.
- Mendukung pengembangan jaringan ketika jumlah perangkat bertambah.
Contoh Pembagian VLAN untuk Kantor
| VLAN | Penggunaan | Contoh kebijakan firewall |
|---|---|---|
| VLAN 10 | Komputer karyawan | Mengakses internet dan aplikasi bisnis yang diizinkan |
| VLAN 20 | Server internal | Menerima koneksi dari sumber yang telah ditentukan |
| VLAN 30 | CCTV dan perangkat pengawasan | Mengakses NVR atau server pemantauan yang diperlukan |
| VLAN 40 | Wi-Fi tamu | Mengakses internet tanpa akses ke jaringan internal |
| VLAN 50 | Manajemen perangkat | Hanya dapat diakses administrator yang berwenang |
Nomor VLAN tersebut hanya contoh. Perusahaan perlu menyesuaikannya dengan rancangan alamat IP, switch, router, dan kebijakan keamanan.
Peran Firewall dalam Segmentasi VLAN
VLAN memisahkan domain jaringan secara logis, sedangkan firewall membantu mengatur komunikasi antarsegmen apabila trafik dirutekan melalui firewall.
Sebagai contoh, komputer karyawan mungkin diizinkan mengakses aplikasi pada server internal melalui port tertentu. Namun, koneksi langsung dari jaringan tamu menuju server dapat ditolak.
Desain implementasi harus memastikan trafik antar-VLAN benar-benar melewati perangkat atau mekanisme kontrol yang sesuai. Jika routing antar-VLAN dilakukan oleh switch tanpa kebijakan pembatasan yang memadai, segmentasi saja belum tentu memberikan perlindungan yang diharapkan.
Firewall untuk Kantor dengan Jaringan Wi-Fi dan Perangkat IoT
Jaringan kantor tidak hanya terdiri dari komputer dan server. Banyak perusahaan menggunakan access point, printer, kamera CCTV, perangkat kontrol akses, telepon IP, dan perangkat IoT lainnya.
Perangkat tersebut memiliki kebutuhan komunikasi yang berbeda. Sebagian mungkin jarang diperbarui atau tidak mendukung mekanisme keamanan sekuat komputer modern.
Firewall membantu membatasi komunikasi perangkat berdasarkan kebutuhan operasional.
Pisahkan Jaringan Tamu
Wi-Fi tamu sebaiknya dipisahkan dari jaringan internal perusahaan. Pengunjung biasanya hanya membutuhkan koneksi internet, bukan akses ke server, printer internal, atau perangkat administrasi.
Gunakan VLAN atau mekanisme isolasi yang sesuai, lalu terapkan aturan akses yang membatasi komunikasi ke jaringan perusahaan.
Lindungi Kamera CCTV dan Perangkat IoT
Kamera CCTV dan perangkat IoT perlu berkomunikasi dengan sistem pengelolaan yang telah ditentukan. Batasi koneksi keluar dan koneksi antarperangkat sesuai kebutuhan.
Hindari memberikan akses langsung dari internet ke perangkat tersebut jika tidak diperlukan. Untuk akses jarak jauh, gunakan mekanisme yang aman dan didukung oleh rancangan jaringan.
Batasi Akses Administrasi
Antarmuka pengelolaan firewall, switch, access point, dan perangkat lain sebaiknya hanya dapat diakses oleh administrator yang berwenang.
Gunakan jaringan manajemen khusus jika memungkinkan. Batasi akses berdasarkan sumber yang diizinkan dan gunakan autentikasi yang kuat.
Firewall Tradisional dan Next-Generation Firewall untuk Kantor
Kebutuhan jaringan kantor terus berkembang. Selain mengontrol alamat IP, port, dan status koneksi perusahaan mungkin membutuhkan pemeriksaan aplikasi serta deteksi ancaman yang lebih terperinci.
Firewall tradisional umumnya berfokus pada pengendalian koneksi berdasarkan aturan jaringan. Next-Generation Firewall (NGFW) menambahkan kemampuan inspeksi dan pengendalian keamanan tertentu di luar fungsi firewall dasar.
NGFW dapat menyediakan fitur seperti IPS, Application Control, Web Filtering, serta inspeksi ancaman yang didukung produk dan lisensinya.
Untuk memahami cara kerja dan manfaat teknologi tersebut secara lebih lengkap, baca artikel Next-Generation Firewall: Fungsi, Fitur dan Manfaat untuk Jaringan.
Perbandingan Firewall Tradisional dan NGFW
| Aspek | Firewall tradisional | Next-Generation Firewall |
|---|---|---|
| Pengendalian koneksi | Berdasarkan aturan jaringan dan status koneksi | Mencakup fungsi dasar serta fitur inspeksi tambahan |
| Identifikasi aplikasi | Bergantung pada fitur yang tersedia | Umumnya menyediakan Application Control |
| Deteksi ancaman | Bergantung pada kemampuan produk | Dapat mencakup IPS dan layanan keamanan tambahan |
| Pengelolaan kebijakan | Berfokus pada aturan jaringan | Dapat mendukung kebijakan lebih terperinci |
| Kebutuhan lisensi | Bergantung pada produk | Sejumlah fitur tambahan mungkin memerlukan langganan |
| Penggunaan | Jaringan dengan kebutuhan pengendalian dasar | Jaringan yang membutuhkan inspeksi dan kontrol keamanan tambahan |
Perbedaan tersebut merupakan gambaran umum. Fitur dan performa aktual perlu diperiksa pada spesifikasi setiap produk.
NGFW bukan pilihan otomatis untuk semua kantor. Perusahaan perlu mengevaluasi risiko, anggaran, kemampuan administrator, dan fitur yang benar-benar akan digunakan.
Cara Memilih Firewall untuk Kantor
Memilih firewall membutuhkan evaluasi terhadap kebutuhan bisnis dan karakteristik jaringan. Perangkat dengan spesifikasi tinggi tidak selalu menjadi pilihan paling efisien jika sebagian besar fiturnya tidak diperlukan.
1. Hitung Jumlah Pengguna dan Perangkat
Perhitungkan komputer, laptop, ponsel, server, kamera, access point, dan perangkat lain yang terhubung ke jaringan. Perhatikan pula jumlah pengguna VPN dan koneksi simultan.
2. Evaluasi Kecepatan Internet
Periksa kecepatan koneksi saat ini dan rencana peningkatannya. Jangan hanya menggunakan angka firewall throughput dasar. Periksa juga throughput saat IPS, inspeksi aplikasi, atau fitur perlindungan lain diaktifkan.
3. Tentukan Kebutuhan VPN dan VLAN
Pastikan perangkat mendukung skenario remote access, site-to-site VPN, dan segmentasi jaringan yang direncanakan. Pertimbangkan jumlah koneksi, kompatibilitas, serta kemudahan pengelolaan.
4. Evaluasi Fitur Keamanan
Tentukan apakah kantor memerlukan IPS, Web Filtering, Application Control, inspeksi SSL/TLS, atau integrasi dengan sistem monitoring. Periksa kebutuhan lisensi setiap fitur.
5. Pertimbangkan Koneksi Cadangan
Jika gangguan internet dapat menghentikan aktivitas bisnis, evaluasi dukungan multi-WAN, failover, dan mekanisme redundansi yang sesuai.
6. Hitung Biaya Kepemilikan
Anggaran tidak hanya mencakup perangkat. Perhitungkan lisensi, dukungan teknis, instalasi, konfigurasi, pemeliharaan, dan kemungkinan kebutuhan perangkat cadangan.
7. Evaluasi Dukungan Teknis
Pastikan tersedia dokumentasi, pembaruan keamanan, dan dukungan yang sesuai dengan kemampuan tim IT. Perusahaan tanpa administrator jaringan khusus mungkin membutuhkan bantuan implementasi dan pemeliharaan.
Untuk panduan evaluasi yang lebih terperinci, Anda dapat membaca Cara Memilih Firewall Sesuai Kebutuhan Perusahaan dan Jaringan.
Contoh Rancangan Firewall untuk Kantor
Desain firewall perlu disesuaikan dengan ukuran kantor, jumlah perangkat, aplikasi, dan tingkat risiko. Berikut contoh rancangan konseptual yang dapat dijadikan titik awal.
Kantor Kecil dengan Satu Koneksi Internet
Kantor kecil dapat menggunakan satu firewall jaringan di antara modem atau perangkat terminasi internet dan jaringan internal.
Firewall mengatur koneksi internet, menerapkan kebijakan akses dasar, dan menyediakan VPN apabila dibutuhkan. Jaringan tamu sebaiknya dipisahkan dari jaringan internal.
Rancangan sederhana:
Internet → Firewall → Switch → Komputer, printer, dan access point.
Jika tersedia jaringan tamu, gunakan VLAN atau mekanisme isolasi yang sesuai. Pastikan jaringan tamu tidak dapat mengakses perangkat internal.
Kantor Menengah dengan Server Internal
Kantor menengah mungkin memerlukan beberapa VLAN untuk karyawan, server, CCTV, tamu, dan manajemen jaringan.
Firewall ditempatkan pada jalur internet dan dapat menjadi titik kontrol komunikasi antarsegmen sesuai desain routing. Aturan akses ditentukan berdasarkan kebutuhan aplikasi.
Rancangan konseptual:
Internet → Firewall → Core atau Distribution Switch → VLAN karyawan, server, CCTV, dan tamu.
Implementasi harus memperhatikan lokasi routing antar-VLAN agar kebijakan firewall benar-benar diterapkan pada jalur komunikasi yang relevan.
Perusahaan dengan Banyak Cabang
Perusahaan multi-cabang dapat menggunakan firewall di kantor pusat dan cabang. Koneksi antarlokasi dapat memanfaatkan site-to-site VPN atau solusi WAN lain sesuai kebutuhan.
Kebijakan keamanan dapat dikelola secara terpusat jika produk mendukungnya. Kapasitas perangkat di setiap lokasi disesuaikan dengan jumlah pengguna dan volume trafik masing-masing.
Rancangan harus mencakup pemantauan koneksi, prosedur pemulihan, dan pengelolaan perubahan konfigurasi.
Langkah Implementasi Firewall di Kantor
Pemasangan firewall perlu dilakukan secara terencana agar keamanan meningkat tanpa mengganggu operasional secara tidak perlu.
Tahap 1: Audit Jaringan
Identifikasi koneksi internet, router, switch, server, VLAN, aplikasi, dan perangkat pengguna. Catat layanan yang harus tetap berjalan setelah perubahan.
Tahap 2: Susun Kebijakan Keamanan
Tentukan koneksi yang diperbolehkan dan ditolak. Pisahkan aturan berdasarkan kebutuhan pengguna, aplikasi, serta segmen jaringan.
Mulailah dengan kebijakan yang jelas dan terukur. Hindari membuka semua port atau memberikan akses luas tanpa kebutuhan yang dapat dijelaskan.
Tahap 3: Siapkan Konfigurasi VPN dan VLAN
Buat desain alamat IP, VLAN, routing, dan aturan akses. Untuk VPN, tentukan pengguna, metode autentikasi, sumber daya yang dapat diakses, serta kapasitas koneksi.
Tahap 4: Lakukan Migrasi dengan Rencana Pemulihan
Simpan konfigurasi yang diperlukan dari perangkat lama. Tentukan jadwal perubahan, prosedur pengujian, dan langkah pemulihan jika layanan terganggu.
Tahap 5: Uji Fungsi dan Keamanan
Uji akses internet, aplikasi bisnis, VPN, komunikasi antar-VLAN, logging, dan aturan pemblokiran. Pastikan layanan penting berjalan sesuai kebutuhan.
Tahap 6: Dokumentasikan dan Pantau
Dokumentasikan konfigurasi, alamat jaringan, kebijakan akses, serta prosedur administrasi. Pantau log dan performa setelah perangkat aktif.
Tinjau konfigurasi secara berkala, terutama ketika ada perubahan pengguna, aplikasi, atau struktur jaringan.
Kesalahan Umum dalam Penggunaan Firewall untuk Kantor
Firewall tidak akan memberikan hasil optimal jika dikelola tanpa kebijakan yang jelas. Beberapa kesalahan berikut perlu dihindari.
Membiarkan Aturan Terlalu Luas
Aturan yang mengizinkan semua koneksi dapat meningkatkan risiko akses yang tidak diperlukan. Gunakan kebijakan yang spesifik dan berikan akses sesuai kebutuhan.
Tidak Memisahkan Jaringan Tamu
Jaringan tamu yang dapat berkomunikasi langsung dengan perangkat internal memperbesar risiko yang tidak perlu. Pisahkan jaringan dan batasi aksesnya.
Mengabaikan Pembaruan Keamanan
Firmware dan layanan keamanan yang tidak diperbarui dapat kehilangan perlindungan terhadap kerentanan atau ancaman terbaru. Terapkan jadwal pembaruan berdasarkan dukungan vendor dan prosedur pengujian.
Mengaktifkan Fitur Tanpa Menguji Performa
Fitur inspeksi tambahan dapat memengaruhi throughput dan latensi. Uji perangkat menggunakan pola trafik yang mewakili kondisi operasional.
Tidak Memantau Log
Log yang tidak pernah diperiksa mengurangi kemampuan perusahaan mengenali aktivitas mencurigakan. Tentukan siapa yang bertanggung jawab memantau peringatan dan menindaklanjuti kejadian penting.
Tidak Memiliki Cadangan Konfigurasi
Kesalahan perubahan atau kegagalan perangkat dapat menghambat layanan. Simpan cadangan konfigurasi secara aman dan uji prosedur pemulihan secara berkala.
FAQ: Firewall untuk Kantor
1. Apakah kantor kecil perlu menggunakan firewall?
Ya, kantor kecil tetap perlu mengendalikan akses jaringan. Pilihan perangkat dan fitur dapat disesuaikan dengan jumlah pengguna, risiko, jenis aplikasi, serta anggaran.
2. Apa perbedaan firewall dan router?
Router meneruskan paket data antarjaringan berdasarkan informasi routing. Firewall mengendalikan koneksi berdasarkan kebijakan keamanan. Sebagian perangkat dapat menjalankan kedua fungsi, tetapi tujuan dan konfigurasi masing-masing tetap berbeda.
3. Apakah VPN sudah cukup untuk mengamankan jaringan kantor?
Belum. VPN membantu melindungi komunikasi melalui koneksi terenkripsi, tetapi tetap memerlukan autentikasi yang kuat, pembatasan akses, pembaruan perangkat, dan pemantauan.
4. Apakah VLAN bisa menggantikan firewall?
Tidak. VLAN memisahkan jaringan secara logis, tetapi tidak otomatis mengendalikan seluruh komunikasi antarsegmen. Firewall atau mekanisme kontrol lain diperlukan untuk menerapkan kebijakan akses yang sesuai.
5. Apakah firewall dapat memblokir semua serangan siber?
Tidak. Firewall membantu mengurangi risiko, tetapi tidak dapat menjamin semua serangan terblokir. Keamanan perlu dilengkapi perlindungan endpoint, pembaruan sistem, autentikasi kuat, pencadangan, dan pemantauan.
6. Apakah firewall dapat mengatur penggunaan internet karyawan?
Bisa, jika perangkat menyediakan fitur yang sesuai. Web Filtering dan Application Control dapat membantu menerapkan kebijakan penggunaan internet berdasarkan kategori, aplikasi, atau identitas yang didukung.
7. Apakah firewall kantor harus selalu aktif?
Firewall yang melindungi jalur jaringan sebaiknya beroperasi secara berkelanjutan. Perusahaan perlu memantau kondisi perangkat dan menyiapkan prosedur pemulihan untuk mengurangi dampak jika terjadi gangguan.
8. Kapan perusahaan membutuhkan NGFW?
NGFW layak dipertimbangkan ketika perusahaan membutuhkan inspeksi aplikasi, IPS, pengendalian akses yang lebih terperinci, atau layanan perlindungan ancaman tambahan. Pemilihannya perlu mempertimbangkan kebutuhan dan biaya.
9. Apakah firewall perlu dipantau setiap hari?
Tingkat pemantauan bergantung pada risiko dan kompleksitas jaringan. Perusahaan sebaiknya memiliki mekanisme pemantauan yang sesuai, notifikasi untuk kejadian penting, dan proses tindak lanjut yang jelas.
10. Siapa yang sebaiknya mengonfigurasi firewall kantor?
Konfigurasi dapat dilakukan administrator yang memiliki kemampuan dan pemahaman terhadap topologi jaringan. Untuk jaringan kompleks atau layanan kritis, perusahaan dapat mempertimbangkan bantuan tenaga profesional.
Kesimpulan
Firewall untuk kantor membantu perusahaan mengendalikan koneksi internet, melindungi server internal, mengatur akses VPN, dan membatasi komunikasi antarsegmen VLAN. Penerapan yang tepat juga mendukung pemantauan jaringan dan pengelolaan kebijakan keamanan.
Namun, manfaat firewall bergantung pada kesesuaian perangkat, konfigurasi, pembaruan, dan pemeliharaannya. Perusahaan perlu memahami kebutuhan operasional sebelum memilih perangkat serta memastikan aturan akses tidak terlalu longgar.
VPN dan VLAN sebaiknya menjadi bagian dari rancangan keamanan jaringan yang menyeluruh. Keduanya perlu didukung pengendalian akses, autentikasi yang kuat, pencatatan aktivitas, dan prosedur pemulihan.
Jika perusahaan Anda membutuhkan bantuan dalam perencanaan, instalasi, konfigurasi, atau evaluasi firewall, Trijaya Firewall dapat membantu menyesuaikan solusi dengan kebutuhan jaringan kantor.
Baca Juga Artikel Seputar Firewall untuk mengetahui lebih dalam layanan firewall dari kami.