
Arsitektur Palo Alto: Cara Kerja SP3 dan Data Plane
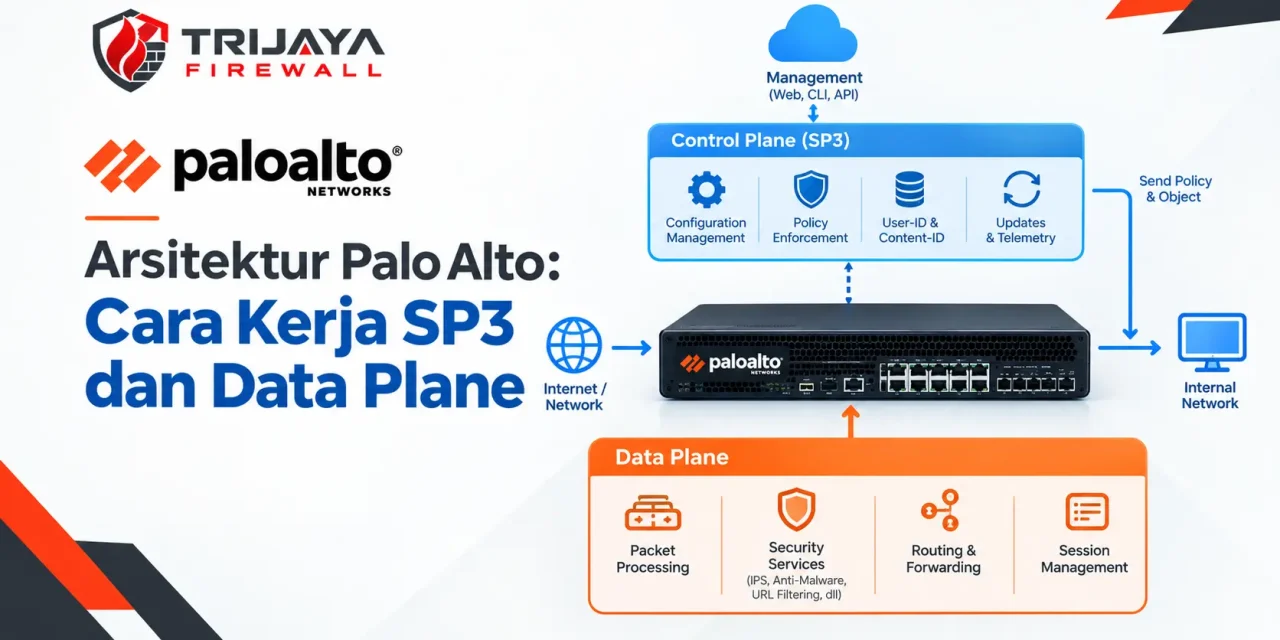
Arsitektur Palo Alto dirancang untuk menggabungkan pemrosesan jaringan dan pemeriksaan keamanan dalam satu platform Next-Generation Firewall (NGFW). Salah satu komponen utamanya adalah Single Pass Parallel Processing (SP3), yaitu pendekatan arsitektur yang membantu firewall mengidentifikasi aplikasi, menerapkan kebijakan, dan memeriksa ancaman dengan pemrosesan yang terintegrasi.
Untuk memahami cara kerja firewall Palo Alto Networks, administrator perlu mengenali peran data plane, control plane, dan management plane. Ketiganya memiliki tanggung jawab berbeda, tetapi bekerja bersama untuk memastikan lalu lintas jaringan diproses sesuai kebijakan keamanan perusahaan.
Keunggulan performa firewall Palo Alto berakar pada arsitekturnya, yaitu pemisahan control plane dan data plane serta pendekatan Single Pass Parallel Processing (SP3). Dengan SP3, paket diproses dalam satu kali lintasan untuk berbagai fungsi sekaligus, seperti pengenalan aplikasi, identifikasi pengguna, dan pemeriksaan ancaman, sehingga performa tetap terjaga. Memahami arsitektur ini membantu Anda mengelola kapasitas dan menghindari bottleneck. Jika Anda membutuhkan pendampingan teknis dalam implementasinya, Jasa Instalasi, Setting dan Konsultasi Palo Alto Firewall Profesional dapat membantu mengoptimalkan perangkat Anda sesuai kebutuhan beban kerja jaringan.
Pemahaman ini berguna saat merancang kapasitas firewall, menganalisis masalah performa, atau menentukan konfigurasi yang sesuai untuk jaringan enterprise.
Apa Itu Arsitektur Palo Alto Networks?
Arsitektur Palo Alto Networks merupakan rancangan perangkat keras dan perangkat lunak yang mendukung fungsi routing, kontrol aplikasi, penerapan kebijakan, serta pemeriksaan keamanan pada NGFW.
Salah satu karakteristiknya adalah integrasi beberapa kemampuan keamanan agar pemeriksaan lalu lintas tidak harus dilakukan melalui rangkaian perangkat terpisah yang masing-masing memproses ulang trafik.
Dalam arsitektur ini, tiga area fungsi utama yang perlu dipahami adalah:
- Management plane: menangani pengelolaan perangkat, konfigurasi, antarmuka administrasi, dan fungsi manajemen lainnya.
- Control plane: menangani fungsi pengendalian jaringan tertentu, seperti pertukaran informasi routing dan pengambilan keputusan kontrol, bergantung pada platform.
- Data plane: menangani pemrosesan dan penerusan lalu lintas jaringan, termasuk penerapan kebijakan keamanan.
Tidak semua model firewall memiliki implementasi fisik ketiga plane yang sama. Pembagian sumber daya dan proses bergantung pada model perangkat, arsitektur perangkat keras, serta versi PAN-OS yang digunakan.
Mengenal SP3 dalam Arsitektur Palo Alto
SP3 adalah singkatan dari Single Pass Parallel Processing. Pendekatan ini mengintegrasikan pemrosesan jaringan dan fungsi keamanan untuk membantu mempertahankan throughput serta mengurangi latensi ketika berbagai pemeriksaan keamanan dijalankan.
Pada arsitektur firewall konvensional tertentu, fungsi jaringan, identifikasi aplikasi, dan pemeriksaan konten dapat melibatkan tahapan pemrosesan terpisah. Jika setiap tahap perlu memeriksa ulang data yang sama, proses tersebut berpotensi menambah beban pemrosesan.
SP3 dirancang untuk mengurangi kebutuhan pemrosesan berulang melalui integrasi mesin perangkat lunak dan perangkat keras yang mendukung fungsi tersebut.
Secara konseptual, arsitektur ini menggabungkan beberapa kemampuan penting:
| Komponen | Peran utama |
|---|---|
| App-ID | Mengidentifikasi aplikasi berdasarkan karakteristik lalu lintas |
| User-ID | Menghubungkan aktivitas jaringan dengan identitas pengguna jika pemetaan tersedia |
| Content-ID | Membantu memeriksa konten dan mendeteksi ancaman berdasarkan fitur yang dikonfigurasi |
| Policy Engine | Mengevaluasi lalu lintas berdasarkan kebijakan keamanan |
| Networking | Mendukung pemrosesan jaringan dan penerusan paket |
Komponen tersebut tidak berarti setiap paket selalu menjalani semua pemeriksaan dengan cara yang identik. Pemrosesan aktual bergantung pada jenis sesi, kebijakan yang cocok, fitur yang diaktifkan, serta karakteristik platform.
Referensi: Palo Alto Networks — Single Pass Architecture.
Bagaimana Cara Kerja Data Plane Palo Alto?
Data plane merupakan bagian penting dari arsitektur Palo Alto karena menangani lalu lintas yang melintasi firewall. Ketika pengguna membuka aplikasi bisnis atau mengakses server eksternal, firewall harus menentukan bagaimana paket diproses, apakah koneksi diizinkan, dan apakah ada ancaman yang perlu ditangani.
Berikut gambaran sederhana alur pemrosesannya.
1. Paket masuk melalui interface firewall
Paket diterima melalui interface yang terhubung ke jaringan sumber. Firewall menggunakan informasi paket dan konteks sesi untuk memulai atau melanjutkan pemrosesan lalu lintas.
Informasi yang relevan dapat mencakup alamat sumber dan tujuan, protokol, port, serta status sesi.
2. Firewall memproses informasi jaringan
Data plane menjalankan fungsi pemrosesan jaringan yang dibutuhkan untuk menentukan penanganan paket. Bergantung pada konfigurasi, proses ini dapat melibatkan pencarian sesi, pemrosesan routing, Network Address Translation (NAT), dan pemeriksaan kebijakan.
Paket tidak selalu melewati seluruh tahapan dengan urutan atau beban yang sama. Sesi yang sudah terbentuk, misalnya, dapat diproses secara berbeda dari koneksi baru.
3. App-ID dan identitas pengguna membantu evaluasi kebijakan
App-ID digunakan untuk mengidentifikasi aplikasi yang berjalan melalui koneksi. Jika User-ID dikonfigurasi dan informasi pemetaan tersedia, kebijakan juga dapat mempertimbangkan identitas pengguna atau kelompok pengguna.
Dengan demikian, administrator dapat membedakan akses berdasarkan aplikasi dan konteks pengguna, bukan hanya alamat IP atau port.
4. Kebijakan keamanan dan pemeriksaan ancaman diterapkan
Firewall mengevaluasi sesi terhadap Security Policy yang sesuai. Jika koneksi diizinkan, profil keamanan yang dikonfigurasi dapat melakukan pemeriksaan tambahan untuk mendeteksi atau memblokir ancaman.
Fungsi yang dijalankan bergantung pada aturan, Security Profiles, lisensi, dan fitur yang aktif pada perangkat.
5. Paket diteruskan atau diblokir
Setelah diproses, paket diteruskan sesuai hasil evaluasi dan keputusan jaringan, atau diblokir jika tidak memenuhi kebijakan. Aktivitas yang relevan dapat dicatat dalam log untuk kebutuhan pemantauan dan investigasi.
Gambaran tersebut membantu menjelaskan fungsi data plane tanpa menganggap bahwa semua paket selalu melalui satu urutan pemeriksaan yang sama.
Perbedaan Data Plane, Control Plane, dan Management Plane
Ketiga komponen ini sering disebut saat membahas arsitektur Palo Alto, tetapi masing-masing memiliki tanggung jawab yang berbeda.
| Aspek | Management Plane | Control Plane | Data Plane |
|---|---|---|---|
| Fungsi utama | Pengelolaan perangkat dan konfigurasi | Pengendalian jaringan dan informasi kontrol | Pemrosesan serta penerusan trafik |
| Contoh aktivitas | Administrasi, commit konfigurasi, pemantauan sistem | Routing dan fungsi kontrol yang didukung platform | Pemrosesan sesi, penerapan kebijakan, forwarding paket |
| Fokus operasional | Pengelolaan dan konfigurasi | Keputusan kontrol jaringan | Pemrosesan trafik secara langsung |
| Dampak gangguan | Administrasi atau pengelolaan dapat terganggu | Fungsi kontrol tertentu dapat terdampak | Lalu lintas yang melewati perangkat dapat terdampak |
Pembagian ini merupakan gambaran konseptual. Pada sejumlah platform, control plane tidak selalu menjadi domain perangkat keras yang terpisah seperti pada model tertentu. Karena itu, administrator perlu merujuk dokumentasi untuk model firewall dan versi PAN-OS yang digunakan.
Mengapa SP3 Penting bagi Performa Firewall?
Keuntungan utama pendekatan SP3 adalah integrasi fungsi jaringan dan keamanan agar pemeriksaan dapat dilakukan secara efisien. Hal ini penting karena perusahaan membutuhkan visibilitas aplikasi dan perlindungan ancaman tanpa mengabaikan kebutuhan kapasitas jaringan.
Beberapa manfaat yang dituju meliputi:
Pemrosesan lebih efisien. Integrasi pemeriksaan dapat mengurangi kebutuhan pemrosesan berulang pada arsitektur yang dirancang untuk pendekatan single-pass.
Latensi yang lebih terkendali. Desain yang mengurangi tahapan pemeriksaan terpisah dapat membantu menekan latensi tambahan, meskipun hasil aktual bergantung pada beban kerja dan fitur yang digunakan.
Visibilitas aplikasi yang lebih baik. App-ID membantu administrator membuat kebijakan yang mempertimbangkan aplikasi, sehingga kontrol tidak hanya bergantung pada port jaringan.
Pemeriksaan keamanan terintegrasi. Fungsi identifikasi aplikasi, kebijakan, dan pemeriksaan konten dapat bekerja dalam satu arsitektur yang dirancang untuk mengintegrasikan fungsi tersebut.
Namun, SP3 bukan jaminan bahwa firewall akan selalu mencapai throughput maksimum dalam setiap kondisi. Aktivasi fitur seperti decryption, inspeksi ancaman, logging, dan pemrosesan sesi dapat memengaruhi kapasitas. Pemilihan perangkat tetap perlu mengacu pada spesifikasi performa yang relevan dengan kebutuhan perusahaan.
Cara Mengevaluasi Performa Data Plane Palo Alto
Memahami arsitektur saja tidak cukup untuk memastikan firewall beroperasi dengan baik. Administrator juga perlu mengamati kondisi perangkat dan membandingkannya dengan kebutuhan trafik aktual.
Beberapa langkah evaluasi yang dapat dilakukan:
- Pantau pemanfaatan sumber daya. Periksa indikator penggunaan CPU data plane dan sumber daya terkait melalui alat pemantauan yang tersedia.
- Amati throughput aktual. Bandingkan volume trafik dengan kebutuhan bisnis serta spesifikasi perangkat.
- Periksa sesi aktif. Tinjau jumlah sesi, pola pembentukan koneksi, dan indikator kapasitas sesi.
- Evaluasi fitur keamanan. Identifikasi apakah decryption, inspeksi ancaman, atau kebijakan tertentu memengaruhi performa.
- Analisis log dan gejala jaringan. Cari pola yang berkaitan dengan penurunan performa, penolakan koneksi, atau perubahan perilaku aplikasi.
- Lakukan pengujian secara terkontrol. Gunakan skenario pengujian yang mewakili beban kerja perusahaan dan hindari perubahan langsung pada lingkungan produksi tanpa rencana pemulihan.
Gunakan dokumentasi dan perintah pemantauan yang sesuai dengan versi PAN-OS. Jangan menyimpulkan bahwa seluruh perangkat bermasalah hanya karena satu indikator menunjukkan beban tinggi; korelasikan hasil pemantauan dengan trafik, konfigurasi, dan gejala yang dialami pengguna.
Kapan Perusahaan Perlu Mengevaluasi Arsitektur Palo Alto?
Evaluasi arsitektur firewall dapat diperlukan ketika perusahaan meningkatkan kapasitas internet, memindahkan aplikasi ke data center baru, mengaktifkan pemeriksaan keamanan tambahan, atau mengalami penurunan performa yang belum diketahui penyebabnya.
Peninjauan juga relevan saat merencanakan segmentasi jaringan, menerapkan kebijakan berbasis aplikasi, atau menyiapkan redundansi untuk layanan penting.
Trijaya Firewall menyediakan layanan terkait implementasi dan pengelolaan firewall yang dapat disesuaikan dengan kebutuhan infrastruktur. Pelajari layanan instalasi firewall, konfigurasi firewall, maintenance firewall, dan troubleshooting firewall.
Ruang lingkup evaluasi sebaiknya mencakup kondisi perangkat, topologi jaringan, konfigurasi yang berjalan, kebutuhan aplikasi, serta hasil pemantauan performa. Pendekatan tersebut membantu menentukan apakah masalah memerlukan penyesuaian kebijakan, optimasi konfigurasi, atau peningkatan kapasitas perangkat.
Untuk konsultasi, hubungi Trijaya Firewall melalui WhatsApp atau email ke sales@trijayafirewall.com.
FAQ Arsitektur Palo Alto
Apa kepanjangan SP3 pada firewall Palo Alto?
SP3 adalah singkatan dari Single Pass Parallel Processing. Istilah ini merujuk pada pendekatan arsitektur yang mengintegrasikan pemrosesan jaringan dan fungsi keamanan untuk mendukung inspeksi yang efisien.
Apa fungsi utama data plane?
Data plane menangani pemrosesan dan penerusan lalu lintas jaringan. Fungsinya mencakup pemrosesan sesi serta penerapan kebijakan keamanan dan fungsi jaringan sesuai konfigurasi perangkat.
Apakah SP3 membuat semua pemeriksaan keamanan berjalan tanpa dampak performa?
Tidak. SP3 dirancang untuk meningkatkan efisiensi pemrosesan, tetapi performa tetap dipengaruhi oleh model perangkat, pola trafik, decryption, fitur keamanan aktif, serta konfigurasi kebijakan.
Apa perbedaan App-ID, User-ID, dan Content-ID?
App-ID membantu mengenali aplikasi, User-ID mengaitkan trafik dengan identitas pengguna jika pemetaan tersedia, sedangkan Content-ID mendukung pemeriksaan konten dan deteksi ancaman sesuai fitur yang dikonfigurasi.
Kesimpulan
Arsitektur Palo Alto menggabungkan pemrosesan jaringan dan fungsi keamanan melalui pendekatan yang mencakup SP3 serta pemisahan tanggung jawab antarkomponen. Data plane menangani lalu lintas, sedangkan management plane dan fungsi control plane mendukung pengelolaan serta operasi jaringan sesuai implementasi perangkat.
Dengan memahami hubungan antarkomponen tersebut, administrator dapat lebih mudah mengevaluasi performa firewall, merencanakan kapasitas, dan menelusuri masalah pemrosesan trafik. Optimasi yang efektif tetap membutuhkan pemantauan aktual, konfigurasi yang tepat, serta referensi teknis sesuai model perangkat dan versi PAN-OS.