
Huawei USG6000F: Mengenal Fitur dan Fungsi Next-Gen Firewall
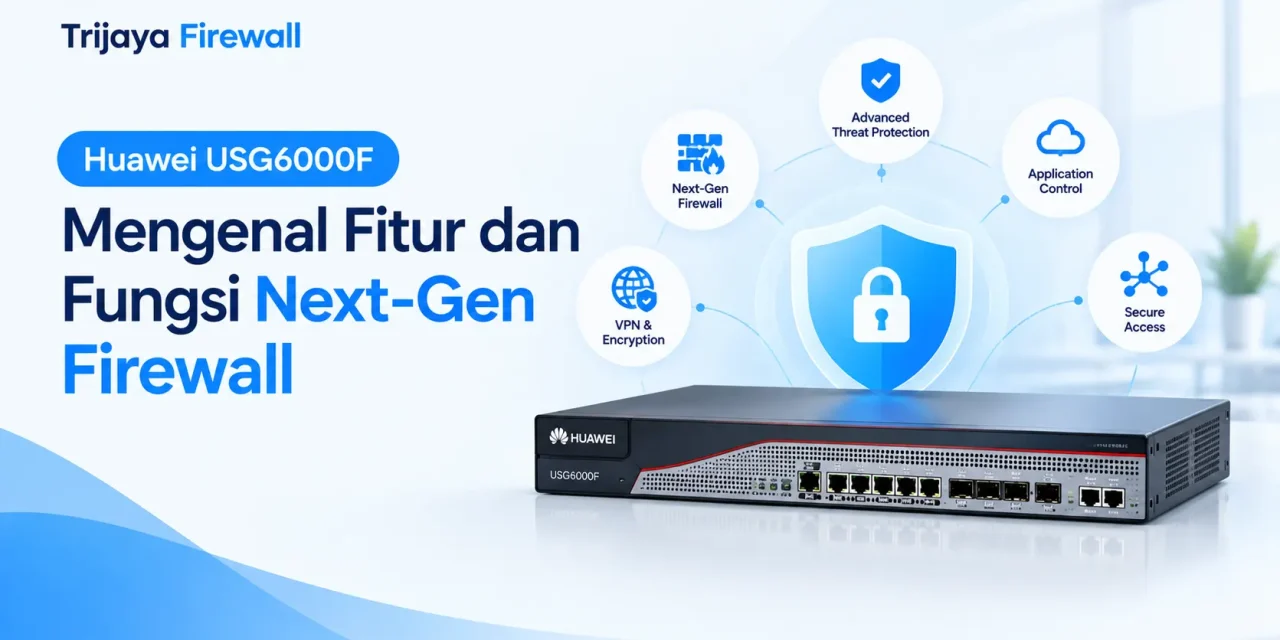
Apa Itu Huawei USG6000F?
Huawei USG6000F merupakan bagian dari lini perangkat keamanan jaringan Huawei yang dirancang untuk mendukung kebutuhan perlindungan jaringan perusahaan. Seri ini termasuk dalam kategori Next-Generation Firewall (NGFW), yaitu firewall yang menggabungkan kontrol lalu lintas dengan kemampuan keamanan tambahan sesuai model dan konfigurasi.
Berbeda dari firewall yang hanya berfokus pada aturan koneksi dasar, NGFW dapat menyediakan kemampuan seperti identifikasi aplikasi, pencegahan intrusi, serta pengendalian akses berdasarkan kebijakan keamanan. Ketersediaan fitur tertentu bergantung pada model perangkat, versi perangkat lunak, dan lisensi yang digunakan.
Dalam lingkungan perusahaan, Huawei USG6000F dapat dipertimbangkan untuk membantu mengontrol koneksi internet, melindungi jaringan internal, serta mengatur komunikasi antarsistem. Penerapannya perlu disesuaikan dengan topologi jaringan, kebutuhan kapasitas, dan tingkat risiko keamanan.
Untuk memahami gambaran umum produknya, Anda juga dapat membaca artikel [Firewall Huawei: Pengertian, Fungsi, Fitur dan Keunggulannya].
Mengenal Peran Huawei USG6000F sebagai Next-Generation Firewall
Next-Generation Firewall dirancang untuk membantu perusahaan menerapkan kebijakan keamanan yang lebih terperinci daripada penyaringan koneksi tradisional. Kemampuan tersebut dapat mencakup identifikasi aplikasi, inspeksi lalu lintas, dan pencegahan ancaman jaringan.
Huawei USG6000F perlu dievaluasi berdasarkan fungsi NGFW yang benar-benar tersedia pada model terkait. Tidak semua fitur atau kapasitas otomatis sama di seluruh varian produk.
Dalam penerapannya, NGFW dapat membantu tim IT menjalankan beberapa fungsi penting.
1. Mengontrol akses jaringan
Firewall menerapkan aturan untuk menentukan koneksi mana yang diizinkan atau ditolak. Administrator dapat menyusun kebijakan berdasarkan sumber dan tujuan koneksi, protokol, port, zona jaringan, serta parameter lain yang didukung.
Contohnya, jaringan tamu dapat dibatasi agar hanya memiliki akses internet. Jaringan tersebut tidak perlu memperoleh akses langsung ke server internal perusahaan.
Pendekatan ini membantu mengurangi akses yang tidak diperlukan dan memperjelas batas komunikasi antarsistem.
2. Mengidentifikasi aplikasi jaringan
Kemampuan identifikasi aplikasi memungkinkan administrator membuat kebijakan berdasarkan aplikasi yang dikenali, bukan hanya port jaringan.
Fitur ini dapat berguna ketika perusahaan ingin mengatur penggunaan aplikasi tertentu atau menerapkan kebijakan berbeda berdasarkan kebutuhan kerja. Ketersediaan serta cakupan identifikasi aplikasi perlu diperiksa pada model dan perangkat lunak yang digunakan.
3. Membantu mendeteksi dan mencegah ancaman
Fitur keamanan seperti Intrusion Prevention System (IPS) dapat membantu mengenali pola serangan jaringan yang tercakup dalam mekanisme deteksi.
Berdasarkan kebijakan yang diterapkan, lalu lintas yang teridentifikasi sebagai ancaman dapat dicatat atau diblokir. Efektivitas perlindungan dipengaruhi oleh pembaruan signature, konfigurasi, dan kemampuan perangkat.
Karena itu, perusahaan perlu memantau log keamanan dan menguji kebijakan sebelum menerapkannya secara luas.
Fitur Huawei USG6000F yang Perlu Diketahui
Kemampuan perangkat harus diperiksa berdasarkan dokumentasi resmi untuk varian USG6000F yang akan digunakan. Berikut fitur NGFW yang relevan untuk dievaluasi dalam lingkungan perusahaan.
1. Stateful Firewall
Stateful firewall memeriksa status koneksi ketika menentukan apakah lalu lintas dapat diteruskan. Mekanisme ini membantu membedakan koneksi yang sesuai aturan dari komunikasi yang tidak diizinkan.
Administrator dapat mengatur kebijakan untuk jaringan internal, jaringan eksternal, server, dan segmen lain. Aturan sebaiknya mengikuti prinsip least privilege, yaitu memberikan akses minimum yang dibutuhkan pengguna atau sistem.
Konfigurasi yang terstruktur membantu mengurangi risiko akses tidak sah sekaligus mempermudah proses audit.
2. Intrusion Prevention System
IPS membantu mendeteksi pola serangan jaringan berdasarkan metode deteksi dan signature yang didukung perangkat.
Fitur ini relevan bagi perusahaan yang membutuhkan lapisan perlindungan tambahan terhadap eksploitasi kerentanan dan aktivitas jaringan yang mencurigakan. Namun, IPS bukan jaminan bahwa seluruh serangan dapat dicegah.
Administrator perlu memperbarui mekanisme deteksi, meninjau log, serta mengevaluasi false positive. Pengujian juga diperlukan agar trafik bisnis yang sah tidak ikut terblokir.
3. Application Control
Application control dapat membantu perusahaan mengatur penggunaan aplikasi berdasarkan kemampuan perangkat. Fitur ini berguna untuk menerapkan kebijakan penggunaan jaringan sesuai kebutuhan operasional.
Misalnya, administrator dapat mengevaluasi kebijakan untuk aplikasi yang tidak relevan dengan pekerjaan atau aplikasi yang membutuhkan pembatasan khusus.
Sebelum implementasi, periksa cakupan identifikasi aplikasi dan apakah fitur yang dibutuhkan memerlukan lisensi tambahan.
4. URL Filtering dan Web Security
Pemfilteran URL atau web security dapat membantu membatasi akses menuju situs atau kategori konten tertentu apabila fitur tersebut tersedia dan diaktifkan.
Dalam lingkungan kantor, kebijakan ini dapat membantu mengurangi paparan terhadap situs berbahaya atau sumber yang tidak sesuai dengan kebijakan penggunaan internet.
Administrator perlu memperhatikan pembaruan kategori situs, pengecualian yang diperlukan, dan dampaknya terhadap aktivitas kerja. Pemfilteran yang terlalu ketat dapat menghambat akses ke layanan yang sah.
5. VPN untuk Koneksi Aman
Dukungan VPN pada perangkat yang sesuai dapat membantu menghubungkan jaringan kantor pusat dengan cabang atau menyediakan akses bagi pengguna jarak jauh.
Dua skenario yang umum adalah site-to-site VPN dan remote access VPN. Masing-masing membutuhkan perencanaan autentikasi, enkripsi, kapasitas, serta kebijakan akses.
Perusahaan perlu memastikan jumlah koneksi dan throughput VPN memenuhi kebutuhan operasional. Jangan hanya menggunakan angka throughput firewall biasa sebagai dasar pemilihan.
6. Network Address Translation
Network Address Translation (NAT) memungkinkan penerjemahan alamat IP sesuai desain jaringan.
Fungsi ini dapat digunakan untuk menghubungkan jaringan internal dengan internet atau meneruskan koneksi menuju layanan tertentu. Namun, NAT tidak otomatis menggantikan kebijakan firewall.
Aturan akses tetap harus dirancang secara tepat agar layanan internal tidak terbuka tanpa perlindungan yang memadai.
7. Monitoring dan Logging
Monitoring dan logging membantu administrator memeriksa aktivitas jaringan, koneksi yang ditolak, serta kejadian keamanan yang tercatat.
Informasi ini dapat digunakan untuk troubleshooting, audit, dan investigasi awal ketika muncul indikasi serangan.
Untuk lingkungan yang lebih kompleks, perusahaan dapat mengevaluasi integrasi dengan sistem monitoring atau pengelolaan log yang kompatibel. Hak akses administrator dan retensi log juga perlu ditetapkan secara jelas.
Fungsi Huawei USG6000F dalam Jaringan Perusahaan
Penerapan Huawei USG6000F perlu mengikuti kebutuhan bisnis dan arsitektur jaringan. Berikut beberapa skenario yang dapat menjadi bahan evaluasi.
Melindungi koneksi internet kantor
Firewall dapat ditempatkan pada jalur antara koneksi internet dan jaringan internal. Kebijakan akses digunakan untuk mengatur layanan yang boleh diakses dari luar dan koneksi yang diizinkan dari dalam.
Administrator juga dapat meninjau trafik yang ditolak untuk mengetahui apakah terdapat kesalahan konfigurasi atau aktivitas mencurigakan.
Melindungi server dan aplikasi internal
Perusahaan dapat menggunakan kebijakan firewall untuk membatasi akses menuju server berdasarkan sumber koneksi dan layanan yang dibutuhkan.
Contohnya, server aplikasi hanya menerima koneksi dari segmen yang diizinkan. Akses administrasi dapat dibatasi ke jaringan pengelolaan tertentu.
Pengaturan ini membantu mengurangi jalur komunikasi yang tidak diperlukan di dalam jaringan.
Memisahkan jaringan berdasarkan fungsi
Jaringan karyawan, tamu, CCTV, dan server memiliki kebutuhan yang berbeda. Firewall dapat membantu mengatur komunikasi antarsegmen sesuai kebijakan perusahaan.
Sebagai contoh, perangkat CCTV dapat dibatasi agar hanya berkomunikasi dengan server pemantauan. Jaringan tamu dapat dipisahkan dari sistem operasional.
Segmentasi yang baik membantu membatasi dampak jika salah satu perangkat atau segmen mengalami kompromi.
Mendukung koneksi antarkantor
Perusahaan dengan beberapa lokasi dapat mengevaluasi kemampuan VPN untuk menghubungkan jaringan pusat dan cabang.
Perencanaan harus mencakup jumlah tunnel, kebutuhan bandwidth, kompatibilitas, serta skenario pemulihan jika koneksi terganggu.
Pengaturan akses antarlokasi tetap diperlukan agar pengguna cabang tidak otomatis memperoleh akses ke seluruh sistem pusat.
Huawei USG6000F untuk Kebutuhan Bisnis yang Berbeda
Tidak semua perusahaan membutuhkan konfigurasi firewall yang sama. Pemilihan perangkat harus mempertimbangkan skala jaringan dan karakteristik trafik.
| Skenario | Kebutuhan yang perlu dievaluasi |
|---|---|
| Kantor dengan satu koneksi internet | Kapasitas trafik, kebijakan akses, dan fitur keamanan |
| Kantor dengan banyak VLAN | Routing, segmentasi, dan aturan antarzona |
| Perusahaan dengan server internal | Kontrol akses server, logging, dan perlindungan aplikasi |
| Organisasi dengan banyak cabang | VPN, jumlah tunnel, dan kapasitas koneksi |
| Jaringan dengan layanan kritis | Redundansi, pemulihan, dan monitoring |
| Perusahaan dengan trafik tinggi | Throughput fitur keamanan dan kapasitas sesi |
Tabel ini merupakan panduan kebutuhan, bukan jaminan bahwa setiap model USG6000F mendukung seluruh skenario tersebut. Perusahaan harus mencocokkan kebutuhan dengan spesifikasi varian yang ditawarkan.
Cara Menilai Performa Huawei USG6000F
Sebelum memilih perangkat, perusahaan perlu memeriksa parameter performa yang sesuai dengan penggunaan sebenarnya.
Firewall throughput
Firewall throughput menggambarkan kapasitas pemrosesan trafik pada kondisi pengujian tertentu. Angka tersebut perlu dilihat bersama metode pengujian dan konfigurasi yang digunakan.
IPS dan threat protection throughput
Jika perusahaan membutuhkan pemeriksaan ancaman, periksa kapasitas perangkat saat fitur keamanan terkait aktif. Performa dengan fitur inspeksi dapat berbeda dari performa firewall dasar.
Concurrent sessions
Concurrent sessions menunjukkan jumlah sesi yang dapat ditangani secara bersamaan. Parameter ini penting bagi lingkungan dengan banyak pengguna, aplikasi cloud, atau koneksi perangkat yang intensif.
VPN throughput
Untuk koneksi antarkantor atau akses jarak jauh, periksa kapasitas VPN dan jumlah koneksi yang dapat ditangani.
Antarmuka dan skalabilitas
Pastikan jumlah serta jenis antarmuka sesuai dengan topologi jaringan. Pertimbangkan kebutuhan koneksi berkecepatan tinggi, segmentasi, dan kemungkinan penambahan kapasitas.
Angka performa harus diverifikasi melalui datasheet resmi model yang dipilih. Jangan menganggap seluruh varian USG6000F memiliki kapasitas yang sama.
Hal yang Perlu Dipertimbangkan Sebelum Memilih Huawei USG6000F
Memilih perangkat NGFW tidak cukup dengan memastikan fitur tersedia. Perusahaan juga perlu menilai biaya dan kesiapan operasional.
1. Kebutuhan lisensi
Periksa fitur yang sudah termasuk dalam perangkat dan fitur yang memerlukan lisensi tambahan. Pastikan masa berlaku serta biaya perpanjangan tercantum dengan jelas dalam penawaran.
2. Kompatibilitas jaringan
Evaluasi dukungan routing, VLAN, VPN, sistem monitoring, dan perangkat jaringan yang sudah digunakan. Pengujian kompatibilitas membantu mengurangi risiko gangguan saat migrasi.
3. Pembaruan dan dukungan teknis
Periksa status dukungan perangkat, ketersediaan pembaruan keamanan, serta prosedur bantuan teknis. Informasi ini penting untuk menjaga keamanan selama masa operasional.
4. Kebutuhan redundansi
Jika layanan perusahaan tidak boleh sering terhenti, evaluasi opsi high availability dan kebutuhan perangkat tambahan. Pastikan pula koneksi internet, sumber listrik, dan jalur jaringan tidak menjadi titik kegagalan tunggal.
5. Kemampuan tim IT
Administrator harus memahami kebijakan firewall, pencadangan konfigurasi, monitoring, dan prosedur pemulihan. Jika pengalaman internal terbatas, perhitungkan kebutuhan pelatihan atau dukungan implementasi.
Kelebihan dan Keterbatasan yang Perlu Dievaluasi
Huawei USG6000F dapat menjadi kandidat bagi perusahaan yang membutuhkan perangkat NGFW dari portofolio Huawei. Namun, kesesuaian perangkat tetap bergantung pada kebutuhan dan hasil evaluasi teknis.
Hal yang dapat menjadi pertimbangan positif:
- Pilihan perangkat dalam portofolio keamanan jaringan Huawei.
- Dukungan terhadap kebutuhan kontrol lalu lintas dan fitur keamanan sesuai model.
- Potensi kesesuaian dengan infrastruktur jaringan Huawei yang sudah digunakan.
- Pilihan konfigurasi untuk kebutuhan jaringan perusahaan yang berbeda.
Hal yang perlu diperiksa sebelum membeli:
- Model dan kapasitas spesifik yang tersedia.
- Fitur yang membutuhkan lisensi tambahan.
- Throughput ketika fitur keamanan diaktifkan.
- Kompatibilitas dengan jaringan yang sudah ada.
- Ketersediaan pembaruan dan dukungan teknis.
- Biaya implementasi, pemeliharaan, dan pengembangan kapasitas.
Daftar tersebut bukan pernyataan bahwa seluruh fitur tersedia pada semua model. Verifikasi dokumen produk dan rincian penawaran sebelum mengambil keputusan.
FAQ Seputar Huawei USG6000F
Apa itu Huawei USG6000F?
Huawei USG6000F merupakan bagian dari lini perangkat keamanan jaringan Huawei yang dikaitkan dengan kebutuhan Next-Generation Firewall. Model spesifik perlu diperiksa untuk mengetahui fitur, kapasitas, dan dukungan yang tersedia.
Apa fungsi Huawei USG6000F?
Fungsinya bergantung pada model dan konfigurasi, tetapi perangkat NGFW umumnya digunakan untuk mengontrol lalu lintas, menerapkan kebijakan akses, dan mendukung fitur keamanan jaringan tambahan.
Apakah Huawei USG6000F mendukung IPS?
Ketersediaan dan kemampuan IPS perlu dikonfirmasi berdasarkan model, perangkat lunak, serta lisensi. Periksa dokumentasi resmi untuk mengetahui cakupan fitur dan kapasitasnya.
Apakah Huawei USG6000F dapat digunakan untuk VPN?
Dukungan VPN bergantung pada model dan konfigurasi. Sebelum membeli, periksa jenis VPN, jumlah koneksi, throughput, serta kebutuhan autentikasi perusahaan.
Bagaimana cara memilih model Huawei USG6000F?
Mulailah dengan menghitung jumlah pengguna, bandwidth, kebutuhan sesi, fitur keamanan, dan kebutuhan VPN. Selanjutnya, cocokkan hasilnya dengan datasheet serta persyaratan lisensi dari model yang tersedia.
Apakah Huawei USG6000F cocok untuk semua perusahaan?
Tidak selalu. Kesesuaiannya bergantung pada kapasitas, skala jaringan, kebutuhan fitur, anggaran, dan dukungan operasional. Perusahaan sebaiknya melakukan evaluasi teknis sebelum menentukan perangkat.
Kesimpulan
Huawei USG6000F merupakan seri yang dapat dievaluasi ketika perusahaan mencari solusi Next-Generation Firewall dari Huawei. Fungsi yang relevan mencakup kontrol akses, pengamanan lalu lintas, VPN, dan fitur perlindungan tambahan sesuai model serta lisensi.
Pemilihan perangkat harus mempertimbangkan throughput keamanan, kapasitas sesi, antarmuka, kompatibilitas, dukungan teknis, dan biaya kepemilikan. Spesifikasi pada datasheet resmi menjadi dasar utama untuk memastikan perangkat sesuai dengan kebutuhan operasional.
Untuk memahami teknologi Huawei secara lebih menyeluruh, baca juga artikel Firewall Huawei: Pengertian, Fungsi, Fitur dan Keunggulannya. Jika Anda sedang menentukan kapasitas perangkat untuk kantor, lanjutkan dengan Cara Memilih Firewall Huawei Sesuai Kebutuhan Jaringan Kantor.
Pelajari juga informasi produk dan solusi terkait melalui halaman Firewall Huawei sebelum menentukan model yang paling sesuai.