
Menerapkan Least Privilege pada Kebijakan Akses Firewall
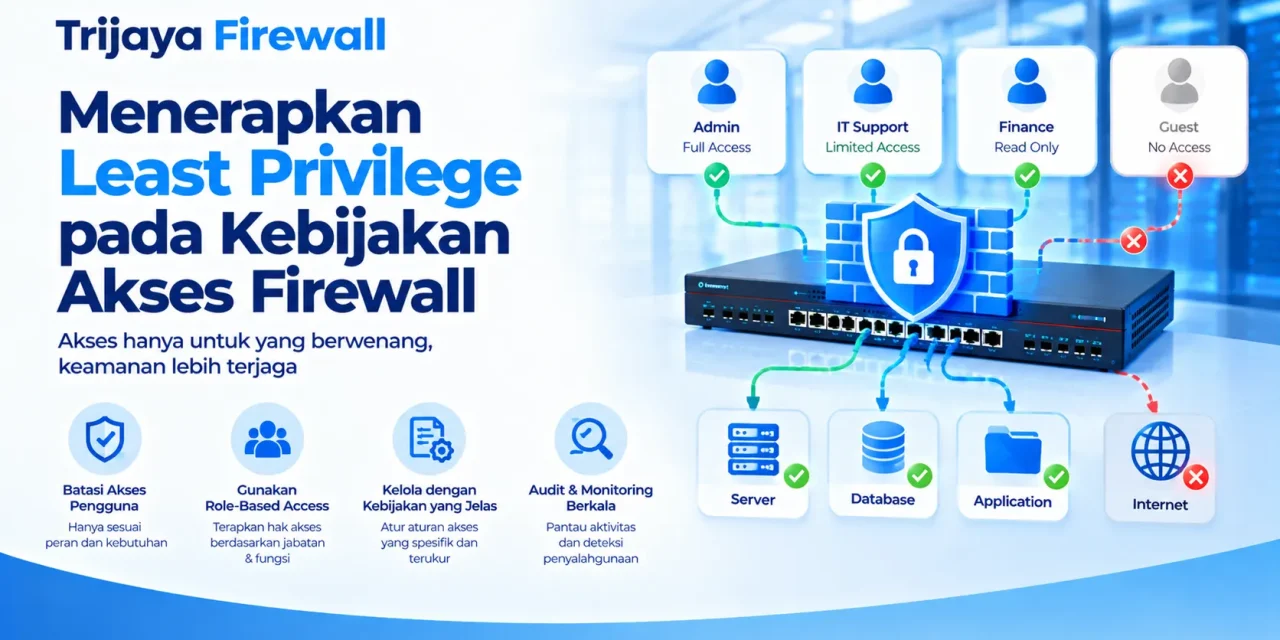
Least Privilege Firewall merupakan pendekatan keamanan jaringan yang membatasi komunikasi hanya pada sumber, tujuan, port, dan layanan yang benar-benar diperlukan. Prinsip ini membantu perusahaan mengurangi risiko akses tidak sah, membatasi pergerakan penyerang di dalam jaringan, dan menjaga agar setiap komunikasi mengikuti kebutuhan bisnis. Dengan menerapkan kebijakan akses yang terukur, administrator dapat mengurangi aturan firewall yang terlalu luas tanpa mengganggu operasional perusahaan.
Firewall berperan penting dalam mengatur lalu lintas data antara jaringan internal, internet, server, dan berbagai segmen infrastruktur lainnya. Namun, keberadaan firewall saja tidak menjamin keamanan apabila aturan aksesnya memberikan izin berlebihan. Kebijakan seperti mengizinkan seluruh port dari semua alamat IP dapat membuka peluang penyalahgunaan ketika salah satu perangkat atau akun mengalami kompromi.
Penerapan prinsip least privilege membantu organisasi membangun kebijakan yang lebih terkontrol. Administrator tidak sekadar menentukan komunikasi mana yang boleh melewati firewall, tetapi juga memastikan bahwa setiap izin memiliki alasan yang jelas, cakupan yang terbatas, dan masa berlaku yang sesuai. Pendekatan tersebut membuat pengelolaan keamanan jaringan menjadi lebih terstruktur serta mudah dievaluasi.
Apa Itu Least Privilege Firewall?
Least Privilege Firewall adalah pendekatan konfigurasi firewall yang memberikan izin komunikasi jaringan seminimal mungkin sesuai kebutuhan operasional. Setiap aturan hanya mengizinkan sumber, tujuan, protokol, port, dan layanan yang diperlukan untuk menjalankan suatu proses bisnis.
Konsep ini berasal dari prinsip least privilege, yaitu memberikan hak akses minimum kepada pengguna, aplikasi, perangkat, atau sistem. Dalam konteks jaringan, administrator menerapkan prinsip tersebut melalui aturan firewall yang membatasi komunikasi berdasarkan kebutuhan yang telah diidentifikasi.
Sebagai contoh, aplikasi keuangan perusahaan mungkin hanya memerlukan akses ke server database melalui port tertentu. Jika aplikasi tersebut tidak membutuhkan akses langsung ke server email, sistem pencadangan, atau perangkat pengguna, firewall sebaiknya tidak memberikan izin komunikasi ke layanan tersebut.
Pembatasan ini membantu mengurangi jalur komunikasi yang dapat dimanfaatkan oleh pihak tidak berwenang. Ketika sebuah perangkat mengalami kompromi, penyerang juga akan menghadapi lebih banyak batasan untuk menjangkau sistem lain.
Prinsip tersebut bukan berarti semua komunikasi harus diblokir tanpa mempertimbangkan kebutuhan operasional. Administrator tetap perlu memahami alur kerja aplikasi, hubungan antarsistem, dan kebutuhan pengguna sebelum menerapkan pembatasan.
Tujuan utamanya adalah memastikan bahwa setiap izin memiliki dasar yang dapat dipertanggungjawabkan.
Mengapa Least Privilege Firewall Penting bagi Perusahaan?
Kebijakan firewall yang terlalu permisif dapat meningkatkan risiko keamanan jaringan. Masalah ini sering muncul ketika perusahaan menambahkan aturan baru untuk menyelesaikan gangguan akses, tetapi tidak mengevaluasi kembali izin yang sudah ada.
Seiring bertambahnya aplikasi, perangkat, dan kebutuhan bisnis, kumpulan aturan firewall dapat menjadi semakin kompleks. Aturan lama mungkin tetap aktif meskipun layanan yang menggunakannya sudah tidak tersedia.
Least privilege membantu perusahaan mengendalikan kompleksitas tersebut melalui pembatasan akses yang konsisten.
1. Mengurangi Permukaan Serangan
Setiap layanan yang dapat diakses melalui jaringan berpotensi menjadi titik masuk bagi penyerang. Semakin banyak port dan tujuan yang terbuka, semakin besar pula peluang penyalahgunaan apabila terdapat kelemahan pada suatu layanan.
Dengan membatasi komunikasi berdasarkan kebutuhan, perusahaan dapat mengurangi jumlah jalur yang tersedia untuk mengakses sistem internal.
Sebagai contoh, server aplikasi yang hanya membutuhkan koneksi HTTPS tidak perlu menerima koneksi SSH dari seluruh jaringan pengguna. Akses administrasi dapat dibatasi pada alamat IP perangkat pengelola atau segmen jaringan khusus.
Pembatasan tersebut tidak menghilangkan seluruh risiko keamanan, tetapi dapat memperkecil peluang serangan melalui layanan yang tidak diperlukan.
2. Membatasi Pergerakan Penyerang
Penyerang yang berhasil menguasai satu perangkat mungkin mencoba menjangkau server lain untuk memperoleh data atau mengambil alih sistem yang lebih penting.
Pergerakan tersebut sering disebut lateral movement. Risiko ini dapat meningkat ketika jaringan internal mengizinkan komunikasi antarsistem secara luas.
Least privilege membantu membatasi jalur komunikasi antarzona jaringan. Misalnya, perangkat pengguna hanya boleh mengakses aplikasi bisnis tertentu, sedangkan server aplikasi hanya boleh terhubung ke database yang mendukung operasionalnya.
Dengan pembatasan yang tepat, kompromi pada satu perangkat tidak otomatis memberikan akses ke seluruh infrastruktur.
3. Meningkatkan Visibilitas dan Pengawasan
Aturan firewall yang spesifik memudahkan administrator memahami tujuan setiap komunikasi jaringan. Ketika suatu aplikasi mencoba menggunakan port yang tidak diizinkan, administrator dapat meninjau log untuk mengetahui penyebabnya.
Visibilitas ini membantu membedakan aktivitas normal dari komunikasi yang tidak sesuai dengan kebutuhan sistem.
Perusahaan juga dapat menggunakan informasi tersebut untuk mengidentifikasi layanan yang tidak lagi digunakan, pola koneksi yang mencurigakan, atau aplikasi yang membutuhkan penyesuaian konfigurasi.
4. Mendukung Audit dan Kepatuhan
Perusahaan perlu menjelaskan alasan di balik pemberian akses ke sistem tertentu. Aturan yang memiliki tujuan, pemilik, dan dokumentasi yang jelas akan lebih mudah ditinjau saat audit keamanan.
Least privilege membantu organisasi menunjukkan bahwa akses jaringan diberikan berdasarkan kebutuhan yang dapat diverifikasi, bukan sekadar kebiasaan konfigurasi.
Penerapan ini juga mendukung pengelolaan risiko, pemisahan tugas, dan proses evaluasi kontrol keamanan. Namun, kepatuhan terhadap standar tertentu tetap bergantung pada keseluruhan kontrol yang diterapkan, bukan hanya konfigurasi firewall.
Identifikasi Kebutuhan Bisnis Sebelum Menyusun Aturan Firewall
Tahap pertama penerapan least privilege adalah memahami kebutuhan komunikasi jaringan. Administrator sebaiknya tidak langsung menghapus izin atau menutup port tanpa mengetahui sistem yang bergantung pada aturan tersebut.
Langkah ini penting karena aplikasi modern sering melibatkan beberapa komponen. Sebuah aplikasi dapat berkomunikasi dengan server autentikasi, database, penyimpanan berkas, layanan pencadangan, dan sistem pemantauan.
Apabila salah satu komunikasi tersebut diblokir tanpa analisis, aplikasi dapat mengalami gangguan meskipun aturan firewall terlihat lebih ketat.
Petakan Aplikasi dan Alur Komunikasi
Mulailah dengan membuat inventaris aplikasi, server, perangkat pengguna, dan layanan jaringan yang aktif. Catat fungsi masing-masing komponen serta hubungan komunikasinya.
Sebagai contoh, perusahaan dapat memiliki aplikasi penjualan, server database, server autentikasi, dan sistem pencadangan. Setiap komponen memiliki kebutuhan akses yang berbeda.
Aplikasi penjualan mungkin memerlukan koneksi ke server database dan layanan autentikasi. Sebaliknya, perangkat pengguna tidak harus memiliki akses langsung ke database karena permintaan data seharusnya melewati aplikasi yang berwenang.
Pemetaan tersebut membantu administrator menentukan jalur komunikasi yang benar-benar diperlukan.
Libatkan Pemilik Aplikasi dan Tim Bisnis
Administrator jaringan tidak selalu mengetahui seluruh proses operasional yang dijalankan oleh setiap aplikasi. Karena itu, proses identifikasi sebaiknya melibatkan pemilik sistem, pengembang aplikasi, tim infrastruktur, dan unit bisnis terkait.
Tanyakan beberapa hal berikut:
- Apa fungsi utama aplikasi atau server tersebut?
- Sistem mana yang perlu diakses agar layanan dapat berjalan?
- Port dan protokol apa yang digunakan?
- Apakah akses diperlukan sepanjang waktu atau hanya pada periode tertentu?
- Siapa yang bertanggung jawab atas layanan tersebut?
- Apa dampaknya apabila komunikasi tertentu dihentikan?
Jawaban atas pertanyaan tersebut menjadi dasar penyusunan aturan yang lebih akurat.
Identifikasi Sumber dan Tujuan Akses
Setiap aturan harus menjelaskan dari mana komunikasi berasal dan ke mana koneksi diarahkan. Hindari penggunaan seluruh jaringan internal sebagai sumber apabila hanya satu kelompok perangkat yang membutuhkan akses.
Sebagai contoh, akses administrasi server dapat dibatasi pada subnet administrator. Server aplikasi juga sebaiknya hanya menerima koneksi dari sumber yang memang berwenang.
Jika perangkat memiliki alamat IP dinamis, administrator dapat mempertimbangkan penggunaan mekanisme identifikasi yang sesuai dengan arsitektur jaringan, seperti segmentasi, VPN, atau kontrol akses berbasis identitas.
Perlu diingat bahwa alamat IP saja tidak selalu cukup untuk membuktikan identitas pengguna atau keamanan perangkat. Kombinasikan pembatasan jaringan dengan autentikasi dan kontrol keamanan lain sesuai kebutuhan.
Gunakan Data Trafik untuk Memvalidasi Kebutuhan
Log firewall, NetFlow, sistem pemantauan jaringan, dan dokumentasi aplikasi dapat membantu mengidentifikasi pola komunikasi yang berlangsung.
Administrator perlu memeriksa koneksi yang berhasil maupun yang ditolak. Informasi tersebut membantu menemukan dependensi aplikasi yang belum tercatat dalam dokumentasi.
Namun, trafik yang terlihat selama periode pengamatan belum tentu mewakili seluruh kebutuhan operasional. Proses pencadangan bulanan, pembaruan sistem, atau aktivitas tutup buku mungkin hanya berlangsung pada waktu tertentu.
Karena itu, lakukan pengamatan yang mencakup siklus operasional yang relevan sebelum menetapkan kebijakan secara permanen.
Menyusun Aturan Least Privilege Firewall yang Minimum
Setelah memahami kebutuhan bisnis, administrator dapat menyusun aturan firewall dengan cakupan yang terbatas. Setiap aturan sebaiknya hanya memberikan izin untuk komunikasi yang diperlukan oleh sistem tertentu.
Pendekatan ini mengurangi ketergantungan pada aturan umum yang memberikan akses ke banyak sumber atau tujuan.
Batasi Alamat Sumber dan Tujuan
Aturan firewall sebaiknya menggunakan alamat IP, subnet, objek jaringan, atau identitas yang sesuai dengan kebutuhan komunikasi.
Sebagai contoh, jika hanya server aplikasi yang perlu mengakses database, jadikan server aplikasi sebagai sumber dan server database sebagai tujuan.
Hindari aturan yang memberikan akses database kepada seluruh jaringan internal tanpa alasan yang jelas.
Penggunaan objek jaringan juga membantu administrator menjaga konsistensi konfigurasi. Ketika alamat server berubah, administrator dapat memperbarui objek terkait tanpa harus mengubah banyak aturan secara terpisah.
Izinkan Hanya Port dan Protokol yang Diperlukan
Port dan protokol menentukan jenis komunikasi yang dapat melewati firewall. Administrator harus memahami layanan yang digunakan sebelum membuka akses.
Sebagai contoh, aplikasi web umumnya membutuhkan HTTPS melalui TCP port 443. Database mungkin menggunakan port khusus sesuai jenis dan konfigurasinya.
Namun, port standar tidak selalu menggambarkan layanan yang berjalan pada suatu perangkat. Verifikasi konfigurasi aktual sebelum membuat aturan.
Jika suatu server hanya memerlukan HTTPS dari jaringan pengguna, jangan membuka seluruh port TCP atau UDP tanpa alasan operasional.
Terapkan Kebijakan Deny by Default
Pendekatan deny by default berarti firewall menolak komunikasi yang tidak memiliki izin eksplisit. Administrator kemudian membuat aturan yang memperbolehkan koneksi sesuai kebutuhan.
Model ini lebih mudah dikendalikan dibandingkan kebijakan yang mengizinkan hampir semua komunikasi dan hanya memblokir beberapa koneksi tertentu.
Sebelum menerapkannya, administrator harus memahami urutan evaluasi aturan, perilaku koneksi balasan, serta mekanisme koneksi yang sudah terbentuk pada platform firewall yang digunakan.
Pada firewall stateful, koneksi balasan untuk sesi yang diizinkan biasanya dapat diproses berdasarkan status sesi. Meski demikian, perilakunya tetap bergantung pada konfigurasi dan fitur perangkat.
Jangan menganggap seluruh koneksi yang terlihat sebagai trafik balasan otomatis aman. Administrator tetap perlu memantau sesi dan memastikan kebijakan sesuai dengan arsitektur jaringan.
Hindari Aturan Any-Any yang Tidak Diperlukan
Aturan any-any umumnya memberikan cakupan akses yang sangat luas. Bergantung pada konfigurasi, aturan tersebut dapat mengizinkan berbagai sumber terhubung ke banyak tujuan melalui port atau layanan yang tidak dibatasi.
Aturan semacam ini sering muncul ketika administrator ingin menyelesaikan masalah konektivitas dengan cepat.
Walaupun dapat membantu proses diagnosis sementara, aturan tersebut berisiko apabila dibiarkan aktif tanpa batasan dan evaluasi.
Jika aturan luas memang dibutuhkan untuk kondisi tertentu, dokumentasikan alasannya, batasi ruang lingkupnya, tetapkan masa berlaku, dan pantau penggunaannya.
Contoh Penerapan Least Privilege Firewall pada Jaringan Perusahaan
Penerapan least privilege dapat berbeda sesuai arsitektur jaringan, jenis aplikasi, dan kebutuhan operasional. Tabel berikut memberikan contoh kebijakan yang dapat digunakan sebagai referensi awal.
| Sumber | Tujuan | Protokol dan Port | Kebijakan | Alasan |
|---|---|---|---|---|
| Jaringan pengguna | Server aplikasi web | TCP 443 | Izinkan | Pengguna membutuhkan akses ke aplikasi melalui HTTPS |
| Server aplikasi | Server database | Port database yang dikonfigurasi | Izinkan | Aplikasi perlu membaca dan menyimpan data |
| Jaringan pengguna | Server database | Semua port database | Tolak | Pengguna tidak membutuhkan akses langsung |
| Subnet administrator | Server Linux | TCP 22 | Izinkan secara terbatas | Mendukung administrasi melalui SSH |
| Jaringan pengguna | Perangkat jaringan | Port manajemen | Tolak, kecuali ada kebutuhan khusus | Mencegah akses pengelolaan dari perangkat yang tidak berwenang |
| Server aplikasi | Server pencadangan | Port layanan pencadangan yang diperlukan | Izinkan secara terbatas | Mendukung proses backup |
| Internet | Server internal | Semua port yang tidak dipublikasikan | Tolak | Mengurangi paparan layanan internal |
| Sumber tidak dikenal | Segmen jaringan internal | Semua komunikasi yang tidak diizinkan | Tolak | Membatasi koneksi yang tidak memiliki dasar akses |
Tabel tersebut bukan konfigurasi universal. Administrator harus menyesuaikan port, protokol, alamat sumber, dan tujuan berdasarkan sistem yang benar-benar digunakan.
Sebagai contoh, perusahaan yang menerapkan segmentasi jaringan dapat memisahkan jaringan pengguna, server aplikasi, database, dan manajemen. Firewall kemudian mengatur komunikasi di antara segmen tersebut sesuai kebijakan yang disetujui.
Pendekatan ini memberikan kontrol yang lebih baik dibandingkan menempatkan seluruh perangkat pada satu jaringan datar tanpa pembatasan komunikasi internal.
Contoh Aturan untuk Aplikasi Bisnis
Bayangkan sebuah perusahaan menjalankan aplikasi penjualan yang terdiri atas tiga komponen, yaitu perangkat pengguna, server aplikasi, dan server database.
Perangkat pengguna hanya memerlukan akses HTTPS ke server aplikasi. Server aplikasi kemudian berkomunikasi dengan database melalui port yang telah ditentukan.
Dalam kondisi tersebut, administrator dapat menerapkan aturan berikut:
- Izinkan jaringan pengguna mengakses server aplikasi melalui HTTPS.
- Izinkan server aplikasi mengakses server database melalui port database yang dibutuhkan.
- Tolak akses langsung jaringan pengguna ke server database.
- Batasi akses administrasi ke server melalui subnet pengelola atau jalur manajemen khusus.
- Catat koneksi yang ditolak untuk membantu proses pemantauan dan diagnosis.
Dengan desain tersebut, pengguna tetap dapat menjalankan aplikasi tanpa memperoleh akses langsung ke sistem penyimpanan data.
Apabila server aplikasi mengalami kompromi, pembatasan jaringan masih dapat membantu mengendalikan komunikasi menuju sistem lain. Perlindungan ini akan lebih efektif jika perusahaan juga menerapkan autentikasi yang kuat, pembaruan keamanan, dan pemantauan aktivitas.
Menerapkan Least Privilege pada Firewall DMZ
Demilitarized Zone atau DMZ merupakan segmen jaringan yang digunakan untuk menempatkan sistem yang perlu diakses dari jaringan luar, seperti server web atau layanan publik tertentu.
DMZ membantu memisahkan sistem yang terpapar internet dari jaringan internal perusahaan. Namun, pemisahan tersebut tidak otomatis memberikan perlindungan apabila aturan komunikasi antarzona terlalu luas.
Administrator perlu menetapkan akses secara spesifik antara internet, DMZ, jaringan aplikasi, database, dan jaringan manajemen.
Sebagai contoh, internet dapat diberikan akses HTTPS ke server web yang dipublikasikan. Server web tersebut kemudian hanya diperbolehkan berkomunikasi dengan server aplikasi pada port yang diperlukan.
Akses dari DMZ menuju jaringan pengguna atau perangkat manajemen sebaiknya ditolak apabila tidak terdapat kebutuhan bisnis yang sah.
Jika server DMZ harus mengirim log ke sistem pemantauan internal, buat aturan khusus yang mengarah ke server pemantauan melalui layanan yang telah ditentukan.
Untuk memahami implementasi kebijakan yang lebih spesifik, baca juga artikel Konfigurasi Policy Firewall untuk Akses Server dari DMZ.
Artikel tersebut dapat menjadi referensi pendukung untuk memahami hubungan antara segmentasi jaringan, aturan akses, dan perlindungan server yang ditempatkan di DMZ.
Batasi Akses Administrasi ke Perangkat Firewall
Antarmuka manajemen firewall sebaiknya tidak dapat diakses oleh seluruh pengguna jaringan. Batasi akses hanya untuk administrator yang berwenang melalui jaringan manajemen, VPN, atau jalur administrasi yang telah disetujui.
Gunakan autentikasi yang kuat dan catat aktivitas administratif. Jika platform mendukung autentikasi multifaktor, pertimbangkan penerapannya untuk mengurangi risiko penyalahgunaan kredensial.
Pisahkan pula akses manajemen dari jalur trafik pengguna apabila desain infrastruktur memungkinkan.
Pembatasan tersebut membantu mengurangi risiko perubahan konfigurasi oleh pihak yang tidak berwenang.
Mengintegrasikan Least Privilege dengan LDAP dan Active Directory
Pada lingkungan perusahaan, kebijakan keamanan tidak hanya berkaitan dengan alamat IP dan port. Identitas pengguna juga berperan penting dalam menentukan siapa yang boleh mengakses suatu layanan.
LDAP dan Active Directory dapat membantu organisasi mengelola informasi identitas serta keanggotaan grup. Pada firewall yang mendukung integrasi identitas, informasi tersebut dapat digunakan sebagai salah satu dasar penerapan kebijakan akses.
Sebagai contoh, perusahaan dapat membedakan hak akses administrator jaringan, staf keuangan, tim pengembang, dan pengguna umum.
Namun, integrasi identitas tidak berarti semua trafik dapat diidentifikasi secara akurat hanya berdasarkan nama pengguna. Kemampuan tersebut bergantung pada produk firewall, metode autentikasi, protokol, dan konfigurasi integrasi.
Administrator harus memahami bagaimana perangkat memetakan identitas ke sesi jaringan sebelum menggunakan identitas sebagai dasar aturan.
Gunakan Grup Akses Berdasarkan Tanggung Jawab
Buat grup yang mencerminkan fungsi pekerjaan dan kebutuhan akses. Sebagai contoh, grup administrator dapat memperoleh akses manajemen melalui jalur yang telah ditentukan, sedangkan pengguna keuangan hanya dapat mengakses aplikasi keuangan.
Hindari memberikan hak akses administratif kepada seluruh anggota organisasi hanya untuk memudahkan pengelolaan.
Tinjau pula keanggotaan grup secara berkala. Pengguna yang berpindah jabatan atau meninggalkan perusahaan tidak seharusnya mempertahankan akses yang tidak lagi dibutuhkan.
Untuk pembahasan teknis lebih lanjut, Anda dapat menambahkan tautan ke artikel Konfigurasi LDAP dan Active Directory pada Firewall.
Referensi tersebut dapat mendukung pemahaman mengenai integrasi identitas dan penerapan kebijakan akses pada infrastruktur perusahaan.
Jangan Mengandalkan Identitas Saja
Identitas pengguna merupakan salah satu unsur dalam pengambilan keputusan akses. Administrator tetap perlu mempertimbangkan tujuan koneksi, kondisi perangkat, segmentasi jaringan, dan tingkat sensitivitas layanan.
Sebagai contoh, anggota grup administrator tidak seharusnya memperoleh akses ke seluruh port pada semua server hanya karena memiliki hak administrasi.
Akses dapat dibatasi berdasarkan fungsi pekerjaan, perangkat yang digunakan, lokasi koneksi, serta mekanisme autentikasi yang tersedia.
Pendekatan berlapis ini membantu mengurangi risiko ketika akun yang sah disalahgunakan oleh pihak lain.
Mengevaluasi Rule Firewall yang Terlalu Luas
Aturan firewall yang terlalu luas sering menjadi salah satu hambatan utama dalam penerapan least privilege. Aturan tersebut dapat muncul akibat kebutuhan sementara, perubahan aplikasi, migrasi server, atau dokumentasi yang tidak diperbarui.
Evaluasi perlu dilakukan secara sistematis agar administrator dapat memperketat kebijakan tanpa mengganggu layanan penting.
Identifikasi Aturan dengan Cakupan Berlebihan
Mulailah dengan mencari aturan yang menggunakan sumber atau tujuan terlalu umum, rentang port yang tidak diperlukan, serta layanan yang tidak sesuai dengan fungsi sistem.
Periksa aturan yang mengizinkan seluruh jaringan internal mengakses server tertentu. Tinjau pula kebijakan yang memperbolehkan banyak layanan menuju satu tujuan tanpa dokumentasi yang memadai.
Aturan dengan cakupan luas tidak selalu salah. Beberapa layanan infrastruktur memang memerlukan komunikasi ke banyak perangkat. Namun, setiap pengecualian harus memiliki alasan yang dapat diverifikasi.
Periksa Aturan yang Tidak Pernah Digunakan
Sebagian firewall menyediakan statistik penggunaan aturan atau log koneksi. Informasi tersebut dapat membantu mengidentifikasi aturan yang tidak menunjukkan aktivitas selama periode tertentu.
Meskipun demikian, jangan langsung menghapus aturan yang tidak terlihat digunakan. Aturan tersebut mungkin mendukung aktivitas berkala seperti pemulihan cadangan, pembaruan sistem, atau proses akhir bulan.
Konfirmasikan fungsi aturan kepada pemilik aplikasi dan periksa jadwal operasional sebelum mengambil keputusan.
Evaluasi Shadowed dan Redundant Rules
Shadowed rule adalah aturan yang tidak pernah efektif karena trafik yang sesuai sudah ditangani oleh aturan sebelumnya. Sementara itu, redundant rule merupakan aturan yang tidak memberikan manfaat tambahan karena fungsinya sudah tercakup oleh kebijakan lain.
Keduanya dapat menyulitkan proses audit dan pemeliharaan konfigurasi.
Administrator perlu memahami urutan evaluasi aturan pada platform yang digunakan. Sebagian perangkat menerapkan pencocokan berdasarkan urutan kebijakan, sedangkan mekanisme pada produk lain dapat berbeda.
Gunakan fitur analisis konfigurasi jika tersedia, kemudian verifikasi hasilnya sebelum mengubah kebijakan.
Dokumentasikan Pengecualian
Apabila suatu aplikasi membutuhkan akses yang lebih luas daripada standar, catat alasan teknis dan kebutuhan bisnisnya.
Dokumentasi minimal sebaiknya mencakup pemilik layanan, tujuan aturan, sumber, tujuan, port, tanggal persetujuan, dan jadwal evaluasi.
Untuk akses sementara, tentukan tanggal kedaluwarsa atau mekanisme peninjauan. Langkah ini membantu mencegah izin sementara berubah menjadi bagian permanen dari konfigurasi.
Menguji Dampak Kebijakan sebelum Penerapan
Pembatasan akses yang benar secara teori belum tentu langsung sesuai dengan kondisi operasional. Karena itu, setiap perubahan aturan perlu melalui pengujian yang terencana.
Tujuan pengujian bukan sekadar memastikan koneksi yang tidak diperlukan berhasil diblokir. Administrator juga harus memastikan bahwa layanan yang sah tetap berfungsi.
Gunakan Lingkungan Pengujian Jika Memungkinkan
Uji perubahan konfigurasi pada lingkungan pengembangan atau pengujian sebelum menerapkannya ke sistem produksi.
Jika lingkungan pengujian tidak tersedia, lakukan perubahan melalui tahapan terbatas dengan persetujuan pemilik layanan dan rencana pemulihan yang jelas.
Hindari mengubah banyak aturan kritis sekaligus. Perubahan bertahap memudahkan administrator menemukan penyebab gangguan jika aplikasi mengalami masalah.
Susun Skenario Pengujian Positif dan Negatif
Pengujian positif memastikan bahwa komunikasi yang sah tetap berjalan. Pengujian negatif memastikan bahwa komunikasi yang tidak memiliki izin benar-benar diblokir.
Contohnya, perusahaan dapat menguji apakah pengguna dapat membuka aplikasi melalui HTTPS, apakah server aplikasi dapat terhubung ke database, dan apakah akses langsung pengguna ke database ditolak.
Periksa pula akses administrasi, autentikasi, layanan pencadangan, pemantauan, dan dependensi lain yang relevan.
Hasil pengujian perlu dicatat agar tim dapat membandingkan kondisi sebelum dan sesudah perubahan.
Pantau Log dan Performa Aplikasi
Setelah kebijakan diterapkan, periksa log firewall untuk menemukan koneksi yang ditolak secara tidak terduga.
Cocokkan temuan tersebut dengan laporan gangguan dari pengguna atau pemilik aplikasi. Tidak semua koneksi yang ditolak menunjukkan masalah karena sebagian mungkin berasal dari aktivitas yang memang tidak diperlukan.
Selain konektivitas, amati performa aplikasi, waktu respons, dan keberhasilan transaksi. Tujuannya adalah memastikan bahwa perubahan kebijakan tidak menimbulkan dampak yang merugikan operasional.
Siapkan Rencana Rollback
Sebelum menerapkan perubahan pada sistem produksi, simpan konfigurasi yang dapat dipulihkan dan dokumentasikan aturan yang akan diubah.
Tentukan kondisi yang mengharuskan pembatalan perubahan, seperti kegagalan transaksi penting, terputusnya layanan utama, atau gangguan autentikasi yang tidak dapat diselesaikan dalam waktu yang disepakati.
Rencana rollback sebaiknya mencakup pihak yang berwenang mengambil keputusan dan prosedur pemulihan yang akan digunakan.
Langkah ini membantu perusahaan mengendalikan risiko ketika hasil implementasi tidak sesuai dengan perkiraan.
Tahapan Implementasi Least Privilege Firewall
Perusahaan dapat menerapkan prinsip ini secara bertahap agar perubahan kebijakan tetap terukur.
| Tahap | Aktivitas | Hasil yang Diharapkan |
|---|---|---|
| 1. Inventarisasi | Mendata perangkat, server, aplikasi, dan aturan yang aktif | Gambaran kondisi jaringan |
| 2. Pemetaan kebutuhan | Mengidentifikasi sumber, tujuan, port, protokol, dan layanan | Daftar komunikasi yang diperlukan |
| 3. Analisis risiko | Menilai aturan luas, aturan lama, dan akses sensitif | Prioritas perbaikan |
| 4. Penyusunan kebijakan | Membuat aturan minimum berdasarkan kebutuhan bisnis | Rancangan aturan yang lebih terkontrol |
| 5. Pengujian | Menguji akses yang sah dan komunikasi yang harus ditolak | Bukti bahwa kebijakan bekerja sesuai tujuan |
| 6. Implementasi | Menerapkan perubahan secara bertahap | Kebijakan aktif dengan risiko terkelola |
| 7. Pemantauan | Memeriksa log, performa, dan keluhan pengguna | Informasi untuk evaluasi lanjutan |
| 8. Evaluasi berkala | Meninjau aturan, pengecualian, dan perubahan kebutuhan | Kebijakan tetap relevan |
Urutan tersebut dapat disesuaikan dengan skala jaringan, tingkat kritis layanan, dan kemampuan tim TI.
Perusahaan dengan infrastruktur kompleks sebaiknya memprioritaskan sistem yang menyimpan data sensitif atau memiliki paparan tinggi terhadap internet. Namun, perubahan pada sistem kritis memerlukan analisis dependensi dan pengujian yang lebih ketat.
Kesalahan yang Perlu Dihindari saat Menerapkan Least Privilege
Penerapan prinsip least privilege dapat gagal apabila perusahaan hanya berfokus pada pembatasan teknis tanpa mempertimbangkan proses operasional.
Berikut beberapa kesalahan yang perlu dihindari.
Menutup port tanpa memahami fungsi layanan. Port yang tampak tidak diperlukan mungkin mendukung autentikasi, pencadangan, atau komunikasi antarlayanan. Verifikasi kebutuhan sebelum mengubah aturan.
Menggunakan aturan terlalu luas untuk mengatasi gangguan. Memberikan akses ke seluruh jaringan mungkin memulihkan konektivitas dalam waktu singkat, tetapi dapat menciptakan risiko baru. Cari sumber masalah dan batasi izin sesuai kebutuhan sebenarnya.
Tidak mendokumentasikan aturan. Aturan tanpa pemilik dan alasan yang jelas akan lebih sulit dievaluasi. Dokumentasi membantu tim memahami fungsi kebijakan ketika terjadi pergantian personel.
Mengabaikan trafik berkala. Pengamatan singkat dapat melewatkan proses yang hanya berjalan mingguan atau bulanan. Sesuaikan periode observasi dengan siklus operasional aplikasi.
Tidak memantau setelah perubahan. Aturan yang berhasil diuji di laboratorium tetap dapat menimbulkan masalah ketika menghadapi trafik produksi. Pantau log dan layanan setelah implementasi.
Menganggap firewall sebagai satu-satunya kontrol keamanan. Pembatasan jaringan tidak menggantikan pembaruan sistem, pengelolaan identitas, perlindungan endpoint, pencadangan, dan pemantauan keamanan.
Membiarkan pengecualian berlaku tanpa batas waktu. Akses sementara yang tidak pernah ditinjau dapat menjadi sumber risiko. Tentukan masa berlaku dan proses persetujuan untuk setiap pengecualian.
Menghindari kesalahan tersebut membantu perusahaan menjaga keseimbangan antara keamanan dan kelancaran operasional.
Mengukur Keberhasilan Penerapan Least Privilege Firewall
Keberhasilan penerapan tidak cukup dinilai dari jumlah aturan yang dihapus atau port yang ditutup. Perusahaan perlu menggunakan indikator yang menggambarkan efektivitas pembatasan sekaligus dampaknya terhadap layanan.
Salah satu indikator yang dapat digunakan adalah jumlah aturan luas yang telah ditinjau dan diperbaiki. Perusahaan juga dapat memantau persentase aturan yang memiliki pemilik, tujuan, serta dokumentasi lengkap.
Indikator lain mencakup jumlah pengecualian yang belum ditinjau, jumlah aturan yang tidak lagi digunakan, serta frekuensi gangguan akibat perubahan kebijakan.
| Indikator | Cara Evaluasi | Tujuan |
|---|---|---|
| Aturan dengan dokumentasi lengkap | Membandingkan aturan aktif dengan catatan kebijakan | Meningkatkan akuntabilitas |
| Aturan berisiko tinggi | Menghitung aturan luas yang masih aktif dan belum memiliki justifikasi | Memprioritaskan perbaikan |
| Pengecualian yang kedaluwarsa | Meninjau izin sementara yang melewati batas waktu | Mengurangi akses yang tidak lagi diperlukan |
| Kegagalan konektivitas | Memeriksa insiden setelah perubahan firewall | Menilai dampak operasional |
| Akses tidak sah yang diblokir | Menganalisis log dan peringatan keamanan | Memahami aktivitas yang tidak sesuai kebijakan |
| Waktu peninjauan aturan | Mengukur kepatuhan terhadap jadwal evaluasi | Menjaga kebijakan tetap relevan |
Indikator tersebut sebaiknya dibandingkan dengan kondisi awal agar perusahaan dapat melihat perkembangan dari waktu ke waktu.
Hindari menetapkan target yang hanya mendorong penghapusan aturan sebanyak mungkin. Fokus utama tetap pada pengurangan akses yang tidak diperlukan tanpa mengganggu layanan yang sah.
Praktik Terbaik untuk Menjaga Kebijakan Firewall Tetap Aman
Penerapan least privilege bukan pekerjaan satu kali. Kebutuhan bisnis dapat berubah ketika perusahaan menambah aplikasi, memindahkan server ke cloud, mengembangkan kantor cabang, atau menerapkan sistem kerja jarak jauh.
Karena itu, kebijakan firewall harus menjadi bagian dari proses pengelolaan infrastruktur secara berkelanjutan.
Pertama, jadwalkan evaluasi aturan berdasarkan tingkat risiko dan perubahan sistem. Aturan yang memberikan akses ke database atau antarmuka manajemen perlu mendapatkan perhatian lebih besar daripada komunikasi berisiko rendah.
Kedua, terapkan proses persetujuan untuk perubahan yang berdampak pada sistem penting. Setiap permintaan akses perlu menjelaskan kebutuhan bisnis, cakupan yang diminta, pemilik layanan, dan durasi izin jika bersifat sementara.
Ketiga, gunakan pengelompokan objek jaringan dan layanan secara konsisten. Pendekatan ini membantu administrator memahami kebijakan dan mengurangi kesalahan konfigurasi.
Keempat, aktifkan logging yang sesuai dengan kebutuhan pemantauan dan kapasitas penyimpanan. Prioritaskan pencatatan untuk akses sensitif, perubahan administratif, dan komunikasi yang relevan dengan deteksi ancaman.
Kelima, integrasikan pengelolaan firewall dengan proses manajemen perubahan. Setiap perubahan penting perlu memiliki dokumentasi, rencana pengujian, persetujuan, dan prosedur pemulihan.
Terakhir, tingkatkan pemahaman tim TI mengenai arsitektur aplikasi dan keamanan jaringan. Dokumentasi yang baik akan memberikan manfaat lebih besar ketika didukung oleh personel yang memahami alasan di balik setiap kebijakan.
Kesimpulan
Least Privilege Firewall membantu perusahaan membatasi komunikasi jaringan berdasarkan kebutuhan yang dapat diverifikasi. Pendekatan ini mengurangi akses berlebihan, mempersempit permukaan serangan, dan membantu administrator mengendalikan komunikasi antarsistem.
Penerapannya dimulai dengan identifikasi kebutuhan bisnis, pemetaan alur komunikasi, dan penyusunan aturan minimum. Administrator kemudian mengevaluasi aturan yang terlalu luas, menguji dampak perubahan, serta memantau kondisi jaringan setelah implementasi.
Kebijakan yang efektif tidak sekadar memblokir sebanyak mungkin koneksi. Kebijakan tersebut harus memberikan akses yang tepat kepada sistem yang membutuhkannya, sekaligus menolak komunikasi yang tidak memiliki dasar operasional.
Perusahaan juga perlu mengevaluasi aturan secara berkala karena kebutuhan jaringan dan risiko keamanan dapat berubah. Dengan dokumentasi yang jelas, proses persetujuan yang konsisten, dan pemantauan berkelanjutan, prinsip least privilege dapat menjadi bagian penting dari strategi perlindungan infrastruktur TI.
Bagi perusahaan yang ingin memperkuat keamanan jaringan, evaluasi kebijakan firewall dapat menjadi langkah awal untuk menemukan izin yang tidak lagi diperlukan dan memperbaiki kontrol akses. Pendekatan yang terukur membantu organisasi meningkatkan keamanan tanpa mengabaikan stabilitas layanan bisnis.