
Pengadaan Firewall untuk Banyak Cabang Perusahaan
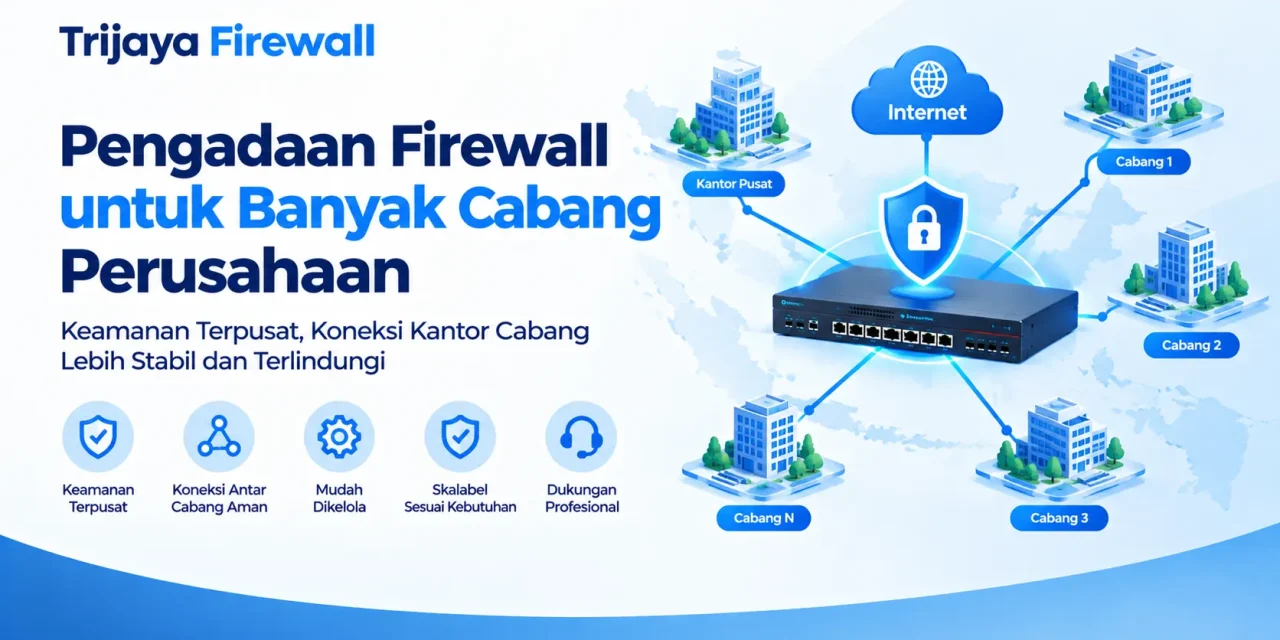
Pengadaan Firewall Banyak Cabang membutuhkan perencanaan yang lebih kompleks dibandingkan pemasangan perangkat keamanan di satu kantor. Perusahaan harus memastikan setiap lokasi memiliki perlindungan jaringan yang memadai, koneksi antarcabang yang stabil, serta sistem pengelolaan yang mudah dikendalikan oleh tim IT pusat.
Perusahaan dengan banyak cabang biasanya menjalankan berbagai aplikasi bisnis secara terintegrasi. Sistem ERP, database pelanggan, aplikasi keuangan, layanan cloud, dan komunikasi internal harus dapat diakses secara aman dari lokasi berbeda.
Kondisi tersebut membuat pemilihan firewall tidak cukup hanya berdasarkan harga atau kapasitas perangkat. Tim IT perlu mempertimbangkan arsitektur jaringan, kebutuhan VPN, fitur SD-WAN, manajemen terpusat, lisensi, serta dukungan teknis di setiap wilayah operasional.
Selain itu, perusahaan perlu memperkirakan pertumbuhan jumlah cabang dan peningkatan trafik jaringan. Perencanaan yang tepat dapat membantu mengurangi kompleksitas pengelolaan sekaligus menjaga efisiensi investasi.
Artikel ini membahas strategi pengadaan firewall untuk perusahaan multilokasi. Pembahasan mencakup analisis kebutuhan, pemilihan arsitektur, perbandingan perangkat, pengelolaan keamanan, implementasi, dan perhitungan biaya jangka panjang.
Mengapa Perusahaan dengan Banyak Cabang Membutuhkan Firewall?
Perusahaan yang memiliki beberapa kantor menghadapi tantangan keamanan jaringan yang berbeda dari organisasi dengan satu lokasi.
Setiap cabang memiliki perangkat pengguna, koneksi internet, aplikasi, dan kemungkinan risiko keamanan tersendiri.
Tanpa perlindungan yang sesuai, ancaman dari satu lokasi dapat memengaruhi sistem yang terhubung melalui jaringan perusahaan.
Firewall membantu mengendalikan komunikasi berdasarkan kebijakan keamanan yang telah ditentukan.
Melindungi Akses Internet Setiap Cabang
Setiap kantor umumnya memiliki akses internet untuk mendukung aktivitas operasional.
Koneksi tersebut digunakan untuk email, aplikasi cloud, konferensi video, dan layanan bisnis lainnya.
Firewall membantu mengatur lalu lintas jaringan serta membatasi komunikasi yang tidak sesuai dengan kebijakan.
Mengamankan Komunikasi Antarlokasi
Kantor cabang sering membutuhkan akses ke server atau aplikasi yang berada di kantor pusat.
Komunikasi tersebut dapat menggunakan VPN untuk melindungi data selama transmisi.
Firewall yang mendukung IPsec VPN dapat menjadi salah satu komponen utama konektivitas antarlokasi.
Menerapkan Kebijakan Keamanan yang Konsisten
Tanpa pengelolaan terpusat, setiap cabang mungkin memiliki konfigurasi keamanan berbeda.
Perbedaan tersebut dapat meningkatkan risiko kesalahan konfigurasi dan menyulitkan proses audit.
Penggunaan firewall dengan kemampuan manajemen terpusat membantu perusahaan menerapkan kebijakan yang lebih konsisten.
Mendukung Pengembangan Bisnis
Ketika perusahaan membuka kantor baru, infrastruktur jaringan perlu disiapkan dengan cepat.
Standarisasi firewall dapat membantu mempercepat proses konfigurasi dan integrasi lokasi baru.
1. Tantangan Pengadaan Firewall Banyak Cabang
Pengadaan perangkat keamanan untuk jaringan multilokasi melibatkan berbagai aspek teknis dan operasional.
Perusahaan harus mempertimbangkan perbedaan kapasitas jaringan, kondisi internet, serta kebutuhan pengguna di setiap cabang.
Perbedaan Ukuran dan Aktivitas Cabang
Tidak semua kantor membutuhkan perangkat dengan kapasitas yang sama.
Kantor pusat mungkin melayani ratusan pengguna dan berbagai aplikasi penting.
Sementara itu, cabang kecil hanya memiliki puluhan perangkat dengan kebutuhan konektivitas lebih sederhana.
Menggunakan satu model firewall untuk seluruh lokasi belum tentu efisien.
Keterbatasan Infrastruktur Internet
Kualitas koneksi internet dapat berbeda berdasarkan wilayah.
Sebagian cabang mungkin memiliki akses fiber dengan kapasitas tinggi, sedangkan lokasi lain bergantung pada koneksi yang lebih terbatas.
Kondisi ini memengaruhi kebutuhan VPN, redundansi, dan pengaturan jalur komunikasi.
Kompleksitas Konfigurasi
Semakin banyak firewall yang digunakan, semakin besar kebutuhan pengelolaan konfigurasi.
Tim IT perlu menjaga konsistensi aturan keamanan, routing, VPN, dan pembaruan perangkat.
Keterbatasan Tenaga IT Lokal
Tidak semua cabang memiliki administrator jaringan.
Perusahaan membutuhkan sistem yang memungkinkan pemantauan dan pengelolaan perangkat dari kantor pusat.
Biaya Lisensi dan Pemeliharaan
Pengadaan puluhan perangkat dapat menghasilkan biaya berulang yang cukup besar.
Perusahaan perlu memperhitungkan lisensi, dukungan teknis, pembaruan, serta biaya penggantian perangkat.
2. Melakukan Analisis Kebutuhan Setiap Cabang
Langkah awal pengadaan adalah memetakan kondisi jaringan seluruh lokasi.
Tim IT sebaiknya tidak langsung menentukan merek atau model perangkat sebelum memahami kebutuhan operasional.
Inventarisasi Lokasi
Buat daftar kantor pusat, cabang regional, gudang, pabrik, dan lokasi operasional lainnya.
Untuk setiap lokasi, kumpulkan informasi berikut:
- Jumlah pengguna aktif.
- Jumlah perangkat jaringan.
- Kapasitas internet.
- Jenis koneksi WAN.
- Aplikasi yang digunakan.
- Kebutuhan akses ke kantor pusat.
- Perangkat jaringan yang sudah tersedia.
- Kebutuhan VPN.
- Tingkat kritikalitas operasional.
- Rencana pertumbuhan pengguna.
Data tersebut menjadi dasar pengelompokan kebutuhan firewall.
Identifikasi Aplikasi Bisnis
Perusahaan perlu memahami aplikasi yang digunakan setiap cabang.
Sebagai contoh, kantor penjualan mungkin membutuhkan akses CRM dan ERP.
Gudang dapat menggunakan sistem inventory serta perangkat pemindai.
Sementara itu, kantor pusat mungkin menjalankan database, layanan autentikasi, dan sistem monitoring.
Jenis aplikasi memengaruhi kebutuhan bandwidth, keamanan, dan prioritas trafik.
Mengukur Trafik Jaringan
Tim IT perlu memeriksa penggunaan bandwidth aktual jika data monitoring tersedia.
Pengukuran sebaiknya dilakukan pada jam operasional normal dan periode penggunaan tertinggi.
Perhatikan pula jumlah koneksi simultan serta trafik antarcabang.
Hasil pengukuran membantu menentukan kapasitas perangkat secara lebih realistis.
3. Menentukan Arsitektur Jaringan Firewall Multicabang
Arsitektur jaringan menentukan bagaimana setiap cabang berkomunikasi dengan kantor pusat, internet, dan layanan cloud.
Pemilihan desain harus mempertimbangkan kebutuhan aplikasi, keamanan, performa, serta kemudahan pengelolaan.
Arsitektur Hub-and-Spoke
Pada arsitektur hub-and-spoke, kantor cabang terhubung ke satu atau beberapa lokasi pusat.
Kantor pusat berperan sebagai hub, sedangkan cabang menjadi spoke.
Model ini dapat mempermudah pengendalian akses ke sistem internal.
Namun, kapasitas hub harus mampu menangani trafik dari seluruh cabang yang melewatinya.
Ketersediaan hub juga menjadi perhatian penting karena gangguan dapat memengaruhi banyak lokasi.
Arsitektur Full Mesh
Full mesh memungkinkan setiap lokasi memiliki jalur komunikasi langsung dengan lokasi lain.
Model ini dapat mengurangi ketergantungan terhadap satu titik pusat untuk trafik antarcabang.
Namun, jumlah koneksi dan kompleksitas pengelolaan dapat meningkat seiring penambahan lokasi.
Arsitektur Hybrid
Pendekatan hybrid menggabungkan beberapa pola konektivitas.
Sebagai contoh, cabang menggunakan VPN menuju pusat untuk aplikasi internal, tetapi mengakses layanan cloud secara langsung melalui internet lokal.
Model ini dapat memberikan fleksibilitas lebih besar.
Namun, perusahaan harus memastikan kebijakan keamanan tetap diterapkan pada setiap jalur akses.
Perbandingan Arsitektur
| Arsitektur | Kelebihan | Tantangan |
|---|---|---|
| Hub-and-spoke | Pengelolaan koneksi lebih terpusat | Ketergantungan pada kapasitas hub |
| Full mesh | Komunikasi langsung antarlokasi | Kompleksitas koneksi meningkat |
| Hybrid | Fleksibel untuk aplikasi pusat dan cloud | Membutuhkan desain kebijakan yang matang |
Tidak ada satu arsitektur yang selalu paling baik.
Perusahaan perlu memilih desain berdasarkan pola komunikasi dan kebutuhan bisnis.
4. Menentukan Spesifikasi Firewall untuk Kantor Pusat
Firewall di kantor pusat sering menangani trafik lebih besar dibandingkan perangkat di cabang.
Terutama jika perusahaan menggunakan arsitektur yang mengarahkan komunikasi antarlokasi melalui pusat.
Kapasitas Throughput
Periksa kebutuhan firewall throughput dan threat protection throughput.
Nilai throughput dasar tidak selalu menggambarkan performa ketika seluruh fitur keamanan aktif.
Perusahaan perlu menggunakan parameter yang sesuai dengan profil penggunaan.
Concurrent Sessions
Kantor pusat mungkin melayani banyak koneksi dari pengguna internal, cabang, dan aplikasi bisnis.
Kapasitas sesi harus memperhitungkan kebutuhan saat ini serta proyeksi pertumbuhan.
VPN Capacity
Jika seluruh cabang menggunakan VPN menuju kantor pusat, perangkat hub harus mendukung jumlah tunnel yang diperlukan.
Periksa juga kapasitas pemrosesan trafik terenkripsi.
High Availability
Untuk layanan penting, perusahaan dapat mempertimbangkan dua firewall dalam konfigurasi redundansi.
High availability membantu mengurangi dampak kegagalan satu perangkat.
Namun, rancangan jaringan juga perlu memperhatikan switch, koneksi WAN, dan sumber listrik.
Kebutuhan Interface
Periksa jumlah port dan kecepatan antarmuka.
Kantor pusat mungkin membutuhkan port 10GbE atau lebih tinggi sesuai kapasitas infrastruktur.
Kebutuhan sebenarnya harus ditentukan berdasarkan topologi jaringan.
5. Menentukan Spesifikasi Firewall Kantor Cabang
Perangkat di cabang tidak selalu membutuhkan kapasitas sebesar firewall pusat.
Namun, fitur keamanan utama tetap harus sesuai dengan kebijakan perusahaan.
Cabang Kecil
Cabang dengan jumlah pengguna terbatas dapat menggunakan firewall berkapasitas lebih rendah.
Kebutuhan utamanya mungkin mencakup VPN, pengaturan akses internet, dan monitoring.
Cabang Menengah
Cabang menengah dapat membutuhkan kapasitas trafik lebih tinggi dan segmentasi jaringan yang lebih kompleks.
Perusahaan mungkin perlu memisahkan jaringan pengguna, perangkat operasional, dan jaringan tamu.
Cabang Besar
Cabang besar dapat memiliki aplikasi lokal, server, dan aktivitas jaringan yang lebih padat.
Perangkat perlu disesuaikan dengan tingkat kritikalitas serta kebutuhan perlindungan.
Contoh Klasifikasi Kebutuhan
| Kategori Lokasi | Contoh Jumlah Pengguna | Prioritas Teknis |
|---|---|---|
| Cabang kecil | 10–30 | VPN, security policy, monitoring |
| Cabang menengah | 31–100 | NGFW, segmentasi, VPN, SD-WAN sesuai kebutuhan |
| Cabang besar | 101–300 | Kapasitas lebih tinggi, kontrol aplikasi, redundansi |
| Kantor pusat | Lebih dari 300 | Kapasitas agregasi, HA, manajemen terpusat |
Jumlah pengguna pada tabel hanya contoh klasifikasi awal.
Pemilihan perangkat tetap membutuhkan analisis bandwidth, jumlah sesi, fitur keamanan, dan pola trafik.
6. Pengadaan Firewall Banyak Cabang dengan Site-to-Site VPN
Site-to-site VPN menjadi salah satu metode yang umum digunakan untuk menghubungkan jaringan perusahaan di lokasi berbeda.
VPN memungkinkan komunikasi terenkripsi melalui jaringan publik.
IPsec VPN
IPsec mendukung perlindungan komunikasi melalui mekanisme enkripsi dan autentikasi.
Perusahaan dapat menggunakan IPsec untuk menghubungkan kantor pusat dengan cabang.
Dalam pengadaan, periksa dukungan IKEv2, algoritma kriptografi, dan kemampuan monitoring tunnel.
Jumlah VPN Tunnel
Setiap perangkat memiliki batas kemampuan tertentu.
Perusahaan perlu memastikan kapasitas tunnel sesuai jumlah cabang dan rancangan konektivitas.
Jika perusahaan berencana membuka lokasi baru, perhitungkan kebutuhan ekspansi.
VPN Throughput
Trafik terenkripsi membutuhkan sumber daya pemrosesan.
Karena itu, nilai VPN throughput perlu diperiksa secara terpisah dari firewall throughput.
Redundansi Koneksi
Perusahaan dapat menggunakan lebih dari satu koneksi internet untuk meningkatkan ketersediaan komunikasi.
Firewall harus mendukung mekanisme perpindahan jalur sesuai desain jaringan.
Pengujian failover diperlukan untuk memastikan koneksi dapat dipulihkan sesuai kebutuhan.
7. Memanfaatkan SD-WAN untuk Jaringan Banyak Cabang
Software-Defined Wide Area Network atau SD-WAN membantu perusahaan mengelola komunikasi melalui beberapa jalur WAN.
Sebagian produk firewall modern menyediakan fitur SD-WAN terintegrasi.
Teknologi ini dapat membantu pemilihan jalur berdasarkan kualitas koneksi dan kebijakan aplikasi.
Pemilihan Jalur Otomatis
SD-WAN dapat menggunakan parameter seperti latensi, jitter, dan packet loss untuk menilai kualitas koneksi.
Berdasarkan konfigurasi, trafik dapat diarahkan melalui jalur yang lebih sesuai.
Penggunaan Beberapa ISP
Cabang dapat memiliki dua atau lebih koneksi internet.
SD-WAN memungkinkan perusahaan menerapkan kebijakan penggunaan jalur berdasarkan kondisi dan kebutuhan aplikasi.
Prioritas Aplikasi
Aplikasi tertentu membutuhkan koneksi stabil dengan latensi rendah.
Contohnya, komunikasi suara dan konferensi video memiliki karakteristik berbeda dari transfer file.
Kebijakan SD-WAN dapat membantu mengatur penggunaan jalur sesuai kebutuhan.
Apakah Semua Cabang Membutuhkan SD-WAN?
Tidak selalu.
Cabang dengan satu koneksi internet dan kebutuhan sederhana mungkin belum memerlukan fitur SD-WAN yang kompleks.
Perusahaan perlu membandingkan manfaat operasional dengan biaya lisensi dan pengelolaan.
8. Pentingnya Centralized Firewall Management
Semakin banyak perangkat yang digunakan, semakin besar kebutuhan manajemen terpusat.
Mengelola puluhan firewall secara manual dapat menyita waktu dan meningkatkan risiko konfigurasi tidak konsisten.
Platform centralized management membantu administrator mengendalikan beberapa perangkat dari satu sistem.
Distribusi Kebijakan Keamanan
Tim IT dapat menggunakan template atau kebijakan terpusat untuk menjaga konsistensi konfigurasi.
Namun, kebijakan tetap perlu mempertimbangkan kebutuhan khusus setiap cabang.
Monitoring Status Perangkat
Administrator dapat memantau konektivitas, penggunaan sumber daya, dan kondisi perangkat.
Monitoring membantu mendeteksi masalah sebelum berkembang menjadi gangguan yang lebih besar.
Backup Konfigurasi
Backup berkala membantu proses pemulihan ketika perangkat mengalami kerusakan atau kesalahan konfigurasi.
Perusahaan perlu menentukan lokasi penyimpanan dan kontrol akses terhadap file backup.
Manajemen Pembaruan
Pembaruan firmware perlu direncanakan agar tidak mengganggu operasional.
Platform manajemen tertentu dapat membantu mengatur proses tersebut.
Namun, kemampuan aktual berbeda berdasarkan produk dan lisensi.
Logging Terpusat
Pengumpulan log dari berbagai lokasi membantu proses investigasi dan audit keamanan.
Perusahaan dapat mempertimbangkan integrasi dengan syslog server atau SIEM.
9. Menentukan Kebijakan Keamanan untuk Seluruh Cabang
Pengadaan perangkat perlu diikuti perencanaan kebijakan keamanan yang konsisten.
Perusahaan sebaiknya menentukan standar minimum yang berlaku untuk seluruh lokasi.
Segmentasi Jaringan
Pisahkan jaringan berdasarkan fungsi dan tingkat kepercayaan.
Sebagai contoh, jaringan karyawan, tamu, CCTV, dan perangkat operasional dapat menggunakan segmen berbeda.
Firewall membantu mengendalikan komunikasi antarse gmen berdasarkan kebijakan.
Access Control
Terapkan prinsip akses sesuai kebutuhan.
Pengguna dan perangkat hanya diberikan akses terhadap layanan yang diperlukan untuk menjalankan tugas.
Application Control
Perusahaan dapat mengatur penggunaan aplikasi berdasarkan kebijakan operasional.
Fitur ini membantu membatasi aplikasi yang tidak sesuai dengan kebutuhan bisnis.
Intrusion Prevention
IPS membantu mendeteksi dan memblokir pola aktivitas jaringan tertentu.
Perusahaan perlu memastikan pembaruan signature dan konfigurasi inspeksi berjalan sesuai kebutuhan.
Web Filtering
Web filtering membantu menerapkan pembatasan akses situs berdasarkan kategori atau kebijakan.
Penerapannya perlu mempertimbangkan kebutuhan kerja pengguna.
10. Menyusun Dokumen Spesifikasi Teknis Pengadaan
Dokumen teknis menjadi acuan utama saat meminta penawaran dari vendor.
Untuk proyek multilokasi, spesifikasi sebaiknya dibagi berdasarkan kategori perangkat dan kebutuhan jaringan.
Persyaratan Kantor Pusat
Dokumen dapat mencakup kapasitas agregasi trafik, VPN throughput, jumlah sesi, high availability, dan integrasi manajemen.
Persyaratan Kantor Cabang
Persyaratan cabang dapat dikelompokkan berdasarkan ukuran dan kebutuhan operasional.
Pendekatan ini membantu perusahaan menghindari pembelian perangkat berkapasitas berlebihan.
Persyaratan Manajemen
Tentukan kebutuhan platform pengelolaan terpusat, monitoring, backup, logging, dan pembaruan.
Persyaratan Implementasi
Jelaskan lokasi pemasangan, konfigurasi VPN, migrasi, pengujian, dokumentasi, serta pelatihan.
Persyaratan Layanan
Masukkan ketentuan garansi, SLA, dukungan teknis, dan mekanisme penggantian perangkat.
Untuk pembahasan penyusunan dokumen secara lengkap, baca Panduan Menyusun Spesifikasi Teknis Pengadaan Firewall.
11. Memilih Merek dan Model Firewall untuk Banyak Cabang
Pemilihan merek harus mempertimbangkan kebutuhan teknis, kompatibilitas, dan kemampuan pengelolaan.
Beberapa platform yang dapat dipertimbangkan berdasarkan kebutuhan antara lain Fortinet, Sophos, Palo Alto Networks, Cisco, Juniper, dan solusi firewall lainnya.
Setiap produsen memiliki pendekatan berbeda terhadap fitur keamanan, manajemen, lisensi, dan integrasi.
Konsistensi Ekosistem
Menggunakan perangkat dalam satu ekosistem dapat mempermudah manajemen terpusat.
Namun, perusahaan tetap perlu mempertimbangkan risiko ketergantungan terhadap satu vendor.
Ketersediaan Model
Pastikan produsen menyediakan pilihan perangkat untuk kantor pusat dan cabang.
Model yang berbeda sebaiknya tetap mendukung kebutuhan komunikasi dan pengelolaan.
Dukungan Produk
Periksa masa dukungan firmware, pembaruan keamanan, dan status siklus hidup perangkat.
Hindari memilih model yang mendekati akhir masa dukungan tanpa mempertimbangkan rencana penggantian.
Kompatibilitas VPN
Jika menggunakan perangkat dari produsen berbeda, verifikasi interoperabilitas VPN dan protokol yang digunakan.
Pengujian dapat diperlukan untuk memastikan komunikasi berjalan sesuai rancangan.
12. Menghitung Biaya Pengadaan Firewall Banyak Cabang
Biaya proyek multilokasi dipengaruhi jumlah perangkat, kapasitas, lisensi, implementasi, dan dukungan teknis.
Perusahaan perlu menghitung total investasi secara menyeluruh.
Biaya Perangkat
Biaya perangkat dapat berbeda berdasarkan kategori lokasi.
Kantor pusat biasanya membutuhkan kapasitas lebih besar daripada cabang kecil.
Biaya Lisensi
Sebagian fitur keamanan dan manajemen membutuhkan lisensi berlangganan.
Perusahaan perlu menentukan masa berlaku yang sama untuk seluruh perbandingan penawaran.
Biaya Implementasi
Instalasi di banyak lokasi dapat melibatkan biaya perjalanan, konfigurasi, pengujian, dan koordinasi teknis.
Biaya Pemeliharaan
Perangkat membutuhkan monitoring, pembaruan, dan penanganan gangguan selama masa penggunaan.
Contoh Simulasi Anggaran
Misalnya, perusahaan memiliki satu kantor pusat dan 20 cabang.
| Komponen | Jumlah | Asumsi Biaya | Total |
|---|---|---|---|
| Firewall kantor pusat | 2 unit | Rp90 juta | Rp180 juta |
| Firewall cabang | 20 unit | Rp18 juta | Rp360 juta |
| Lisensi keamanan 3 tahun | 22 unit | Rp12 juta | Rp264 juta |
| Platform manajemen | 1 paket | Rp75 juta | Rp75 juta |
| Implementasi dan konfigurasi | 21 lokasi | Rp5 juta | Rp105 juta |
| Pelatihan dan dokumentasi | 1 paket | Rp20 juta | Rp20 juta |
| Total ilustratif | Rp1,004 miliar |
Angka tersebut hanya contoh perhitungan, bukan harga aktual atau penawaran Trijaya Firewall.
Biaya nyata dapat berbeda berdasarkan model perangkat, paket lisensi, lokasi, serta kompleksitas implementasi.
Simulasi juga belum tentu mencakup seluruh biaya operasional, konektivitas WAN, dan perpanjangan layanan.
13. Menghitung Total Cost of Ownership Firewall
Total Cost of Ownership (TCO) membantu perusahaan memperkirakan seluruh biaya selama perangkat digunakan.
Untuk jaringan multilokasi, biaya operasional dapat menjadi komponen yang signifikan.
Selain perangkat dan lisensi, perhitungan dapat mencakup dukungan teknis, listrik, administrasi, perjalanan, dan penggantian perangkat.
Mengapa TCO Penting?
Penawaran dengan harga perangkat rendah belum tentu menghasilkan biaya jangka panjang yang paling ekonomis.
Sebagai contoh, satu vendor mungkin menawarkan perangkat murah dengan lisensi tahunan lebih tinggi.
Vendor lain dapat menawarkan harga awal lebih besar, tetapi paket lisensi dan dukungan lebih lengkap.
Perbandingan selama tiga hingga lima tahun membantu perusahaan melihat perbedaan tersebut.
Menentukan Periode Perhitungan
Gunakan periode yang sama untuk seluruh vendor.
Perusahaan dapat menggunakan tiga atau lima tahun sesuai kebijakan pengadaan dan rencana siklus hidup perangkat.
Menghindari Biaya yang Terlewat
Periksa biaya pembaruan lisensi, penggantian perangkat, dukungan onsite, dan pengembangan kapasitas.
Untuk panduan perhitungan lebih lengkap, baca Menghitung Total Biaya Kepemilikan Firewall Enterprise.
14. Menentukan Strategi Implementasi Firewall Multilokasi
Implementasi firewall di banyak cabang membutuhkan koordinasi yang baik.
Pemasangan seluruh perangkat secara bersamaan dapat meningkatkan risiko operasional jika belum dilakukan pengujian.
Karena itu, perusahaan dapat menggunakan pendekatan bertahap.
Tahap Persiapan
Tim IT menyusun desain jaringan, konfigurasi standar, dan jadwal implementasi.
Periksa kesiapan koneksi internet, perangkat jaringan, serta akses lokasi.
Tahap Pilot Project
Pilih satu atau beberapa cabang untuk pengujian awal.
Tahap ini membantu memverifikasi konfigurasi VPN, kebijakan keamanan, dan konektivitas aplikasi.
Tahap Rollout
Setelah konfigurasi dinyatakan sesuai, implementasi dapat dilanjutkan ke cabang lain.
Gunakan template konfigurasi untuk menjaga konsistensi.
Tahap Pengujian
Lakukan pengujian konektivitas, keamanan, VPN, monitoring, dan layanan bisnis.
Setiap lokasi sebaiknya memiliki berita acara hasil pengujian.
Tahap Serah Terima
Vendor perlu menyerahkan dokumentasi konfigurasi, diagram jaringan, hasil pengujian, dan informasi dukungan.
Perusahaan juga dapat meminta sesi transfer pengetahuan bagi administrator internal.
15. Menggunakan Zero-Touch Provisioning
Zero-Touch Provisioning (ZTP) memungkinkan perangkat tertentu menerima konfigurasi awal secara otomatis melalui mekanisme yang didukung platform.
Fitur ini dapat membantu mempercepat implementasi di lokasi yang tidak memiliki tenaga IT.
Namun, dukungan ZTP berbeda antarprodusen dan model perangkat.
Manfaat ZTP
ZTP dapat membantu mengurangi kebutuhan konfigurasi manual di setiap cabang.
Perusahaan dapat menyiapkan template dan parameter perangkat sebelum pengiriman.
Persyaratan Implementasi
Penggunaan ZTP biasanya membutuhkan konektivitas awal, registrasi perangkat, serta platform pengelolaan yang sesuai.
Tim IT perlu memastikan mekanisme autentikasi dan distribusi konfigurasi berjalan aman.
Kapan ZTP Relevan?
ZTP dapat memberikan manfaat besar ketika perusahaan memasang banyak perangkat dengan konfigurasi serupa.
Untuk jumlah cabang kecil, konfigurasi manual mungkin masih memadai.
Pemilihan metode harus mempertimbangkan efisiensi dan risiko operasional.
16. Menentukan SLA dan Dukungan Teknis Multilokasi
Pengadaan firewall untuk banyak cabang perlu mempertimbangkan dukungan setelah implementasi.
Gangguan di satu cabang dapat memengaruhi aktivitas penjualan, distribusi, atau layanan pelanggan.
Perusahaan perlu menentukan tingkat prioritas berdasarkan dampak bisnis.
Klasifikasi Gangguan
Gangguan kritis dapat mencakup terputusnya koneksi seluruh cabang.
Gangguan tingkat menengah mungkin hanya memengaruhi aplikasi tertentu.
Klasifikasi membantu vendor menentukan prioritas penanganan.
Dukungan Remote
Sebagian masalah dapat diselesaikan melalui akses manajemen yang aman.
Namun, gangguan perangkat keras mungkin membutuhkan penanganan langsung.
Dukungan Onsite
Perusahaan perlu memeriksa ketersediaan teknisi pada wilayah operasional.
Jarak lokasi dapat memengaruhi waktu penanganan.
Contoh SLA Ilustratif
| Prioritas | Contoh Gangguan | Target Respons |
|---|---|---|
| Critical | Seluruh layanan cabang terhenti | 30 menit |
| High | Aplikasi utama tidak dapat diakses | 1 jam |
| Medium | Sebagian fitur terganggu | 4 jam |
| Low | Permintaan perubahan nonmendesak | 1 hari kerja |
Target tersebut hanya contoh dan harus disepakati dalam kontrak.
Perusahaan juga perlu menentukan target pemulihan, jalur eskalasi, dan mekanisme pelaporan.
17. Memastikan Keamanan Akses Administrator
Pengelolaan firewall dari kantor pusat membutuhkan kontrol akses yang kuat.
Administrator memiliki hak untuk mengubah konfigurasi jaringan dan kebijakan keamanan.
Karena itu, akses manajemen harus dilindungi dengan baik.
Role-Based Access Control
Gunakan pembagian hak akses berdasarkan tanggung jawab.
Tidak semua administrator membutuhkan izin penuh untuk mengubah seluruh konfigurasi.
Multi-Factor Authentication
Jika platform mendukung, gunakan autentikasi multifaktor untuk mengurangi risiko penyalahgunaan akun.
Audit Log
Catat aktivitas administratif yang relevan.
Log membantu proses pemeriksaan perubahan konfigurasi dan investigasi masalah.
Backup dan Pemulihan
Simpan backup konfigurasi secara aman dan lakukan pengujian prosedur pemulihan.
Pastikan perusahaan memiliki akses terhadap dokumentasi dan kredensial sesuai kebijakan internal.
18. Monitoring Firewall Seluruh Cabang
Monitoring membantu perusahaan mengetahui kondisi perangkat dan konektivitas secara berkelanjutan.
Tanpa monitoring terpusat, gangguan mungkin baru diketahui setelah pengguna melaporkan masalah.
Parameter yang Perlu Dipantau
Beberapa parameter penting meliputi:
- Status perangkat.
- Penggunaan CPU dan memori.
- Kapasitas interface.
- Status VPN tunnel.
- Latensi dan packet loss.
- Penggunaan bandwidth.
- Aktivitas keamanan.
- Status lisensi.
- Ketersediaan pembaruan.
- Perubahan konfigurasi.
Alert dan Notifikasi
Sistem monitoring dapat mengirimkan peringatan ketika terjadi kondisi tertentu.
Contohnya, VPN terputus atau penggunaan sumber daya meningkat melewati batas yang ditentukan.
Integrasi SIEM
Untuk kebutuhan keamanan yang lebih kompleks, log firewall dapat dikirim ke Security Information and Event Management (SIEM).
Integrasi tersebut membantu analisis kejadian keamanan dari berbagai sumber.
19. Kesalahan Umum dalam Pengadaan Firewall Multicabang
Beberapa kesalahan dapat meningkatkan biaya dan kompleksitas pengelolaan.
Menggunakan Perangkat yang Sama untuk Semua Cabang
Pendekatan ini tidak selalu sesuai karena kebutuhan setiap lokasi berbeda.
Klasifikasikan cabang berdasarkan trafik dan tingkat kritikalitas.
Mengabaikan Kapasitas Kantor Pusat
Firewall pusat dapat menjadi titik kemacetan jika kapasitasnya tidak mencukupi.
Hitung kebutuhan agregasi trafik dan koneksi VPN.
Tidak Memperhitungkan Lisensi Manajemen
Platform pengelolaan terpusat mungkin membutuhkan lisensi tambahan.
Pastikan biaya tersebut masuk dalam anggaran.
Tidak Menyiapkan Redundansi
Gangguan koneksi atau perangkat dapat menghentikan komunikasi.
Pertimbangkan redundansi berdasarkan dampak bisnis.
Tidak Melakukan Pilot Project
Implementasi tanpa pengujian awal dapat memperbesar risiko kesalahan konfigurasi di banyak lokasi.
Gunakan tahap pilot untuk memvalidasi desain.
Mengabaikan Dokumentasi
Dokumentasi yang tidak lengkap dapat menyulitkan troubleshooting dan pengembangan jaringan.
Pastikan setiap lokasi memiliki catatan konfigurasi dan hasil pengujian.
20. Checklist Pengadaan Firewall Banyak Cabang
Gunakan checklist berikut sebelum menyetujui pengadaan.
| Area | Hal yang Harus Diperiksa |
|---|---|
| Inventarisasi | Seluruh lokasi dan pengguna terdata |
| Arsitektur | Desain hub-and-spoke, mesh, atau hybrid jelas |
| Kapasitas | Performa perangkat sesuai trafik |
| VPN | Jumlah tunnel dan throughput mencukupi |
| SD-WAN | Kebutuhan pengaturan jalur telah dinilai |
| Keamanan | Kebijakan minimum sudah ditentukan |
| Manajemen | Platform pengelolaan sesuai kebutuhan |
| Lisensi | Seluruh fitur dan masa berlaku jelas |
| Redundansi | Kebutuhan HA dan WAN backup diperiksa |
| Implementasi | Jadwal dan tahapan rollout tersedia |
| Pengujian | Kriteria penerimaan disepakati |
| Monitoring | Status perangkat dapat dipantau |
| SLA | Dukungan remote dan onsite jelas |
| Dokumentasi | Diagram dan backup konfigurasi tersedia |
| Anggaran | TCO telah dihitung |
| Pengembangan | Penambahan cabang telah dipertimbangkan |
Checklist dapat disesuaikan dengan standar internal dan kompleksitas jaringan perusahaan.
21. Layanan Pengadaan dan Implementasi Firewall Trijaya Firewall
Perusahaan dengan banyak kantor membutuhkan solusi keamanan yang dapat dikelola secara konsisten.
Perencanaan pengadaan sebaiknya mencakup pemilihan perangkat, kebutuhan lisensi, rancangan konektivitas, serta metode implementasi.
Trijaya Firewall menyediakan informasi layanan pengadaan dan pengelolaan firewall untuk kebutuhan jaringan perusahaan.
Layanan yang dapat dipertimbangkan antara lain:
- Pengadaan Firewall untuk kebutuhan pembelian perangkat keamanan jaringan.
- Instalasi Firewall untuk pemasangan perangkat di lingkungan perusahaan.
- Konfigurasi Firewall untuk pengaturan VPN, routing, dan kebijakan keamanan.
- Maintenance Firewall untuk kebutuhan pemeliharaan.
- Troubleshooting Firewall untuk penanganan masalah jaringan.
- Renewal License Firewall untuk perpanjangan layanan keamanan.
Melalui analisis kebutuhan yang terstruktur, perusahaan dapat menentukan pendekatan pengadaan yang sesuai dengan kondisi masing-masing lokasi.
FAQ Seputar Pengadaan Firewall Banyak Cabang
Apa yang dimaksud pengadaan firewall untuk banyak cabang?
Pengadaan firewall untuk banyak cabang merupakan proses perencanaan, pemilihan, pembelian, dan implementasi perangkat keamanan jaringan pada beberapa lokasi perusahaan.
Proses ini juga mencakup kebutuhan konektivitas, pengelolaan, lisensi, dan dukungan teknis.
Apakah semua cabang harus menggunakan firewall yang sama?
Tidak harus menggunakan model identik.
Perusahaan dapat memilih kapasitas berbeda berdasarkan kebutuhan masing-masing lokasi, selama kompatibilitas dan standar keamanan tetap terpenuhi.
Apa perbedaan firewall kantor pusat dan cabang?
Firewall kantor pusat sering membutuhkan kapasitas lebih besar untuk menangani trafik agregasi dan koneksi antarlokasi.
Firewall cabang dapat menggunakan perangkat dengan kapasitas lebih kecil sesuai kebutuhan pengguna.
Apakah firewall dapat menghubungkan seluruh cabang?
Ya, firewall yang mendukung VPN dapat digunakan untuk membangun koneksi terenkripsi antarlokasi.
Rancangan jaringan perlu disesuaikan dengan jumlah cabang dan kebutuhan aplikasi.
Apakah SD-WAN wajib untuk perusahaan multilokasi?
Tidak. SD-WAN dapat membantu mengelola beberapa koneksi WAN, tetapi tidak selalu diperlukan untuk setiap jaringan.
Kebutuhannya bergantung pada jumlah koneksi, kualitas internet, dan prioritas aplikasi.
Bagaimana cara mengelola puluhan firewall?
Perusahaan dapat menggunakan platform centralized management yang kompatibel.
Platform tersebut dapat membantu monitoring, distribusi kebijakan, backup, dan pengelolaan konfigurasi.
Apa yang memengaruhi biaya pengadaan firewall banyak cabang?
Biaya dipengaruhi jumlah lokasi, kapasitas perangkat, lisensi, fitur keamanan, platform manajemen, implementasi, serta dukungan teknis.
Apakah perusahaan perlu menggunakan high availability di setiap cabang?
Tidak selalu.
High availability lebih relevan untuk lokasi dengan kebutuhan ketersediaan tinggi.
Perusahaan perlu mempertimbangkan biaya dan dampak gangguan operasional.
Bagaimana cara mempercepat implementasi firewall di banyak lokasi?
Gunakan desain standar, template konfigurasi, pilot project, dan rollout bertahap.
Jika perangkat mendukung, Zero-Touch Provisioning dapat membantu mengurangi konfigurasi manual.
Berapa lama implementasi firewall untuk banyak cabang?
Durasi bergantung pada jumlah lokasi, kesiapan infrastruktur, kompleksitas konfigurasi, dan metode implementasi.
Jadwal sebaiknya ditentukan setelah survei serta analisis kebutuhan.
Kesimpulan
Pengadaan Firewall Banyak Cabang memerlukan perencanaan yang mencakup keamanan, konektivitas, pengelolaan, dan biaya operasional.
Perusahaan perlu memahami kebutuhan setiap lokasi sebelum menentukan perangkat.
Arsitektur jaringan, VPN, SD-WAN, dan manajemen terpusat harus disesuaikan dengan pola komunikasi serta kebutuhan aplikasi bisnis.
Selain memilih perangkat, perusahaan juga perlu memperhatikan lisensi, dukungan teknis, strategi implementasi, dan monitoring.
Perhitungan total biaya kepemilikan membantu memastikan investasi tetap efisien selama masa penggunaan.
Dengan perencanaan yang tepat, perusahaan dapat membangun sistem keamanan jaringan yang konsisten, mudah dikelola, dan mampu mendukung pertumbuhan jumlah cabang.