
Hybrid Mesh Firewall: Lindungi IoT dan OT di Era Modern
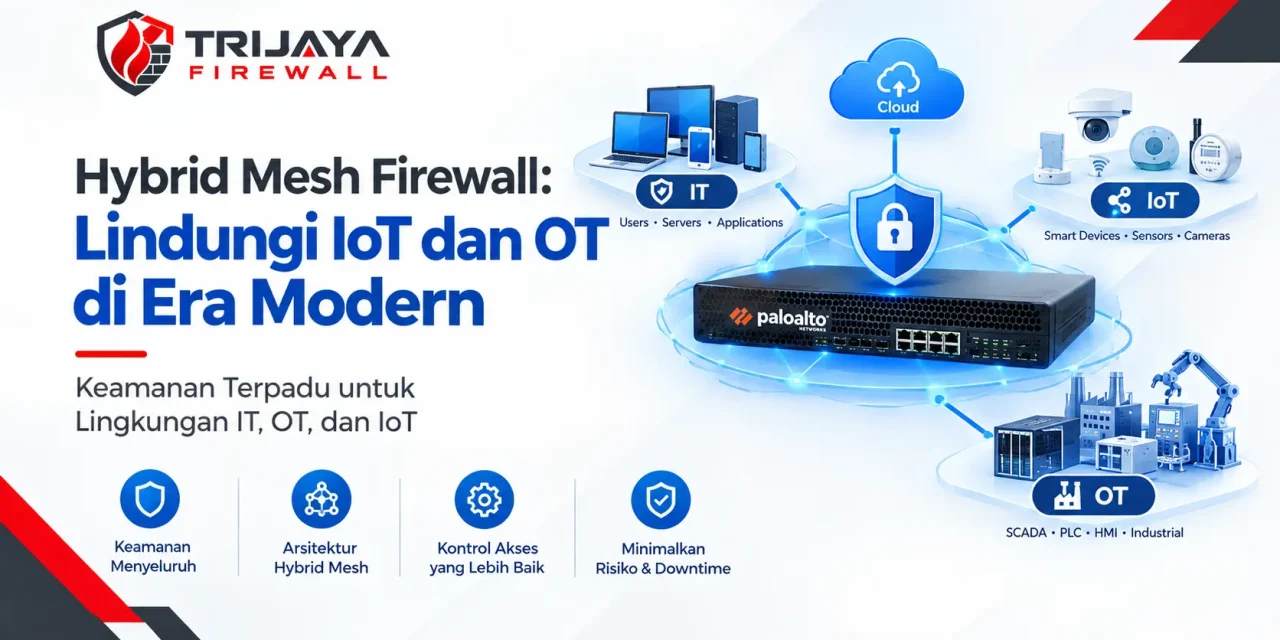
Hybrid Mesh Firewall merupakan pendekatan keamanan jaringan yang menyatukan perlindungan firewall di berbagai lingkungan, mulai dari data center, kantor cabang, cloud, hingga jaringan perangkat Internet of Things (IoT) dan Operational Technology (OT). Pendekatan ini membantu perusahaan mengelola kebijakan keamanan secara lebih konsisten ketika infrastruktur tidak lagi berada dalam satu jaringan terpusat.
Perkembangan perangkat terhubung membuat batas jaringan perusahaan semakin luas. Kamera IP, sensor produksi, perangkat kontrol industri, server cloud, dan aplikasi bisnis dapat berkomunikasi melalui jalur yang berbeda. Jika setiap lingkungan dikelola dengan sistem keamanan terpisah, tim IT berisiko kehilangan visibilitas dan kesulitan menerapkan kebijakan yang seragam.
Melalui arsitektur Hybrid Mesh Firewall, perusahaan dapat menggabungkan berbagai bentuk deployment firewall dalam pendekatan pengelolaan yang terintegrasi. Hasilnya bukan sekadar penambahan lapisan keamanan, melainkan kontrol yang lebih terkoordinasi terhadap perangkat, aplikasi, dan lalu lintas jaringan.
Apa Itu Hybrid Mesh Firewall?
Hybrid Mesh Firewall (HMF) adalah model arsitektur firewall yang mendukung berbagai bentuk deployment, seperti perangkat fisik, firewall virtual, firewall cloud-native, dan Firewall as a Service (FWaaS), dengan pengelolaan serta kebijakan yang terintegrasi.
Berbeda dari pendekatan yang hanya mengandalkan satu firewall di gerbang internet, HMF memungkinkan kontrol keamanan diterapkan di beberapa titik jaringan sesuai kebutuhan. Perlindungan dapat ditempatkan di data center, cloud, kantor cabang, dan lingkungan edge tempat perangkat IoT atau OT beroperasi.
Tujuannya adalah mengurangi kesenjangan keamanan yang muncul ketika masing-masing lingkungan menggunakan aturan, konsol, atau mekanisme pemantauan yang berbeda.
Dalam implementasinya, kemampuan pengelolaan terpusat dan konsistensi kebijakan bergantung pada platform, integrasi, serta produk yang digunakan. Hybrid Mesh Firewall juga bukan berarti seluruh trafik harus melewati satu perangkat pusat. Justru, penegakan kebijakan dapat didistribusikan ke titik yang sesuai dengan arsitektur jaringan.
Palo Alto Networks merupakan salah satu vendor yang menawarkan pendekatan ini melalui platform keamanan yang mencakup firewall fisik, virtual, cloud, dan layanan keamanan untuk lingkungan terdistribusi.
Referensi: What Is a Hybrid Mesh Firewall? — Palo Alto Networks.
Mengapa IoT dan OT Membutuhkan Perlindungan Khusus?
IoT dan OT sama-sama melibatkan perangkat yang terhubung ke jaringan, tetapi karakteristik operasionalnya berbeda.
IoT mencakup perangkat seperti kamera pengawas, sensor lingkungan, perangkat pemantauan gedung, dan sistem pengumpulan data. Perangkat ini sering kali memiliki sumber daya terbatas, menggunakan firmware khusus, atau tidak dikelola dengan metode yang sama seperti komputer karyawan.
Sementara itu, OT digunakan untuk memantau atau mengendalikan proses fisik. Contohnya meliputi programmable logic controller (PLC), human-machine interface (HMI), sistem supervisory control and data acquisition (SCADA), serta perangkat otomasi produksi.
Risiko keamanan pada kedua lingkungan tersebut tidak selalu sama.
| Aspek | IoT | OT |
|---|---|---|
| Contoh perangkat | Kamera IP, sensor, perangkat gedung pintar | PLC, HMI, SCADA, sistem kontrol industri |
| Tujuan utama | Pemantauan, pengumpulan data, konektivitas perangkat | Pengendalian dan pemantauan proses operasional |
| Tantangan keamanan | Perangkat tidak terkelola, firmware usang, kredensial bawaan | Gangguan proses, protokol khusus, sistem lama |
| Prioritas operasional | Ketersediaan, integritas data, dan privasi | Keselamatan, ketersediaan, dan integritas proses |
| Pendekatan perlindungan | Inventarisasi, segmentasi, pembatasan akses | Segmentasi ketat, pemantauan protokol, perubahan terkontrol |
Pada lingkungan OT, gangguan keamanan dapat berdampak langsung terhadap proses produksi atau layanan penting. Karena itu, pemasangan perangkat keamanan tidak boleh dilakukan tanpa mempertimbangkan kompatibilitas, kebutuhan latensi, serta prosedur operasional.
Bagaimana Hybrid Mesh Firewall Melindungi IoT dan OT?
Hybrid Mesh Firewall membantu memperluas kontrol keamanan dari perimeter jaringan ke berbagai lingkungan tempat perangkat dan aplikasi beroperasi. Implementasinya dapat menggabungkan beberapa kemampuan berikut.
1. Meningkatkan visibilitas perangkat
Sebelum menerapkan aturan keamanan, perusahaan perlu mengetahui perangkat apa saja yang terhubung ke jaringan. Inventarisasi dapat mencakup jenis perangkat, alamat jaringan, fungsi, lokasi, komunikasi yang diperlukan, dan status pengelolaannya.
Visibilitas perangkat membantu tim keamanan mengidentifikasi aset yang tidak dikenal, perangkat lama, atau komunikasi yang tidak sesuai dengan fungsi normalnya.
Kemampuan penemuan dan identifikasi perangkat bergantung pada solusi yang digunakan, titik pengamatan, serta integrasi yang tersedia. Tidak semua perangkat akan otomatis teridentifikasi secara lengkap hanya dengan memasang firewall.
2. Menerapkan segmentasi jaringan
Segmentasi memisahkan perangkat dan sistem ke dalam zona berdasarkan fungsi serta tingkat risiko. Sebagai contoh, jaringan kamera IP dapat dipisahkan dari jaringan pengguna, sementara sistem kontrol produksi ditempatkan pada segmen khusus yang hanya dapat diakses melalui jalur yang disetujui.
Firewall kemudian menerapkan aturan komunikasi antarzona. Perangkat hanya memperoleh akses ke sistem yang dibutuhkan, bukan ke seluruh jaringan perusahaan.
Pada lingkungan OT, segmentasi sebaiknya mengikuti arsitektur industri dan alur komunikasi yang sudah divalidasi. Pemisahan jaringan yang terlalu agresif tanpa pemetaan dependensi dapat mengganggu proses operasional.
3. Mengendalikan akses berdasarkan risiko
Tidak semua perangkat memiliki tingkat risiko yang sama. Perangkat yang tidak diperbarui, menggunakan konfigurasi lemah, atau menunjukkan pola komunikasi mencurigakan mungkin memerlukan pembatasan tambahan.
Platform keamanan yang mendukung konteks identitas perangkat dan postur keamanan dapat membantu tim menentukan kebijakan yang lebih sesuai. Misalnya, akses perangkat dapat dibatasi ke server tertentu atau dialihkan untuk pemeriksaan lebih lanjut sesuai kemampuan solusi.
4. Memeriksa lalu lintas dan mendeteksi ancaman
Firewall dengan kemampuan inspeksi keamanan dapat membantu mendeteksi aktivitas berbahaya, koneksi ke infrastruktur command-and-control, eksploitasi, atau komunikasi yang tidak sesuai dengan kebijakan.
Untuk OT, pemeriksaan yang memahami protokol industri dapat memberikan konteks tambahan terhadap komunikasi perangkat kontrol. Namun, kemampuan inspeksi protokol dan pencegahan perintah tertentu berbeda menurut produk dan lisensi.
Sebelum mengaktifkan pencegahan secara langsung, lakukan validasi di lingkungan pengujian atau mode pemantauan jika tersedia. Hal ini penting untuk mengurangi risiko pemblokiran komunikasi industri yang sah.
5. Menyatukan pemantauan lintas lingkungan
Ketika firewall fisik, virtual, dan cloud dikelola secara terpisah, investigasi insiden dapat memerlukan banyak konsol dan sumber log. Pendekatan pengelolaan terintegrasi membantu menyatukan informasi kebijakan serta aktivitas keamanan di berbagai titik penegakan.
Tim keamanan dapat menelusuri koneksi dari perangkat IoT ke aplikasi cloud, memeriksa akses dari jaringan kantor, dan mengevaluasi komunikasi menuju lingkungan OT berdasarkan log yang tersedia.
Visibilitas lintas lingkungan tetap bergantung pada konfigurasi logging, integrasi sumber data, dan cakupan pemantauan yang diterapkan.
Contoh Arsitektur Hybrid Mesh Firewall untuk IoT dan OT
Bayangkan sebuah perusahaan manufaktur yang memiliki kantor pusat, fasilitas produksi, data center, dan aplikasi bisnis di cloud. Di area produksi terdapat sensor, PLC, HMI, dan server SCADA. Pada saat yang sama, karyawan mengakses aplikasi ERP melalui jaringan kantor.
Arsitektur keamanan dapat dirancang dengan beberapa lapisan berikut:
| Lingkungan | Kontrol yang dapat diterapkan | Tujuan |
|---|---|---|
| Kantor pusat | Firewall fisik dan kebijakan akses pengguna | Mengendalikan koneksi internet serta akses ke aplikasi perusahaan |
| Area produksi | Segmentasi dan firewall industri sesuai kebutuhan | Membatasi komunikasi ke sistem kontrol |
| Data center | Firewall fisik atau virtual | Melindungi server aplikasi dan sistem internal |
| Cloud | Firewall cloud-native atau kontrol jaringan cloud | Mengatur akses antarlayanan dan koneksi hybrid |
| Perangkat IoT | Inventarisasi, pembatasan akses, dan pemantauan | Mengurangi komunikasi yang tidak diperlukan |
| Pengelolaan keamanan | Manajemen terintegrasi dan pengumpulan log | Mendukung konsistensi kebijakan serta investigasi |
Sebagai contoh, sistem SCADA dapat diizinkan berkomunikasi dengan server historis melalui jalur yang telah disetujui. Akses dari jaringan tamu atau perangkat kantor yang tidak berkepentingan ke segmen kontrol produksi harus dibatasi.
Jika perusahaan menggunakan aplikasi cloud untuk menganalisis data sensor, koneksi dari fasilitas produksi ke layanan tersebut juga perlu dirancang secara spesifik. Aturan dapat membatasi tujuan, protokol, dan arah komunikasi sesuai kebutuhan bisnis.
Desain tersebut merupakan ilustrasi, bukan konfigurasi universal. Implementasi aktual perlu mempertimbangkan arsitektur OT, kebutuhan proses, persyaratan keselamatan, serta rekomendasi vendor sistem industri.
Jaringan perusahaan kini tidak hanya berisi komputer kantor, tetapi juga perangkat IoT, sistem OT, cabang, dan workload cloud yang tersebar di banyak lokasi. Pendekatan hybrid mesh firewall menyatukan firewall hardware, virtual, dan cloud dalam satu kebijakan keamanan yang konsisten, sehingga perangkat IoT dan OT yang rentan tetap terlindungi. Merancang arsitektur seperti ini membutuhkan perencanaan yang matang agar tidak mengganggu operasional. Untuk itu, Anda dapat memanfaatkan Jasa Instalasi, Setting dan Konsultasi Palo Alto Firewall Profesional dalam merancang dan menerapkan perlindungan yang sesuai dengan kondisi infrastruktur Anda.
Langkah Implementasi Hybrid Mesh Firewall
Implementasi yang efektif dimulai dari pemetaan kebutuhan, bukan sekadar memilih perangkat firewall.
1. Lakukan inventarisasi aset dan alur komunikasi
Catat perangkat IoT, sistem OT, server, aplikasi cloud, koneksi antar lokasi, serta jalur administrasi. Identifikasi komunikasi yang diperlukan agar aturan baru tidak memutus layanan penting.
Untuk sistem industri, libatkan tim operasional yang memahami fungsi perangkat dan konsekuensi perubahan jaringan.
2. Tentukan zona berdasarkan fungsi dan risiko
Kelompokkan perangkat sesuai fungsi bisnis, kebutuhan komunikasi, dan tingkat sensitivitas. Pisahkan jaringan pengguna, perangkat IoT, server, serta sistem kontrol jika kebutuhan keamanannya berbeda.
Gunakan prinsip least privilege: setiap kelompok hanya mendapatkan akses yang dibutuhkan untuk beroperasi.
3. Pilih titik penegakan keamanan yang tepat
Tentukan bagian jaringan yang membutuhkan firewall fisik, virtual, cloud-native, atau layanan keamanan berbasis cloud. Pertimbangkan throughput, latensi, redundansi, lokasi trafik, dan kemampuan pengelolaan.
Tidak semua lingkungan memerlukan jenis firewall yang sama. Sistem kontrol dengan kebutuhan respons waktu tertentu mungkin membutuhkan desain berbeda dari aplikasi bisnis di cloud.
4. Susun kebijakan dan uji dampaknya
Dokumentasikan aturan akses, tujuan komunikasi, dan pemilik sistem yang menyetujui perubahan. Mulailah dari aturan yang jelas dan terukur, lalu uji konektivitas sebelum kebijakan diberlakukan penuh.
Pada lingkungan OT, perubahan harus mengikuti prosedur manajemen perubahan serta jadwal operasional yang disepakati.
5. Integrasikan logging dan respons insiden
Tentukan log yang harus dikumpulkan, masa retensi, peran yang dapat mengaksesnya, serta prosedur eskalasi jika terdeteksi aktivitas mencurigakan. Pastikan tim keamanan dan tim operasional memiliki mekanisme koordinasi yang jelas.
6. Evaluasi dan perbaiki secara berkala
Tinjau perangkat baru, perubahan aplikasi, kebijakan yang tidak terpakai, serta jalur komunikasi yang tidak lagi diperlukan. Lakukan pengujian dan peninjauan ulang setelah perubahan penting pada infrastruktur.
Tantangan dalam Penerapan Hybrid Mesh Firewall
Walaupun menawarkan pendekatan pengelolaan yang lebih terintegrasi, Hybrid Mesh Firewall tetap membutuhkan perencanaan yang matang.
Kompleksitas perangkat dan protokol. IoT dan OT dapat menggunakan sistem operasi, protokol, dan metode komunikasi yang beragam. Inventarisasi serta validasi kompatibilitas menjadi langkah penting.
Risiko gangguan operasional. Kebijakan yang terlalu ketat dapat memblokir komunikasi yang dibutuhkan proses produksi. Untuk OT, perubahan harus melibatkan pemilik proses dan dilakukan melalui pengujian yang sesuai.
Konsistensi kebijakan. Pengelolaan terpusat membantu menyelaraskan kebijakan, tetapi administrator tetap perlu memahami perbedaan kebutuhan setiap lingkungan dan memastikan konfigurasi benar-benar diterapkan.
Biaya dan kebutuhan sumber daya. Pemilihan perangkat, lisensi, integrasi, serta pemantauan perlu disesuaikan dengan skala jaringan dan tingkat risiko perusahaan.
Kebutuhan kompetensi. Tim IT dan keamanan perlu memahami firewall, segmentasi, cloud, serta karakteristik lingkungan IoT dan OT. Kolaborasi dengan tim operasional industri sangat penting untuk mencegah perubahan keamanan mengganggu proses produksi.
Kapan Perusahaan Membutuhkan Hybrid Mesh Firewall?
Pendekatan ini relevan bagi organisasi yang memiliki banyak lokasi, memanfaatkan beberapa lingkungan cloud, atau mengoperasikan perangkat IoT dan OT dalam skala besar.
Contohnya meliputi perusahaan manufaktur, utilitas, logistik, transportasi, fasilitas kesehatan, dan organisasi dengan infrastruktur terdistribusi. Kebutuhan akan semakin terasa ketika tim keamanan kesulitan memantau perangkat, menjaga konsistensi kebijakan, atau menginvestigasi insiden lintas jaringan.
Perusahaan sebaiknya mengevaluasi kebutuhan berdasarkan kondisi saat ini. Jika tantangan utamanya adalah pemisahan jaringan internal, segmentasi dan penyesuaian Security Policy mungkin menjadi langkah awal. Jika masalahnya mencakup banyak lokasi, cloud, dan jenis deployment firewall, arsitektur Hybrid Mesh Firewall dapat dipertimbangkan sebagai bagian dari rencana jangka panjang.
Trijaya Firewall menyediakan layanan terkait implementasi dan pengelolaan firewall yang dapat disesuaikan dengan kebutuhan infrastruktur. Pelajari layanan instalasi firewall, konfigurasi firewall, maintenance firewall, dan troubleshooting firewall.
Untuk implementasi yang melibatkan IoT dan OT, ruang lingkup pekerjaan sebaiknya mencakup pemetaan aset, evaluasi komunikasi, desain segmentasi, pengujian kebijakan, dan dokumentasi perubahan. Langkah ini membantu memastikan kontrol keamanan tidak mengganggu layanan yang sedang berjalan.
Untuk konsultasi kebutuhan firewall dan keamanan jaringan perusahaan, hubungi Trijaya Firewall melalui WhatsApp atau email ke sales@trijayafirewall.com.
FAQ Hybrid Mesh Firewall
Apa perbedaan Hybrid Mesh Firewall dan NGFW biasa?
NGFW menyediakan kemampuan seperti kontrol aplikasi dan pencegahan ancaman. Hybrid Mesh Firewall merupakan pendekatan arsitektur yang mengintegrasikan pengelolaan serta penegakan kebijakan firewall di berbagai bentuk deployment, termasuk perangkat fisik, virtual, dan cloud.
Apakah Hybrid Mesh Firewall hanya digunakan untuk IoT dan OT?
Tidak. HMF dapat melindungi berbagai lingkungan perusahaan, termasuk jaringan kantor, data center, cloud, aplikasi, pengguna, dan perangkat terhubung. IoT dan OT merupakan bagian penting karena keduanya memiliki kebutuhan visibilitas serta kontrol akses khusus.
Apakah Hybrid Mesh Firewall dapat menggantikan segmentasi jaringan?
Tidak. Segmentasi tetap menjadi mekanisme penting untuk membatasi komunikasi dan mengurangi pergerakan lateral. HMF dapat membantu menerapkan serta mengelola kontrol keamanan di berbagai lingkungan, sementara desain segmentasi harus disesuaikan dengan kebutuhan jaringan.
Apakah semua perangkat OT dapat diperiksa oleh firewall?
Tidak selalu. Kemampuan identifikasi dan inspeksi bergantung pada protokol, topologi, produk, serta fitur yang digunakan. Beberapa sistem memerlukan pemantauan pasif atau kontrol tambahan agar pemeriksaan tidak mengganggu operasi.
Kesimpulan
Hybrid Mesh Firewall membantu perusahaan menyelaraskan perlindungan jaringan di berbagai lingkungan, mulai dari data center dan cloud hingga perangkat IoT dan sistem OT. Pendekatan ini dapat meningkatkan visibilitas, mendukung segmentasi, memperkuat kontrol akses, dan menyederhanakan pengelolaan kebijakan lintas deployment.
Keberhasilan penerapannya bergantung pada pemetaan aset, pemilihan titik penegakan keamanan, pengujian kebijakan, serta koordinasi antara tim IT, keamanan, dan operasional. Dengan perencanaan yang tepat, perusahaan dapat mengurangi celah keamanan tanpa mengabaikan kebutuhan ketersediaan dan keselamatan sistem yang penting bagi bisnis.