
Cara Konfigurasi Multi-WAN dan Failover pada OPNsense
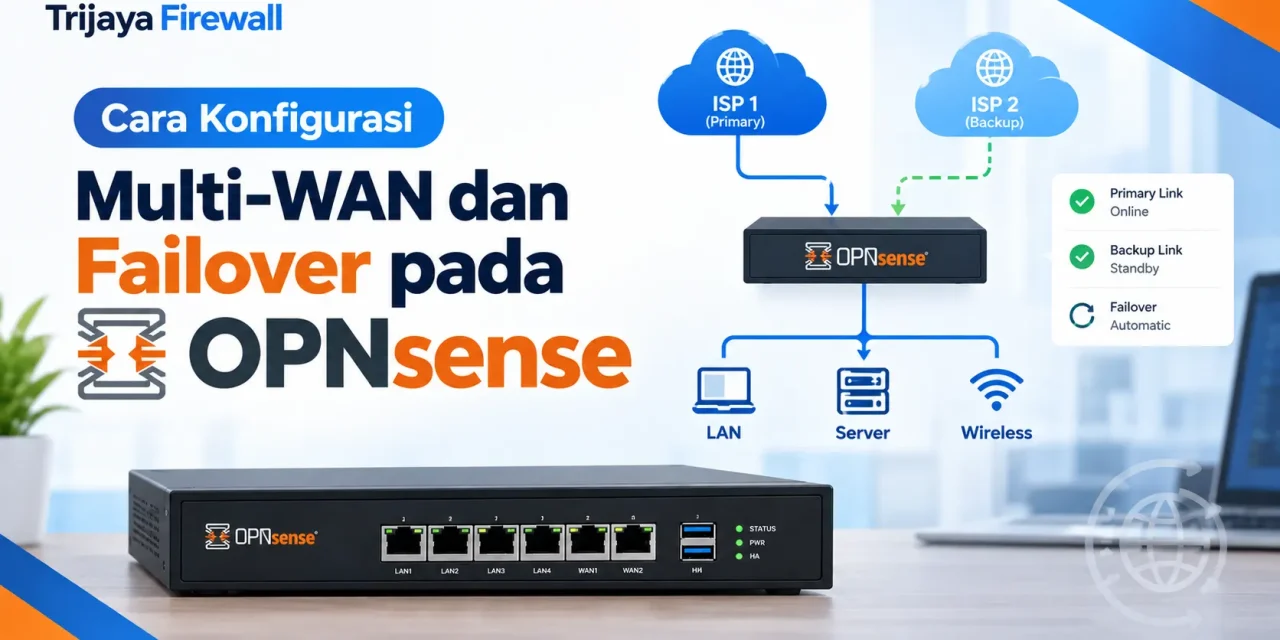
Apa Itu Multi-WAN OPNsense?
Multi-WAN OPNsense adalah konfigurasi firewall yang menggunakan dua atau lebih koneksi internet untuk meningkatkan ketersediaan jaringan. Perusahaan dapat menetapkan satu koneksi sebagai jalur utama dan koneksi lainnya sebagai cadangan. Ketika koneksi utama mengalami gangguan, firewall dapat mengalihkan trafik ke jalur alternatif sesuai kebijakan yang ditentukan.
Konfigurasi ini penting bagi perusahaan yang bergantung pada aplikasi berbasis cloud, sistem transaksi, komunikasi bisnis, dan layanan online. Gangguan internet selama beberapa menit saja dapat menghambat pekerjaan karyawan atau operasional cabang.
OPNsense menyediakan fitur gateway monitoring dan gateway group untuk membantu mengelola beberapa jalur internet. Dengan pengaturan yang tepat, administrator dapat membuat mekanisme failover tanpa harus mengganti koneksi secara manual setiap kali ISP utama bermasalah.
Multi-WAN memungkinkan perusahaan memakai lebih dari satu koneksi internet sekaligus, baik untuk pembagian beban (load balancing) maupun sebagai cadangan (failover). Konfigurasinya mencakup pengaturan gateway, gateway group, monitoring koneksi, dan policy routing agar trafik berpindah otomatis saat salah satu jalur terputus. Kesalahan pada pengaturan ini dapat membuat perpindahan jalur gagal justru di saat dibutuhkan. Untuk memastikan internet kantor tetap tersambung, serahkan pengaturannya kepada Jasa OPNsense: Instalasi, Konfigurasi Firewall, VPN & IDS/IPS.
Namun, Multi-WAN bukan sekadar menghubungkan dua modem ke firewall. Administrator perlu memastikan gateway terdeteksi dengan benar, aturan routing sesuai, dan perpindahan koneksi berjalan sebagaimana mestinya.
Sebelum mengatur Multi-WAN, pastikan konfigurasi dasar firewall Anda sudah benar dengan mengikuti Panduan Konfigurasi Dasar OPNsense untuk Jaringan Kantor. Setelah koneksi internet redundan siap, langkah berikutnya adalah mengamankan akses jarak jauh melalui OPNsense VPN: Panduan Remote Access dan Site-to-Site VPN.
Perbedaan Multi-WAN, Failover, dan Load Balancing
Sebelum melakukan konfigurasi, pahami tiga konsep yang sering digunakan dalam pengelolaan koneksi internet perusahaan.
Multi-WAN
Multi-WAN berarti menggunakan beberapa koneksi Wide Area Network (WAN) pada satu perangkat firewall. Setiap koneksi dapat berasal dari ISP berbeda atau dari layanan internet terpisah yang disediakan oleh ISP yang sama.
Contohnya, perusahaan menggunakan koneksi fiber optik sebagai jalur utama dan koneksi broadband dari ISP lain sebagai cadangan.
Failover
Failover adalah mekanisme perpindahan jalur ketika koneksi utama tidak lagi memenuhi kondisi yang ditetapkan. Jika gateway utama gagal dijangkau berdasarkan pemantauan, OPNsense dapat menggunakan gateway cadangan sesuai konfigurasi.
Tujuannya adalah mengurangi waktu gangguan internet. Meski demikian, failover tidak selalu berlangsung tanpa jeda. Deteksi gangguan, perubahan routing, dan pembentukan ulang sesi aplikasi dapat membutuhkan waktu.
Load Balancing
Load balancing mendistribusikan koneksi melalui beberapa jalur internet sesuai kebijakan routing. Pendekatan ini berbeda dari failover yang memprioritaskan jalur utama dan menggunakan jalur lain ketika diperlukan.
Load balancing juga tidak selalu menggabungkan bandwidth kedua ISP untuk satu koneksi. Distribusi biasanya dilakukan berdasarkan koneksi, sehingga satu sesi aplikasi dapat tetap menggunakan satu jalur WAN.
| Aspek | Failover | Load balancing |
|---|---|---|
| Tujuan utama | Menjaga koneksi tetap tersedia | Membagi beban koneksi |
| Jalur utama | Diprioritaskan | Beberapa jalur dapat digunakan bersamaan |
| Ketika WAN gagal | Beralih ke jalur yang tersedia | Trafik dialihkan sesuai kebijakan yang tersisa |
| Kompleksitas | Relatif lebih sederhana | Membutuhkan pengujian dan kebijakan routing lebih cermat |
| Contoh penggunaan | Kantor yang membutuhkan internet cadangan | Kantor dengan kebutuhan distribusi trafik |
Untuk perusahaan yang mengutamakan kesinambungan operasional, failover sering menjadi langkah awal sebelum menerapkan load balancing.
Persiapan Sebelum Konfigurasi Multi-WAN OPNsense
Sebelum mengubah pengaturan firewall, siapkan informasi jaringan dan tentukan bagaimana kedua koneksi internet akan digunakan.
1. Siapkan Dua Koneksi Internet
Contoh implementasi menggunakan dua jalur berikut:
- WAN1 sebagai koneksi utama dengan bandwidth 300 Mbps.
- WAN2 sebagai koneksi cadangan dengan bandwidth 100 Mbps.
Angka tersebut hanya ilustrasi. Kapasitas aktual harus disesuaikan dengan kebutuhan perusahaan.
Sebaiknya kedua koneksi menggunakan jalur fisik atau infrastruktur ISP yang berbeda jika tujuan utamanya adalah meningkatkan redundansi. Dua koneksi dari penyedia atau jalur fisik yang sama masih dapat mengalami gangguan bersamaan.
2. Periksa Antarmuka WAN
Pastikan perangkat OPNsense memiliki interface yang cukup untuk kedua koneksi. Jika hanya tersedia dua port jaringan dan keduanya digunakan untuk WAN serta LAN, Anda mungkin memerlukan kartu jaringan tambahan atau desain jaringan yang sesuai.
Catat interface fisik yang terhubung ke masing-masing modem. Penamaan seperti igc0, igc1, atau nama lainnya bergantung pada perangkat keras.
3. Cadangkan Konfigurasi
Simpan backup konfigurasi sebelum melakukan perubahan. Catat pula alamat IP LAN, aturan firewall, gateway, dan pengaturan VPN yang sedang digunakan.
Perubahan routing dapat memutus koneksi administrasi atau memengaruhi layanan internal. Lakukan konfigurasi melalui jalur yang memiliki akses pemulihan jika memungkinkan.
Langkah 1: Konfigurasi WAN1 dan WAN2
Langkah awal adalah memastikan kedua koneksi internet dapat berfungsi secara terpisah.
Buka Interfaces → Assignments pada antarmuka web OPNsense. Tambahkan interface yang akan digunakan untuk koneksi WAN kedua jika belum terdaftar.
Selanjutnya, buka pengaturan masing-masing interface dan aktifkan sesuai kebutuhan.
Pengaturan WAN1
Tetapkan interface pertama sebagai WAN utama. Pilih metode koneksi berdasarkan informasi ISP, misalnya DHCP, IP statis, atau PPPoE.
Jika ISP memberikan alamat IP statis, masukkan alamat IP, subnet, dan parameter lain yang sesuai. Untuk koneksi PPPoE, gunakan kredensial resmi dari penyedia layanan.
Pengaturan WAN2
Aktifkan interface kedua dan tetapkan sebagai WAN cadangan. Lakukan pengaturan IP berdasarkan layanan ISP kedua.
Pastikan koneksi WAN2 benar-benar memiliki akses internet sebelum melanjutkan. Jika interface memperoleh alamat IP tetapi tidak dapat menjangkau internet, periksa gateway, modem, VLAN ISP, atau konfigurasi koneksinya.
Jangan mengasumsikan bahwa kedua koneksi memiliki metode autentikasi atau subnet yang sama.
Langkah 2: Pastikan Gateway Terdeteksi
Gateway merupakan jalur yang digunakan firewall untuk meneruskan trafik menuju jaringan lain. Dalam konfigurasi Multi-WAN, setiap koneksi perlu memiliki gateway yang sesuai.
Buka menu System → Gateways → Configuration. Pada beberapa versi, nama menu atau susunan tampilannya dapat sedikit berbeda.
Periksa gateway untuk WAN1 dan WAN2. Pastikan masing-masing memiliki alamat yang benar dan terhubung dengan interface yang sesuai.
Jika gateway tidak muncul otomatis, periksa pengaturan interface dan metode koneksinya. Gateway statis mungkin perlu ditambahkan sesuai informasi jaringan.
Mengatur monitoring gateway
OPNsense menggunakan pemantauan gateway untuk menilai ketersediaan jalur. Administrator dapat menentukan alamat pemeriksaan yang akan digunakan untuk setiap gateway.
Gunakan alamat target yang stabil dan dapat dijangkau melalui ISP terkait. Jangan memilih alamat yang tidak merespons ICMP jika metode pemantauan bergantung pada respons tersebut.
Periksa juga pengaturan monitoring agar pemeriksaan WAN1 tidak secara keliru melewati WAN2. Pada desain Multi-WAN, pemilihan jalur pemeriksaan harus konsisten dengan gateway yang sedang diuji.
Parameter seperti interval pemeriksaan dan ambang kehilangan paket perlu disesuaikan dengan karakteristik jaringan. Ambang yang terlalu sensitif dapat menyebabkan perpindahan jalur yang tidak diperlukan.
Langkah 3: Membuat Gateway Group untuk Failover
Gateway group menjadi komponen penting dalam pengaturan failover OPNsense. Fitur ini memungkinkan administrator menentukan prioritas beberapa gateway dan kondisi saat perpindahan jalur dilakukan.
Buka System → Gateways → Group atau menu gateway group yang tersedia pada versi OPNsense Anda.
Buat grup baru, misalnya dengan nama WAN_FAILOVER.
Atur prioritas gateway sebagai berikut:
| Gateway | Tier | Fungsi |
|---|---|---|
| WAN1_GW | 1 | Jalur internet utama |
| WAN2_GW | 2 | Jalur internet cadangan |
Pada skema ini, Tier 1 memiliki prioritas lebih tinggi daripada Tier 2. WAN2 digunakan ketika gateway pada Tier 1 dianggap tidak tersedia berdasarkan kondisi pemantauan.
Jika beberapa gateway ditempatkan pada tier yang sama, OPNsense dapat menggunakannya untuk distribusi trafik sesuai mekanisme gateway group. Karena itu, gunakan tier berbeda jika tujuan Anda adalah failover berurutan, bukan load balancing.
Menentukan trigger level
Pilih kondisi pemicu perpindahan yang sesuai dengan kebutuhan. Opsi yang tersedia dapat mencakup kondisi kehilangan konektivitas atau kualitas gateway berdasarkan packet loss dan latency.
Untuk konfigurasi awal, gunakan pilihan yang sesuai dengan tujuan deteksi gangguan dan dokumentasi versi OPNsense. Hindari menetapkan ambang terlalu ketat sebelum mengetahui kualitas normal koneksi ISP.
Simpan gateway group dan pastikan tidak ada kesalahan konfigurasi.
Langkah 4: Menerapkan Gateway Group pada Firewall Rules
Membuat gateway group saja belum tentu membuat seluruh trafik LAN menggunakannya. Kebijakan routing harus diterapkan pada aturan firewall yang sesuai.
Buka Firewall → Rules → LAN. Cari aturan yang mengizinkan trafik keluar dari jaringan internal.
Pada bagian pengaturan lanjutan, tentukan gateway sebagai WAN_FAILOVER jika aturan tersebut memang harus menggunakan grup failover.
Simpan perubahan dan terapkan konfigurasi.
Perhatikan urutan aturan
OPNsense mengevaluasi aturan berdasarkan urutan dan interface tempat aturan diterapkan. Aturan yang lebih spesifik dapat memengaruhi trafik sebelum aturan yang lebih umum digunakan.
Karena itu, jangan menambahkan gateway group tanpa memeriksa aturan yang sudah ada. Perhatikan pula kebijakan untuk VLAN, jaringan server, dan perangkat yang memiliki kebutuhan routing khusus.
Jika terdapat aturan yang mengarahkan trafik langsung ke gateway tertentu, trafik tersebut mungkin tidak mengikuti gateway group yang baru dibuat.
Bagaimana dengan trafik firewall sendiri?
Trafik yang berasal dari firewall, termasuk pembaruan sistem dan layanan tertentu, tidak selalu mengikuti kebijakan routing yang sama dengan trafik klien LAN.
Jika ingin memastikan layanan firewall juga menggunakan jalur cadangan, evaluasi pengaturan gateway default, DNS, dan routing sesuai kebutuhan. Lakukan pengujian secara terpisah agar perubahan tidak mengganggu layanan lain.
Langkah 5: Menguji Failover Internet
Pengujian merupakan bagian wajib sebelum konfigurasi digunakan pada jaringan produksi. Jangan hanya memastikan kedua koneksi internet aktif. Uji juga apakah firewall dapat mendeteksi kegagalan dan memindahkan trafik sesuai desain.
Pengujian saat kedua WAN aktif
Pertama, pastikan WAN1 dan WAN2 berstatus online. Periksa status gateway pada menu pemantauan OPNsense.
Dari komputer klien, akses beberapa situs dan layanan yang biasa digunakan kantor. Catat kondisi awal sebagai pembanding.
Pengujian ketika WAN1 gagal
Lakukan pengujian pada waktu pemeliharaan yang telah disepakati. Putuskan koneksi WAN1 melalui metode yang aman dan terkontrol.
Kemudian, periksa apakah gateway utama berubah status menjadi tidak tersedia. Setelah deteksi gangguan, pastikan trafik baru dapat melewati WAN2.
Uji kembali akses internet, resolusi DNS, serta aplikasi bisnis yang penting.
Perlu diingat, koneksi yang sudah terbentuk sebelum perpindahan belum tentu langsung pulih. Sebagian aplikasi harus membuat sesi baru, sedangkan koneksi lain dapat terputus karena perubahan alamat IP publik.
Pengujian pemulihan WAN1
Sambungkan kembali WAN1. Periksa apakah gateway kembali online dan apakah trafik berpindah mengikuti kebijakan prioritas.
Pastikan perpindahan tidak berlangsung berulang kali akibat gateway yang tidak stabil. Jika kondisi tersebut terjadi, evaluasi target monitoring, packet loss, latency, dan kualitas layanan ISP.
Catat hasil pengujian sebagai bagian dari dokumentasi operasional.
Masalah yang Sering Terjadi pada Multi-WAN OPNsense
Walaupun konfigurasi sudah mengikuti langkah dasar, beberapa kondisi masih dapat menghambat failover.
| Masalah | Kemungkinan penyebab | Langkah pemeriksaan |
|---|---|---|
| WAN2 aktif tetapi tidak digunakan | Gateway group atau firewall rules belum sesuai | Periksa tier, trigger, dan aturan LAN |
| Gateway utama selalu online | Target monitoring masih dapat dijangkau meskipun layanan ISP bermasalah | Evaluasi target pemantauan dan jalur pemeriksaan |
| Internet putus saat perpindahan | Sesi aplikasi terikat pada alamat IP publik WAN1 | Uji koneksi baru dan perilaku aplikasi |
| DNS gagal setelah failover | Resolver atau jalur DNS tidak tersedia melalui WAN2 | Periksa resolver dan aturan akses |
| VPN tidak dapat terhubung kembali | Endpoint, routing, atau kebijakan VPN bergantung pada WAN tertentu | Periksa konfigurasi VPN dan rute |
| Gateway sering berpindah | Koneksi tidak stabil atau ambang pemantauan terlalu sensitif | Evaluasi packet loss, latency, dan ambang trigger |
| Aplikasi tertentu tidak berfungsi | Trafik menggunakan gateway khusus atau memerlukan IP publik tetap | Periksa policy routing dan kebutuhan aplikasi |
Jangan langsung menghapus semua aturan atau menonaktifkan firewall untuk mengatasi gangguan. Periksa log, status gateway, dan routing agar akar masalah dapat ditemukan tanpa membuka akses yang tidak diperlukan.
Praktik Terbaik untuk Multi-WAN di Lingkungan Perusahaan
Konfigurasi failover sebaiknya menjadi bagian dari perencanaan ketersediaan jaringan, bukan sekadar pengaturan tambahan pada firewall.
Pertimbangkan beberapa praktik berikut:
- Gunakan jalur internet yang independen. Perbedaan ISP dan jalur fisik dapat mengurangi risiko gangguan bersamaan.
- Pantau kualitas koneksi. Catat latency, packet loss, dan durasi gangguan agar ambang pemantauan dapat ditentukan berdasarkan data.
- Dokumentasikan gateway group. Simpan informasi prioritas WAN dan aturan yang menggunakan grup tersebut.
- Uji skenario kegagalan secara berkala. Pastikan jalur cadangan benar-benar dapat digunakan ketika diperlukan.
- Periksa kebutuhan IP publik. Layanan yang menggunakan whitelist IP, port forwarding, atau VPN mungkin memerlukan konfigurasi tambahan.
- Siapkan backup konfigurasi. Pastikan tersedia salinan konfigurasi dan prosedur pemulihan.
- Pantau kapasitas WAN cadangan. Pastikan bandwidth cadangan cukup untuk layanan bisnis yang paling penting.
Perusahaan juga perlu memahami bahwa Multi-WAN tidak menggantikan kebutuhan redundansi perangkat firewall. Jika perangkat firewall mengalami kegagalan, dua koneksi ISP pada perangkat yang sama belum tentu dapat menjaga layanan tetap aktif.
Untuk kebutuhan ketersediaan yang lebih tinggi, evaluasi redundansi firewall, catu daya, switch, dan infrastruktur pendukung.
FAQ tentang Multi-WAN OPNsense
Apakah Multi-WAN OPNsense dapat berpindah internet secara otomatis?
Ya. Dengan gateway monitoring, gateway group, dan aturan firewall yang tepat, OPNsense dapat mengalihkan trafik ke gateway cadangan ketika jalur utama dianggap tidak tersedia.
Apakah dua koneksi internet dapat digabung menjadi satu bandwidth?
Tidak secara otomatis untuk setiap koneksi. Load balancing dapat mendistribusikan beberapa koneksi melalui jalur berbeda, tetapi satu sesi umumnya tetap menggunakan satu jalur WAN. Penggabungan bandwidth untuk satu sesi memerlukan mekanisme khusus.
Apakah failover OPNsense memerlukan dua ISP berbeda?
Tidak wajib, tetapi menggunakan ISP dan jalur fisik yang berbeda dapat meningkatkan ketahanan terhadap gangguan. Dua layanan dari infrastruktur yang sama masih mungkin terdampak oleh gangguan bersama.
Mengapa koneksi aplikasi terputus ketika failover terjadi?
Ketika jalur internet berubah, alamat IP publik yang digunakan koneksi dapat berubah pula. Aplikasi yang mempertahankan sesi lama mungkin perlu melakukan koneksi ulang. Perilaku ini bergantung pada protokol dan desain aplikasi.
Apakah failover dapat diuji tanpa memutus internet kantor?
Pengujian dapat direncanakan melalui lingkungan staging, perangkat uji terpisah, atau metode simulasi yang sesuai. Pengujian langsung pada WAN produksi tetap berpotensi menyebabkan gangguan dan perlu dijadwalkan.
Apakah konfigurasi Multi-WAN cocok untuk semua perusahaan?
Multi-WAN bermanfaat bagi perusahaan yang membutuhkan konektivitas lebih andal. Namun, kebutuhan bandwidth, biaya ISP, kompleksitas routing, dan kebutuhan aplikasi perlu dianalisis sebelum implementasi.
Konsultasikan Kebutuhan Multi-WAN dan Failover Perusahaan
Multi-WAN OPNsense membantu perusahaan meningkatkan ketersediaan internet dengan memanfaatkan lebih dari satu jalur koneksi. Keberhasilannya bergantung pada konfigurasi gateway, monitoring, firewall rules, serta pengujian ketika koneksi mengalami gangguan.
Untuk mendiskusikan kebutuhan redundansi internet, konfigurasi firewall, atau peningkatan keandalan jaringan kantor, hubungi tim Trijaya Firewall.