
OPNsense VPN: Panduan Remote Access dan Site-to-Site VPN
Apa Itu OPNsense VPN?
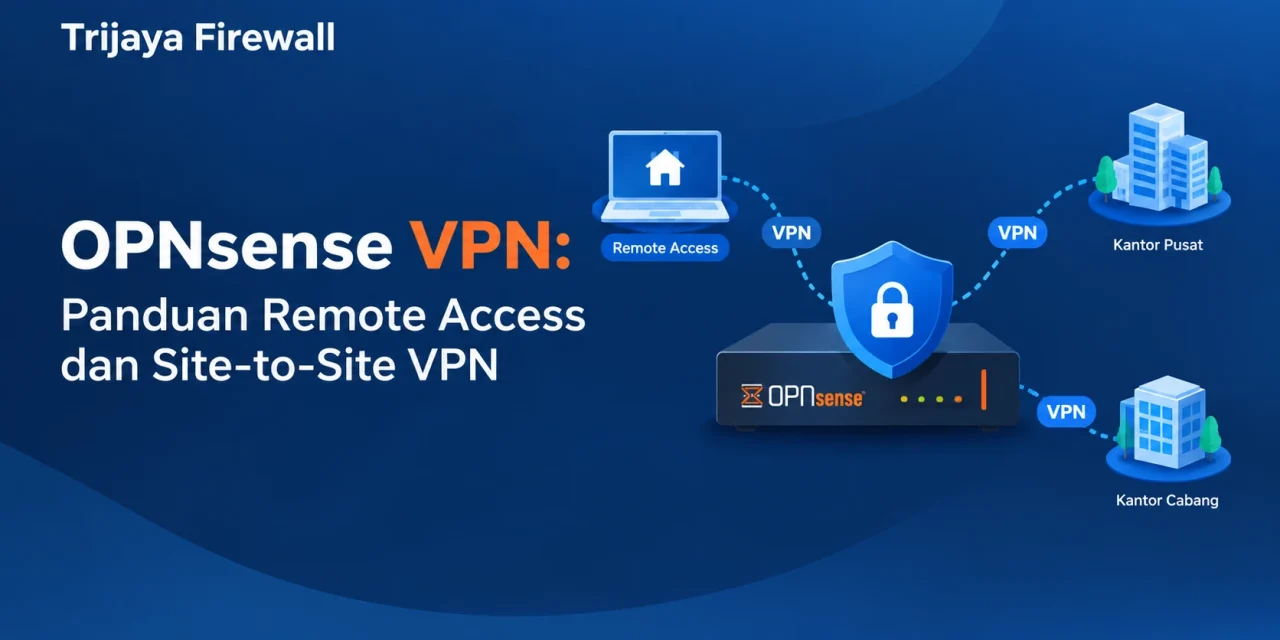
OPNsense VPN adalah solusi untuk membangun koneksi jaringan terenkripsi menggunakan firewall OPNsense. Teknologi ini memungkinkan karyawan mengakses jaringan kantor dari luar lokasi dan menghubungkan beberapa kantor melalui internet dengan kontrol akses yang terukur.
Bagi perusahaan, VPN membantu melindungi komunikasi data saat pengguna bekerja dari rumah, melakukan perjalanan dinas, atau mengakses server internal dari lokasi lain. VPN juga dapat menghubungkan kantor pusat dengan cabang tanpa harus menggunakan koneksi jaringan privat khusus.
OPNsense mendukung beberapa teknologi VPN, termasuk OpenVPN dan IPsec. WireGuard juga dapat digunakan melalui komponen yang sesuai dengan versi OPNsense yang dipasang.
OPNsense mendukung beberapa jenis VPN, seperti OpenVPN, IPsec, dan WireGuard. Remote access VPN memungkinkan karyawan mengakses jaringan kantor dari mana saja, sedangkan site-to-site VPN menghubungkan kantor pusat dengan cabang secara permanen. Setiap skenario membutuhkan pengaturan sertifikat, autentikasi, rule firewall, dan pengujian koneksi yang cermat. Jika Anda ingin VPN langsung berjalan stabil dan aman, Jasa OPNsense: Instalasi, Konfigurasi Firewall, VPN & IDS/IPS siap membantu dari perencanaan hingga implementasi.
Namun, kebutuhan remote access dan site-to-site tidak sepenuhnya sama. Remote access berfokus pada koneksi pengguna individual, sedangkan site-to-site menghubungkan dua atau lebih jaringan secara langsung.
Panduan ini membahas perbedaan keduanya, pemilihan protokol, tahapan implementasi, pengamanan akses, dan cara mengatasi masalah koneksi. Dengan perencanaan yang tepat, perusahaan dapat membangun akses jarak jauh yang aman sekaligus menjaga komunikasi antarkantor tetap berjalan.
Perbedaan Remote Access VPN dan Site-to-Site VPN
Sebelum menentukan konfigurasi, perusahaan perlu memahami tujuan masing-masing jenis VPN.
Remote Access VPN untuk Pengguna Jarak Jauh
Remote access VPN memungkinkan pengguna menghubungkan laptop atau perangkat lain ke jaringan perusahaan melalui koneksi terenkripsi.
Sebagai contoh, staf keuangan yang bekerja dari rumah dapat mengakses aplikasi internal tanpa harus membuka aplikasi tersebut secara langsung ke internet. Administrator juga dapat mengelola server dari lokasi lain melalui akses yang dibatasi.
Biasanya, pengguna menjalankan aplikasi VPN pada perangkatnya. Setelah autentikasi berhasil, perangkat memperoleh akses ke jaringan atau layanan tertentu sesuai kebijakan firewall.
Metode ini cocok untuk perusahaan dengan karyawan remote, tim teknis lapangan, dan administrator yang membutuhkan akses jarak jauh.
Site-to-Site VPN untuk Menghubungkan Kantor
Site-to-site VPN menghubungkan jaringan di dua lokasi atau lebih. Koneksi ini memungkinkan perangkat pada jaringan kantor pusat berkomunikasi dengan server atau perangkat di cabang melalui tunnel terenkripsi.
Sebagai contoh, kantor pusat menggunakan subnet 192.168.10.0/24, sedangkan kantor cabang menggunakan 192.168.20.0/24. VPN dapat menghubungkan kedua jaringan tersebut tanpa mengharuskan setiap komputer menjalankan aplikasi VPN individual.
Implementasinya memerlukan konfigurasi pada kedua sisi, termasuk alamat jaringan, parameter autentikasi, routing, dan aturan firewall.
Tabel Perbandingan Jenis VPN
| Aspek | Remote Access VPN | Site-to-Site VPN |
|---|---|---|
| Tujuan | Menghubungkan pengguna ke jaringan perusahaan | Menghubungkan jaringan antarlokasi |
| Endpoint | Laptop atau perangkat pengguna | Firewall atau gateway jaringan |
| Penggunaan | Kerja jarak jauh dan administrasi | Komunikasi kantor pusat dan cabang |
| Autentikasi | Sertifikat, kredensial, atau metode lain yang didukung | Parameter autentikasi dan kunci atau sertifikat sesuai protokol |
| Pengaturan routing | Rute menuju jaringan internal yang diizinkan | Rute menuju subnet di lokasi lain |
| Pengelolaan pengguna | Perlu pengaturan akses setiap pengguna | Berfokus pada konektivitas dan kebijakan antarsubnet |
| Contoh protokol | OpenVPN atau WireGuard | IPsec atau protokol lain yang sesuai |
Pemilihan jenis VPN sebaiknya didasarkan pada pola kerja perusahaan. Organisasi yang memiliki banyak karyawan remote dan beberapa cabang mungkin memerlukan kedua jenis VPN sekaligus.
Mengapa Memilih Platform yang Tepat Sebelum Membangun VPN
Sebelum mengonfigurasi koneksi VPN, ada baiknya Anda memastikan bahwa platform firewall yang digunakan memang sesuai dengan kebutuhan jaringan perusahaan. Pemilihan platform yang keliru sering kali baru terasa dampaknya setelah infrastruktur berjalan, misalnya saat skalabilitas, dukungan fitur, atau kemudahan pengelolaan tidak lagi memadai. Jika Anda masih mempertimbangkan beberapa opsi, pembahasan lengkap dalam artikel OPNsense vs pfSense: Mana yang Cocok untuk Perusahaan? dapat membantu Anda membandingkan kelebihan, kekurangan, serta model dukungan dari masing-masing platform. Dengan begitu, keputusan untuk menggunakan OPNsense sebagai fondasi VPN, baik untuk remote access maupun site-to-site, bisa diambil dengan lebih yakin dan berdasarkan data.
Setelah platform ditentukan, langkah berikutnya adalah memastikan konfigurasi dasar OPNsense sudah benar sebelum layanan VPN diaktifkan. Pengaturan interface, aturan firewall, DNS, dan sertifikat yang rapi akan membuat proses pembuatan tunnel VPN berjalan lebih lancar dan meminimalkan risiko celah keamanan. Untuk panduan tahap awal tersebut, Anda dapat merujuk ke Panduan Konfigurasi OPNsense yang membahas langkah-langkah setup secara terstruktur. Dengan fondasi yang kuat, penerapan VPN untuk karyawan yang bekerja jarak jauh maupun untuk menghubungkan kantor cabang akan jauh lebih stabil, aman, dan mudah dikelola.
Memilih Protokol OPNsense VPN yang Tepat
Pemilihan protokol memengaruhi kompatibilitas perangkat, metode autentikasi, pengelolaan koneksi, dan kebutuhan pemeliharaan.
OpenVPN
OpenVPN banyak digunakan untuk koneksi remote access dan dapat diterapkan pada berbagai sistem operasi melalui aplikasi klien yang kompatibel.
Protokol ini mendukung penggunaan sertifikat dan opsi autentikasi tambahan. Administrator dapat menentukan jaringan yang boleh diakses, parameter koneksi, serta aturan keamanan sesuai kebutuhan.
OpenVPN dapat menjadi pilihan ketika perusahaan membutuhkan pengelolaan pengguna yang terstruktur dan kompatibilitas lintas perangkat.
IPsec
IPsec umum digunakan untuk membangun site-to-site VPN. Teknologi ini memungkinkan dua gateway membentuk koneksi terenkripsi dengan parameter keamanan dan konfigurasi jaringan yang disepakati.
IPsec juga dapat digunakan untuk skenario remote access tertentu. Dukungan dan metode implementasinya bergantung pada konfigurasi serta versi yang digunakan.
Untuk koneksi antarkantor, administrator perlu menyelaraskan parameter kedua sisi, termasuk alamat peer, subnet lokal dan remote, autentikasi, serta kebijakan keamanan.
WireGuard
WireGuard dirancang dengan pendekatan yang relatif sederhana dan menggunakan mekanisme kriptografi modern. Teknologi ini dapat digunakan untuk remote access maupun menghubungkan jaringan melalui tunnel.
Konfigurasi WireGuard umumnya melibatkan pasangan kunci publik dan privat, alamat tunnel, serta pengaturan jaringan yang boleh dilewati.
Pada OPNsense, periksa ketersediaan dan metode instalasi komponen WireGuard pada versi yang digunakan. Dokumentasi serta opsi pengelolaannya dapat berbeda menurut versi.
Ringkasan Pemilihan Protokol
| Kebutuhan | Pilihan yang dapat dievaluasi | Hal yang perlu diperiksa |
|---|---|---|
| Remote access karyawan | OpenVPN atau WireGuard | Kompatibilitas klien dan autentikasi |
| Koneksi kantor pusat ke cabang | IPsec | Kompatibilitas gateway dan routing |
| Administrasi jarak jauh | OpenVPN atau WireGuard | Pembatasan akses dan pencatatan aktivitas |
| Jaringan dengan perangkat beragam | OpenVPN atau IPsec sesuai dukungan | Sistem operasi, kebijakan keamanan, dan interoperabilitas |
Tidak ada satu protokol yang selalu paling tepat. Perusahaan perlu menguji kompatibilitas, kebutuhan operasional, dan keamanan sebelum memilih implementasi final.
Panduan Konfigurasi Remote Access VPN pada OPNsense
Bagian ini menjelaskan alur implementasi remote access secara umum. Nama menu dan langkah spesifik dapat berbeda berdasarkan protokol serta versi OPNsense.
1. Tentukan Jaringan VPN
Tentukan rentang IP khusus untuk klien VPN. Contohnya, perusahaan menggunakan jaringan tunnel 10.20.30.0/24.
Pastikan rentang tersebut tidak bertabrakan dengan subnet LAN, jaringan rumah pengguna yang umum digunakan, atau jaringan kantor cabang.
Selanjutnya, tentukan sumber daya internal yang boleh diakses. Misalnya, pengguna hanya memerlukan aplikasi internal dan server file, bukan seluruh perangkat jaringan.
2. Siapkan Sertifikat dan Autentikasi
Untuk implementasi yang menggunakan sertifikat, buat atau gunakan Certificate Authority (CA) yang dikelola secara aman. Siapkan sertifikat server dan identitas klien sesuai metode yang dipilih.
Terapkan autentikasi yang kuat. Jika protokol dan implementasi mendukungnya, pertimbangkan autentikasi multifaktor untuk mengurangi risiko penyalahgunaan kredensial.
Hindari penggunaan akun bersama. Setiap pengguna sebaiknya memiliki identitas yang dapat dinonaktifkan secara individual ketika aksesnya tidak lagi dibutuhkan.
3. Buat Konfigurasi Server VPN
Pada OpenVPN, administrator perlu menentukan parameter seperti mode server, port, protokol transport, sertifikat, alamat tunnel, dan jaringan internal yang dapat dijangkau.
Untuk WireGuard, pengaturan mencakup interface tunnel, pasangan kunci, alamat IP, dan peer yang diizinkan.
Pastikan parameter tersebut sesuai dengan desain jaringan. Jangan membuka port secara acak atau menggunakan nilai contoh tanpa memeriksa kompatibilitas perangkat klien.
4. Atur Firewall dan Akses Internal
Koneksi VPN yang berhasil belum tentu memberikan akses ke jaringan internal. Administrator perlu memeriksa aturan firewall pada interface VPN dan jaringan tujuan.
Izinkan hanya layanan yang diperlukan. Contohnya, pengguna dapat mengakses aplikasi internal pada port tertentu, sementara akses ke antarmuka administrasi firewall tetap dibatasi.
Jika koneksi membutuhkan akses dari internet menuju server VPN, buat aturan WAN yang sesuai dengan protokol dan port yang digunakan. Jangan membuka layanan administrasi firewall ke internet sebagai pengganti VPN.
5. Distribusikan Konfigurasi Klien
Setelah server siap, siapkan konfigurasi klien atau profil koneksi sesuai protokol.
Distribusikan file konfigurasi dan kunci melalui saluran yang aman. File tersebut dapat mengandung informasi sensitif yang berisiko jika dibagikan secara terbuka.
Uji koneksi dari jaringan eksternal, misalnya melalui koneksi internet terpisah. Pastikan klien berhasil terhubung, memperoleh alamat tunnel, dan hanya dapat mengakses sumber daya yang diizinkan.
Panduan Konfigurasi Site-to-Site VPN pada OPNsense
Site-to-site VPN membutuhkan konfigurasi yang konsisten pada kedua gateway. Kesalahan kecil pada subnet atau parameter autentikasi dapat membuat tunnel gagal terbentuk.
1. Rencanakan Topologi dan Subnet
Sebagai contoh, perusahaan memiliki dua lokasi berikut:
| Parameter | Kantor pusat | Kantor cabang |
|---|---|---|
| Jaringan LAN | 192.168.10.0/24 | 192.168.20.0/24 |
| Gateway VPN | OPNsense pusat | Gateway cabang |
| Tujuan | Mengakses layanan di cabang | Mengakses server pusat |
| Tunnel | Terhubung melalui internet | Terhubung melalui internet |
Contoh ini mengasumsikan kedua jaringan tidak menggunakan subnet yang sama. Jika kedua lokasi memakai subnet identik, rencanakan perubahan alamat atau solusi translasi jaringan sebelum membuat tunnel.
2. Konfigurasikan IPsec atau Protokol yang Dipilih
Jika menggunakan IPsec, konfigurasi kedua gateway harus memiliki parameter yang kompatibel. Parameter tersebut dapat mencakup alamat peer, metode autentikasi, algoritma kriptografi, serta pengaturan negosiasi tunnel.
Pada implementasi IPsec berbasis kebijakan, tentukan subnet lokal dan remote yang akan dilewatkan melalui tunnel. Pada desain berbasis routing, pastikan rute yang diperlukan tersedia dan tidak bertabrakan dengan rute lain.
Jangan hanya menyalin konfigurasi dari satu perangkat ke perangkat lain. Nilai yang bersifat lokal, seperti subnet dan alamat gateway, perlu disesuaikan untuk setiap lokasi.
3. Atur Firewall dan Routing
Setelah tunnel terbentuk, buat aturan yang mengizinkan komunikasi sesuai kebutuhan bisnis.
Misalnya, perangkat di cabang hanya diperbolehkan mengakses server aplikasi di kantor pusat. Akses ke jaringan administrasi atau perangkat lain tetap dibatasi.
Periksa juga routing pada kedua sisi. Tunnel dapat berstatus aktif tetapi trafik tetap gagal jika rute tidak tersedia atau aturan firewall menolak paket.
4. Uji Komunikasi Antarkantor
Lakukan pengujian dari perangkat di kedua lokasi. Mulai dari pemeriksaan gateway lokal, lalu uji alamat tujuan yang seharusnya dapat diakses melalui VPN.
Periksa status tunnel, log negosiasi, routing, dan aturan firewall apabila komunikasi gagal.
Untuk penggunaan produksi, dokumentasikan subnet yang diizinkan, kontak administrator kedua lokasi, dan prosedur pemulihan ketika koneksi terputus.
Praktik Keamanan untuk OPNsense VPN
VPN memberikan jalur komunikasi terenkripsi, tetapi tidak otomatis membuat seluruh jaringan aman. Akses yang terlalu luas justru dapat meningkatkan dampak jika akun pengguna atau perangkat berhasil disusupi.
Terapkan beberapa praktik berikut:
- Batasi hak akses. Berikan pengguna akses hanya ke server dan layanan yang dibutuhkan.
- Gunakan autentikasi kuat. Kelola sertifikat, kunci privat, dan kredensial dengan aman.
- Nonaktifkan akses yang tidak diperlukan. Cabut akun atau profil VPN milik pengguna yang sudah tidak berwenang.
- Perbarui sistem. Ikuti pembaruan keamanan OPNsense dan komponen VPN yang digunakan.
- Pantau aktivitas koneksi. Periksa log autentikasi, kegagalan koneksi, dan pola akses yang tidak biasa.
- Lindungi file konfigurasi. Hindari mengirim profil VPN melalui kanal publik atau menyimpan kunci tanpa perlindungan.
- Siapkan backup. Simpan cadangan konfigurasi firewall dan dokumentasi pemulihan secara aman.
Untuk perusahaan yang memiliki banyak pengguna, integrasikan pengelolaan identitas dan proses pencabutan akses ke prosedur operasional IT. Evaluasi akses secara berkala agar hak pengguna tetap sesuai dengan tanggung jawabnya.
Troubleshooting OPNsense VPN
Masalah VPN dapat berasal dari autentikasi, routing, firewall, konektivitas internet, atau ketidakcocokan parameter antargateway.
| Gejala | Kemungkinan penyebab | Pemeriksaan |
|---|---|---|
| Klien gagal terhubung | Kredensial, sertifikat, port, atau parameter tidak sesuai | Periksa log server dan konfigurasi klien |
| Tunnel aktif tetapi LAN tidak dapat diakses | Routing atau firewall rules salah | Periksa rute dan aturan pada kedua sisi |
| VPN terhubung tetapi DNS gagal | Resolver tidak dapat dijangkau melalui tunnel | Periksa DNS klien dan akses ke resolver |
| IPsec tidak membentuk tunnel | Parameter autentikasi atau negosiasi berbeda | Cocokkan konfigurasi kedua gateway |
| Koneksi sering terputus | Internet tidak stabil atau parameter koneksi tidak sesuai | Periksa log, latency, dan kualitas jalur |
| Hanya sebagian aplikasi berfungsi | Port atau subnet tujuan belum diizinkan | Periksa aturan dan kebutuhan aplikasi |
Lakukan pemeriksaan secara bertahap. Hindari menonaktifkan seluruh firewall untuk mencari penyebab masalah karena tindakan tersebut dapat membuka akses yang tidak diperlukan.
FAQ Seputar OPNsense VPN
Apakah OPNsense mendukung remote access dan site-to-site VPN?
Ya. OPNsense mendukung berbagai skenario VPN. Remote access dapat diterapkan menggunakan protokol yang sesuai, seperti OpenVPN atau WireGuard, sedangkan IPsec umum digunakan untuk menghubungkan jaringan antarkantor.
Apa perbedaan OpenVPN dan IPsec pada OPNsense?
OpenVPN sering digunakan untuk menghubungkan perangkat individual ke jaringan perusahaan. IPsec banyak digunakan untuk menghubungkan dua gateway atau jaringan. Pilihan terbaik bergantung pada kompatibilitas, kebutuhan autentikasi, dan desain jaringan.
Apakah VPN OPNsense aman untuk perusahaan?
VPN dapat membantu melindungi komunikasi data melalui enkripsi. Namun, keamanan juga bergantung pada autentikasi, pembatasan akses, pembaruan, pengelolaan kunci, dan pemantauan aktivitas.
Apakah semua pengguna VPN dapat mengakses seluruh jaringan kantor?
Tidak harus. Administrator dapat membatasi akses berdasarkan pengguna, subnet, port, dan aturan firewall. Pendekatan ini membantu mengurangi risiko akses yang tidak diperlukan.
Mengapa site-to-site VPN terhubung tetapi data tidak dapat lewat?
Penyebab yang umum adalah rute belum benar, subnet bertabrakan, aturan firewall menolak trafik, atau konfigurasi jaringan di kedua sisi tidak cocok. Periksa status tunnel dan routing sebelum mengubah parameter lainnya.
Apakah VPN OPNsense memerlukan IP publik?
Kebutuhannya bergantung pada topologi dan metode koneksi. Alamat IP publik yang dapat dijangkau memudahkan koneksi masuk, tetapi beberapa skenario dapat memerlukan konfigurasi tambahan jika berada di balik NAT atau menggunakan alamat dinamis.
Konsultasikan Kebutuhan VPN dan Keamanan Jaringan Perusahaan
OPNsense VPN dapat membantu perusahaan menghubungkan karyawan jarak jauh dan kantor cabang melalui komunikasi yang terenkripsi. Keberhasilan implementasi bergantung pada pemilihan protokol, perencanaan subnet, aturan firewall, autentikasi, serta pengujian koneksi.
baca juga halaman detailnya Firewall OPNsense.
Diskusikan kebutuhan remote access, koneksi antarkantor, atau pengamanan akses jaringan dengan tim Trijaya Firewall.