
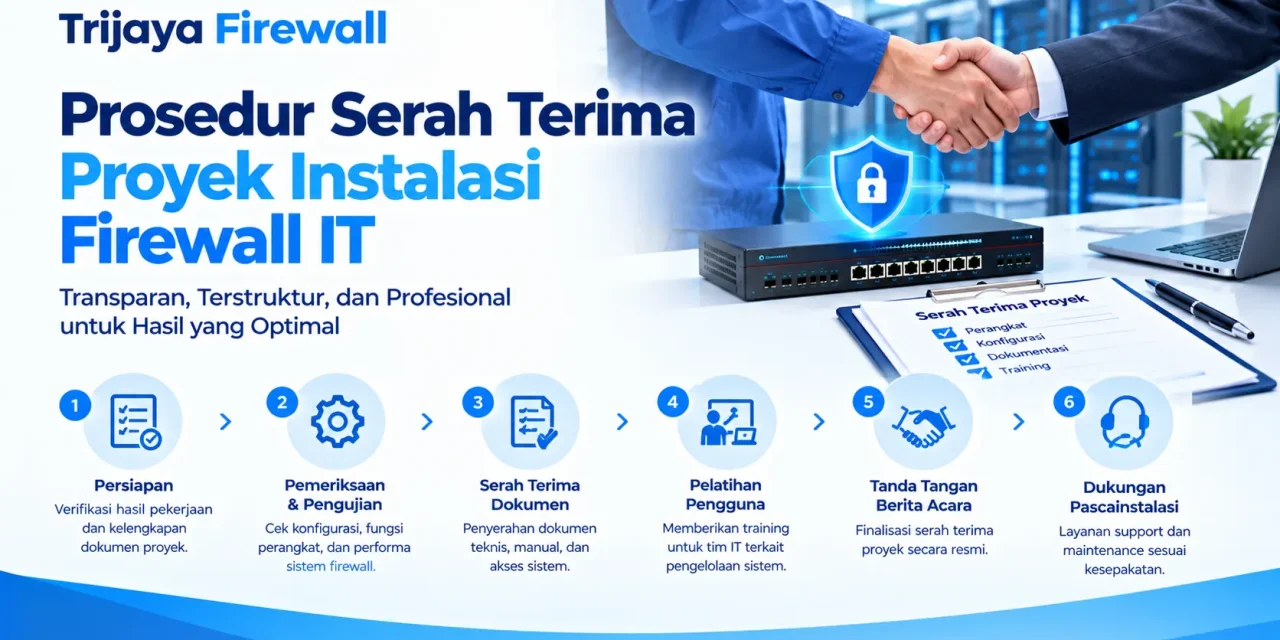
Prosedur Serah Terima Proyek Instalasi Firewall IT
Pendahuluan
Serah Terima Proyek Instalasi Firewall merupakan tahap penting untuk memastikan perangkat dan konfigurasi keamanan jaringan sudah siap digunakan oleh perusahaan. Proses ini bukan sekadar menyerahkan perangkat yang telah terpasang, tetapi juga memastikan seluruh fungsi berjalan sesuai ruang lingkup pekerjaan, dokumentasi tersedia, dan tim IT memahami cara mengelolanya.
Tanpa prosedur serah terima yang jelas, perusahaan berisiko menghadapi kendala saat melakukan pemeliharaan, menangani gangguan, atau mengubah kebijakan keamanan. Masalah lain dapat muncul ketika konfigurasi akhir berbeda dari dokumentasi, akun administrator tidak diserahkan dengan aman, atau pengujian belum mencakup layanan bisnis yang penting.
Karena itu, serah terima proyek instalasi firewall perlu dilakukan secara terstruktur. Artikel ini membahas tahapan pemeriksaan, pengujian, dokumentasi, pengelolaan akses, hingga kriteria penerimaan pekerjaan agar hasil instalasi dapat dipertanggungjawabkan.
Mengapa Serah Terima Proyek Instalasi Firewall Penting?
Firewall merupakan salah satu komponen penting dalam infrastruktur keamanan jaringan. Perangkat ini dapat mengatur akses internet, membatasi komunikasi antarzona, mengamankan koneksi VPN, dan memantau trafik sesuai kebijakan yang diterapkan.
Ketika proyek instalasi selesai, perusahaan perlu memastikan bahwa fungsi tersebut telah berjalan sesuai kebutuhan. Proses serah terima membantu menyamakan pemahaman antara penyedia layanan dan pihak pengguna mengenai hasil pekerjaan.
Beberapa tujuan utama serah terima proyek firewall meliputi:
- Memastikan hasil pekerjaan sesuai ruang lingkup. Perangkat, lisensi, konfigurasi, dan fitur yang disepakati harus diperiksa.
- Memverifikasi fungsi jaringan. Koneksi internet, aplikasi internal, VPN, dan layanan terkait perlu diuji.
- Menjamin dokumentasi tersedia. Tim IT membutuhkan catatan konfigurasi dan topologi untuk operasional berikutnya.
- Mengamankan akses administrasi. Akun, hak akses, serta prosedur pemulihan harus dikelola dengan benar.
- Memastikan kesiapan tim internal. Administrator perlu memahami pemantauan, backup, dan penanganan masalah dasar.
- Mencatat kekurangan pekerjaan. Temuan yang belum selesai harus memiliki penanggung jawab dan target penyelesaian.
Serah terima yang baik membantu perusahaan mengurangi ketergantungan pada individu tertentu. Tim IT juga memiliki acuan yang jelas saat melakukan troubleshooting atau mengembangkan jaringan.
Tahap 1: Memeriksa Ruang Lingkup Proyek Instalasi Firewall
Sebelum melakukan pengujian, cocokkan hasil pekerjaan dengan dokumen kebutuhan atau kesepakatan proyek. Pemeriksaan ini penting agar kedua pihak memiliki dasar penerimaan yang sama.
Periksa perangkat dan kelengkapan
Pastikan perangkat yang terpasang sesuai dengan spesifikasi yang disepakati. Periksa model, jumlah unit, interface jaringan, modul tambahan, serta aksesori yang termasuk dalam pekerjaan.
Jika proyek mencakup perangkat cadangan, high availability, atau integrasi dengan perangkat jaringan lain, pastikan komponen tersebut juga diperiksa.
Verifikasi lisensi dan dukungan
Periksa status lisensi, masa berlaku, fitur keamanan yang tersedia, serta informasi dukungan vendor jika termasuk dalam ruang lingkup proyek.
Jangan hanya mengandalkan tampilan bahwa lisensi telah aktif. Pastikan fitur yang dibutuhkan perusahaan memang tercakup dan dapat digunakan sesuai ketentuan vendor.
Cocokkan konfigurasi dengan kebutuhan
Tinjau apakah konfigurasi yang diterapkan sudah sesuai dengan desain yang disepakati, termasuk:
- Interface WAN dan LAN.
- VLAN dan segmentasi jaringan.
- Routing dan default gateway.
- Network Address Translation (NAT).
- Kebijakan akses masuk dan keluar.
- VPN antarcabang atau remote access.
- Logging, monitoring, dan notifikasi.
- Redundansi atau failover jika termasuk dalam desain.
Setiap penyimpangan dari desain awal perlu dicatat. Perubahan yang memang diperlukan selama implementasi sebaiknya mendapat persetujuan dan masuk ke dokumentasi akhir.
Tahap 2: Melakukan Pengujian Fungsi Firewall
Pengujian menjadi dasar penting untuk menilai apakah firewall sudah bekerja sesuai kebutuhan operasional. Hasil pengujian perlu dicatat, bukan hanya dikonfirmasi secara lisan.
1. Pengujian konektivitas jaringan
Periksa koneksi dari jaringan internal menuju gateway, internet, dan layanan yang relevan. Uji juga komunikasi antarzona sesuai kebijakan yang disepakati.
Pengujian dapat menggunakan ping, traceroute, pemeriksaan port, atau aplikasi diagnostik lain yang sesuai. Namun, hasil ping saja tidak cukup untuk membuktikan bahwa seluruh layanan berfungsi.
2. Pengujian kebijakan keamanan
Pastikan trafik yang seharusnya diizinkan dapat berjalan, sementara koneksi yang tidak diizinkan tetap diblokir.
Contohnya, pengguna pada jaringan tamu seharusnya tidak memperoleh akses langsung ke server internal jika desain keamanan melarangnya. Sebaliknya, pengguna yang berwenang harus tetap dapat mengakses aplikasi bisnis sesuai hak akses.
Periksa log firewall untuk memastikan koneksi ditangani oleh aturan yang tepat. Hindari menyatakan pengujian berhasil hanya karena akses internet berfungsi.
3. Pengujian aplikasi dan server
Libatkan perwakilan pengguna atau pemilik aplikasi untuk memeriksa layanan penting, seperti:
- Aplikasi operasional perusahaan.
- Koneksi aplikasi ke database.
- File server dan sistem penyimpanan.
- Layanan DNS dan DHCP.
- Sistem autentikasi.
- Backup dan replikasi data.
- Layanan publik yang diakses dari internet.
Daftar pengujian harus disesuaikan dengan sistem yang benar-benar digunakan perusahaan. Jika aplikasi tertentu tidak termasuk dalam ruang lingkup, batasan tersebut perlu dicatat secara jelas.
4. Pengujian VPN dan akses jarak jauh
Jika firewall digunakan untuk VPN, lakukan pengujian sesuai skenario implementasi. Untuk VPN antarcabang, periksa konektivitas subnet, routing, serta akses aplikasi di lokasi tujuan.
Untuk remote access VPN, verifikasi proses autentikasi, hak akses pengguna, dan koneksi menuju sumber daya yang diizinkan. Pengujian juga perlu memastikan bahwa pengguna tidak memperoleh akses yang lebih luas daripada kebutuhannya.
5. Pengujian failover dan redundansi
Jika proyek mencakup firewall berpasangan atau koneksi internet cadangan, lakukan pengujian failover sesuai prosedur yang disepakati.
Pastikan perpindahan jalur berfungsi sebagaimana dirancang dan pahami layanan yang mungkin mengalami koneksi ulang. Catat hasil pengujian, waktu pemulihan, serta batasan yang ditemukan.
Jangan melakukan simulasi gangguan pada jaringan produksi tanpa persetujuan, rencana pengujian, dan prosedur pemulihan yang jelas.
Tahap 3: Memastikan Integrasi dengan Infrastruktur Berjalan
Firewall baru sering kali terhubung dengan switch, server, router, dan perangkat keamanan lain. Karena itu, pemeriksaan tidak boleh berhenti pada firewall itu sendiri.
Pastikan alamat IP, subnet, VLAN, routing, NAT, serta aturan akses telah sesuai dengan topologi aktual. Periksa pula jalur trafik agar komunikasi yang harus diperiksa firewall benar-benar melewati perangkat tersebut.
Untuk pembahasan lebih rinci mengenai koneksi perangkat jaringan, baca artikel Integrasi Firewall Baru dengan Switch dan Server Kantor. Artikel tersebut membahas pemeriksaan VLAN, routing, server, serta pengujian konektivitas setelah integrasi.
Selama serah terima, periksa beberapa hal berikut:
- Semua interface yang dibutuhkan berstatus normal.
- VLAN yang digunakan sudah sesuai desain.
- Routing menuju jaringan internal dan eksternal berjalan.
- Aplikasi bisnis dapat berkomunikasi dengan server yang diperlukan.
- NAT dan publikasi layanan berfungsi jika digunakan.
- Tidak ada aturan sementara yang tertinggal tanpa persetujuan.
- Log dan monitoring mencatat aktivitas yang relevan.
- Tidak ada gangguan yang belum memiliki tindak lanjut.
Jika ditemukan masalah, dokumentasikan gejala, dampak, hasil pemeriksaan, serta tindakan koreksi yang disarankan.
Tahap 4: Meninjau Dokumentasi Akhir
Dokumentasi merupakan salah satu hasil utama yang perlu diserahkan kepada perusahaan. Dokumen tersebut menjadi acuan ketika tim IT melakukan perubahan, audit, pemeliharaan, atau pemulihan setelah gangguan.
Dokumen yang perlu disiapkan
| Dokumen | Informasi yang perlu dicantumkan |
|---|---|
| Diagram topologi | Posisi firewall, switch, router, server, dan jalur koneksi |
| Daftar interface | Fungsi port, alamat IP, subnet, dan koneksi perangkat |
| Daftar VLAN | ID VLAN, subnet, fungsi, serta jalur routing |
| Daftar kebijakan firewall | Tujuan aturan, sumber, tujuan, layanan, dan tindakan |
| Konfigurasi NAT | Aturan translasi dan publikasi layanan yang digunakan |
| Konfigurasi VPN | Parameter koneksi dan prosedur administrasi yang aman |
| Hasil pengujian | Skenario, hasil, waktu pengujian, dan temuan |
| Prosedur backup | Lokasi penyimpanan, frekuensi, serta cara pemulihan |
| Informasi lisensi | Status, masa berlaku, dan detail dukungan yang relevan |
| Panduan operasional | Langkah monitoring dan penanganan masalah dasar |
Dokumentasi harus menggambarkan kondisi akhir setelah implementasi, bukan hanya rancangan sebelum pemasangan. Jika terdapat perubahan selama proyek, diagram dan catatan konfigurasi harus diperbarui.
Dokumentasikan aturan firewall dengan jelas
Nama aturan yang mudah dipahami membantu administrator mengenali tujuan setiap kebijakan. Hindari nama generik yang tidak menjelaskan fungsi aturan.
Catatan kebijakan sebaiknya mencakup alasan bisnis, pemilik layanan, serta informasi perubahan jika tersedia. Dokumentasi ini membantu tim menilai apakah suatu aturan masih diperlukan saat dilakukan audit atau peninjauan keamanan.
Serahkan konfigurasi cadangan
Perusahaan perlu menerima konfigurasi akhir dan memahami cara menggunakannya untuk pemulihan. Pastikan file backup disimpan di lokasi yang aman dan dapat diakses oleh personel berwenang.
Jangan menyimpan kata sandi administrator atau rahasia VPN dalam dokumen biasa tanpa perlindungan. Informasi sensitif harus ditangani menggunakan mekanisme penyimpanan kredensial yang disetujui perusahaan.
Tahap 5: Serah Terima Akun Administrator dan Akses
Pengelolaan akses merupakan bagian penting dalam serah terima firewall. Perangkat yang berfungsi baik tetap dapat menimbulkan risiko jika akses administrasinya tidak dikelola dengan benar.
Pastikan kepemilikan akses berada pada perusahaan
Perusahaan harus mengetahui akun administratif yang tersedia, metode autentikasi, dan prosedur pemulihan akses. Gunakan akun bernama untuk administrator jika perangkat mendukungnya, sehingga aktivitas dapat ditelusuri.
Akun bersama sebaiknya dibatasi sesuai kebijakan organisasi. Jika akun bersama diperlukan, pengelolaan kredensial dan pencatatan penggunaannya harus jelas.
Ganti kredensial sementara
Jika teknisi menggunakan kata sandi sementara selama implementasi, ubah kredensial tersebut sesuai prosedur perusahaan sebelum pekerjaan dinyatakan selesai.
Aktifkan autentikasi multifaktor jika didukung dan sesuai kebutuhan. Batasi akses manajemen melalui jaringan khusus atau alamat sumber tepercaya.
Tinjau akses pihak ketiga
Periksa akun vendor, akses remote support, serta VPN teknisi yang digunakan selama proyek. Nonaktifkan akses yang tidak lagi diperlukan atau ubah sesuai kesepakatan dukungan lanjutan.
Jangan menghapus akses pemeliharaan yang masih dibutuhkan tanpa koordinasi. Sebaliknya, jangan membiarkan akses permanen tanpa pemilik, batasan, dan alasan yang jelas.
Tahap 6: Pelatihan dan Transfer Pengetahuan
Serah terima tidak cukup dilakukan dengan memberikan dokumen. Tim internal perlu memahami cara mengoperasikan firewall dan mengetahui langkah awal ketika terjadi masalah.
Materi pelatihan dapat mencakup:
- Pengenalan dashboard dan status perangkat.
- Cara membaca log trafik serta kejadian keamanan.
- Pemeriksaan interface dan konektivitas dasar.
- Prosedur backup konfigurasi.
- Cara memeriksa status VPN.
- Prosedur eskalasi ketika layanan terganggu.
- Pengelolaan akun dan hak akses.
- Prosedur perubahan kebijakan firewall.
- Pemantauan lisensi dan pembaruan perangkat lunak.
- Cara menghubungi dukungan teknis jika diperlukan.
Pelatihan sebaiknya mencakup demonstrasi langsung serta sesi tanya jawab. Jika perusahaan memiliki beberapa administrator, pastikan personel yang akan bertugas telah memperoleh materi yang sesuai.
Catat peserta, topik, tanggal, serta dokumen panduan yang diserahkan. Dengan demikian, perusahaan memiliki bukti transfer pengetahuan dan dapat mengidentifikasi kebutuhan pelatihan lanjutan.
Tahap 7: Memastikan Prosedur Cutover dan Pemulihan Tersedia
Jika instalasi firewall melibatkan penggantian perangkat lama, perpindahan jalur trafik, atau perubahan gateway, perusahaan perlu memastikan prosedur cutover dan rollback terdokumentasi.
Prosedur tersebut membantu tim merespons gangguan tanpa mengambil keputusan secara terburu-buru. Catatan harus menjelaskan urutan perubahan, layanan prioritas, indikator keberhasilan, serta kondisi yang mengharuskan pemulihan konfigurasi sebelumnya.
Baca juga Metode Cutover Firewall untuk Meminimalkan Downtime untuk memahami persiapan perpindahan layanan, pengujian setelah perubahan, dan langkah rollback jika proses tidak berjalan sesuai rencana.
Sebelum menerima pekerjaan, pastikan:
- Konfigurasi sebelum dan sesudah perubahan terdokumentasi.
- Backup yang diperlukan tersedia.
- Jalur pemulihan dapat dijelaskan oleh tim pelaksana.
- Kontak personel teknis dan penanggung jawab tercatat.
- Kriteria rollback disepakati.
- Hasil pengujian setelah cutover tersedia.
- Masalah yang belum terselesaikan sudah dicatat.
Tidak semua proyek membutuhkan rollback dengan prosedur yang sama. Metode pemulihan harus disesuaikan dengan topologi, kemampuan perangkat, dan dampak perubahan terhadap layanan produksi.
Tahap 8: Membuat Berita Acara Serah Terima
Berita acara serah terima menjadi catatan formal bahwa pekerjaan telah diperiksa dan hasilnya diterima sesuai ketentuan yang disepakati.
Dokumen ini idealnya memuat:
- Nama proyek dan lokasi implementasi.
- Nama perusahaan pengguna dan penyedia layanan.
- Tanggal pelaksanaan serta tanggal serah terima.
- Daftar perangkat dan ruang lingkup pekerjaan.
- Ringkasan konfigurasi atau fitur yang diterapkan.
- Daftar pengujian beserta hasilnya.
- Daftar dokumen dan konfigurasi yang diserahkan.
- Temuan yang masih terbuka dan target penyelesaiannya.
- Status penerimaan pekerjaan.
- Nama, jabatan, dan persetujuan para pihak.
Jika masih terdapat pekerjaan yang belum selesai, tuliskan sebagai daftar tindak lanjut. Jelaskan siapa yang bertanggung jawab, kapan target penyelesaiannya, dan apakah temuan tersebut memengaruhi penerimaan akhir.
Penerimaan bersyarat dapat digunakan apabila memang diatur dalam kesepakatan proyek. Namun, masalah yang berdampak besar pada keamanan atau layanan penting sebaiknya diselesaikan sebelum pekerjaan dinyatakan selesai sepenuhnya.
Checklist Serah Terima Proyek Instalasi Firewall
Gunakan checklist berikut untuk membantu proses pemeriksaan akhir.
| No. | Pemeriksaan | Kriteria penerimaan |
|---|---|---|
| 1 | Perangkat dan kelengkapan | Sesuai ruang lingkup dan spesifikasi |
| 2 | Lisensi dan dukungan | Status terverifikasi |
| 3 | Interface dan konektivitas | Koneksi yang diperlukan berfungsi |
| 4 | VLAN dan routing | Sesuai desain jaringan |
| 5 | Kebijakan keamanan | Trafik yang diizinkan dan ditolak telah diuji |
| 6 | Aplikasi dan server | Layanan prioritas berjalan |
| 7 | VPN dan akses jarak jauh | Berfungsi jika termasuk ruang lingkup |
| 8 | Failover | Teruji jika termasuk ruang lingkup |
| 9 | Monitoring dan logging | Aktivitas penting dapat dipantau |
| 10 | Backup konfigurasi | File tersedia dan tersimpan aman |
| 11 | Dokumentasi | Menggambarkan kondisi akhir |
| 12 | Akses administrator | Diserahkan dan diamankan |
| 13 | Transfer pengetahuan | Tim internal memahami operasional dasar |
| 14 | Prosedur pemulihan | Rollback atau pemulihan terdokumentasi |
| 15 | Berita acara | Disetujui pihak terkait |
Checklist tersebut dapat dikembangkan sesuai ukuran proyek. Untuk perusahaan dengan kebutuhan kepatuhan tinggi, tambahkan pemeriksaan terhadap standar internal, persyaratan audit, dan kebijakan keamanan yang berlaku.
Kesalahan yang Perlu Dihindari Saat Serah Terima
Menerima pekerjaan hanya berdasarkan status perangkat. Firewall yang aktif belum tentu sudah melindungi seluruh segmen jaringan dengan benar. Pengujian harus mencakup layanan dan kebijakan yang disepakati.
Tidak memeriksa konfigurasi akhir. Dokumentasi yang berbeda dari konfigurasi aktual dapat mempersulit troubleshooting dan menimbulkan kesalahan saat perubahan berikutnya.
Mengabaikan akses administrator. Kredensial yang tidak jelas kepemilikannya dapat menghambat operasional dan meningkatkan risiko keamanan.
Tidak mencatat masalah yang belum selesai. Temuan tanpa penanggung jawab dan target penyelesaian berisiko terlupakan setelah proyek ditutup.
Tidak memberikan transfer pengetahuan. Tim internal mungkin kesulitan melakukan pemeriksaan dasar jika hanya menerima perangkat dan dokumen tanpa penjelasan.
Tidak menyiapkan prosedur pemulihan. Gangguan setelah cutover dapat memerlukan keputusan cepat. Tanpa rencana yang terdokumentasi, proses pemulihan berpotensi lebih lama.
Kapan Membutuhkan Layanan Instalasi Firewall Profesional?
Perusahaan dengan banyak cabang, server penting, kebutuhan VPN, beberapa koneksi internet, atau segmentasi jaringan yang kompleks biasanya memerlukan proses instalasi dan serah terima yang lebih terstruktur.
Tim profesional dapat membantu merancang topologi, menerapkan konfigurasi, menguji konektivitas, mendokumentasikan hasil, dan memberikan transfer pengetahuan kepada administrator internal.
Trijaya Firewall menyediakan layanan pengadaan firewall, instalasi firewall, serta konfigurasi firewall. Perusahaan juga dapat mempertimbangkan layanan maintenance firewall atau troubleshooting untuk kebutuhan setelah implementasi.
Sebelum proyek dimulai, sepakati keluaran pekerjaan secara tertulis. Tentukan pula apakah layanan mencakup dokumentasi lengkap, pelatihan, pengujian failover, dukungan pascainstalasi, dan penanganan masalah selama masa garansi.
FAQ Serah Terima Proyek Instalasi Firewall
Apa saja yang harus diserahkan setelah instalasi firewall?
Umumnya meliputi perangkat sesuai ruang lingkup, konfigurasi akhir, backup, diagram topologi, dokumentasi aturan, hasil pengujian, informasi lisensi, akses administrasi, panduan operasional, dan berita acara serah terima. Rincian akhirnya mengikuti kesepakatan proyek.
Siapa yang bertanggung jawab menerima proyek firewall?
Penerimaan biasanya dilakukan oleh perwakilan perusahaan yang berwenang, seperti tim IT, administrator jaringan, manajer IT, atau penanggung jawab proyek. Personel terkait perlu dilibatkan untuk menguji layanan bisnis yang terdampak.
Apakah firewall harus diuji sebelum berita acara ditandatangani?
Ya. Pengujian perlu dilakukan untuk memverifikasi bahwa hasil pekerjaan memenuhi kriteria penerimaan. Jika ada masalah yang belum selesai, dokumentasikan dampak dan tindak lanjutnya sebelum menentukan status penerimaan.
Apakah konfigurasi firewall perlu diserahkan kepada perusahaan?
Ya, konfigurasi akhir dan dokumentasi yang diperlukan untuk operasional sebaiknya diserahkan sesuai ruang lingkup dan kebijakan keamanan. File tersebut harus disimpan dengan aman karena dapat memuat informasi sensitif mengenai jaringan perusahaan.
Apa yang harus dilakukan jika ditemukan masalah setelah serah terima?
Periksa dokumentasi, log, dan hasil pengujian untuk mengidentifikasi sumber gangguan. Selanjutnya, hubungi penanggung jawab teknis atau penyedia layanan sesuai prosedur dukungan yang disepakati. Hindari perubahan besar tanpa backup dan rencana pemulihan.
Apakah serah terima mencakup pemeliharaan firewall?
Tidak selalu. Pemeliharaan biasanya merupakan ruang lingkup tersendiri, kecuali sudah termasuk dalam kontrak. Perusahaan perlu memastikan jadwal maintenance, pembaruan, dukungan teknis, dan masa layanan dijelaskan secara tertulis.
Kesimpulan
Serah Terima Proyek Instalasi Firewall perlu memastikan bahwa perangkat, konfigurasi, kebijakan keamanan, dan layanan jaringan telah diuji sesuai kebutuhan perusahaan. Proses ini juga harus mencakup dokumentasi akhir, pengelolaan akses administrator, backup, transfer pengetahuan, serta prosedur pemulihan.
Dengan checklist yang jelas dan berita acara yang lengkap, perusahaan memiliki dasar yang lebih kuat untuk menerima pekerjaan dan mengelola firewall setelah implementasi. Serah terima yang baik juga membantu mengurangi risiko kesalahan operasional dan mempercepat penanganan gangguan di masa mendatang.
Untuk kebutuhan pengadaan, instalasi, konfigurasi, atau pemeliharaan firewall, Trijaya Firewall dapat membantu perusahaan menyesuaikan pekerjaan dengan topologi dan kebutuhan keamanan jaringan.
Referensi