
Konfigurasi LDAP dan Active Directory pada Firewall
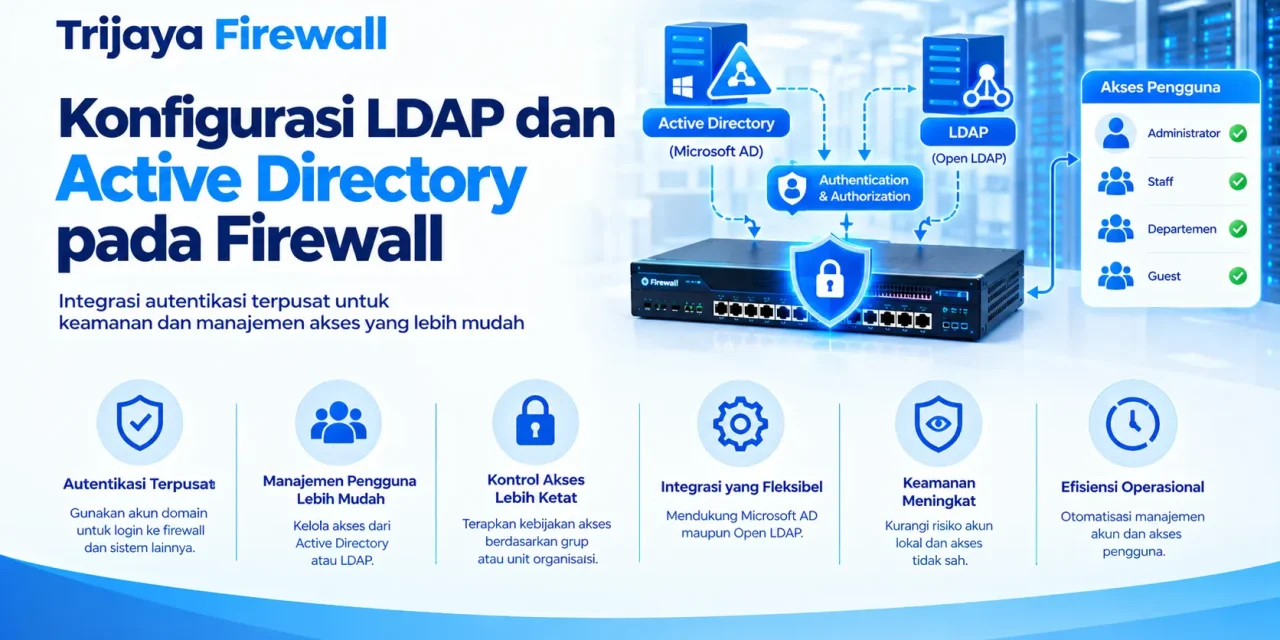
LDAP Active Directory Firewall merupakan integrasi yang memungkinkan perangkat firewall memanfaatkan direktori pengguna perusahaan untuk mendukung autentikasi dan pengelolaan kebijakan akses berbasis identitas. Melalui integrasi ini, administrator dapat menghubungkan kebijakan keamanan jaringan dengan akun serta grup pengguna yang dikelola secara terpusat. Pendekatan tersebut membantu perusahaan mengatur hak akses secara lebih konsisten, mengurangi ketergantungan pada akun lokal, dan mempermudah pengelolaan keamanan jaringan.
Dalam lingkungan bisnis, pengguna membutuhkan akses ke berbagai sumber daya, seperti aplikasi internal, server, VPN, dan layanan perusahaan lainnya. Jika seluruh kebijakan hanya bergantung pada alamat IP, administrator mungkin kesulitan membedakan hak akses antarindividu yang menggunakan jaringan atau perangkat yang sama.
Integrasi LDAP dan Active Directory membantu mengatasi tantangan tersebut dengan menyediakan informasi identitas yang dapat digunakan oleh firewall. Administrator dapat memanfaatkan keanggotaan grup untuk menentukan siapa yang boleh mengakses layanan tertentu, selama perangkat firewall mendukung metode autentikasi dan pemetaan identitas tersebut.
Namun, integrasi direktori tidak otomatis membuat seluruh kebijakan firewall berbasis pengguna. Implementasinya tetap memerlukan konfigurasi koneksi, pengaturan autentikasi, pemetaan grup, dan penyusunan aturan akses yang sesuai dengan kemampuan perangkat.
Artikel ini membahas tahapan konfigurasi, pengamanan komunikasi, pengujian, serta penanganan masalah yang umum muncul saat menghubungkan firewall dengan direktori pengguna perusahaan.
Memahami LDAP dan Active Directory pada Firewall
LDAP dan Active Directory memiliki fungsi yang saling berkaitan, tetapi keduanya bukan istilah yang dapat dipertukarkan begitu saja.
LDAP atau Lightweight Directory Access Protocol merupakan protokol yang digunakan untuk mengakses dan mengelola informasi dalam layanan direktori. Informasi tersebut dapat mencakup akun pengguna, grup, atribut identitas, dan data direktori lainnya.
Sementara itu, Active Directory Domain Services (AD DS) merupakan layanan direktori Microsoft yang menyediakan pengelolaan identitas, autentikasi domain, dan berbagai fungsi administrasi dalam lingkungan Windows.
Active Directory mendukung LDAP sebagai salah satu protokol untuk mengakses informasi direktori. Karena itu, firewall yang mendukung integrasi LDAP dapat menggunakan layanan direktori Active Directory sebagai sumber informasi pengguna dan grup.
Meskipun demikian, kemampuan setiap firewall berbeda. Sebagian perangkat mendukung autentikasi LDAP secara langsung, sedangkan perangkat lain menyediakan fitur tambahan untuk pemetaan identitas, autentikasi grup, atau integrasi dengan agen khusus.
Administrator perlu memeriksa dokumentasi produk untuk memastikan metode integrasi yang tersedia.
Apa Fungsi LDAP dalam Firewall?
LDAP memungkinkan firewall melakukan pencarian informasi pengguna pada server direktori. Informasi tersebut dapat digunakan dalam proses autentikasi atau sebagai bagian dari mekanisme identifikasi pengguna, bergantung pada kemampuan perangkat.
Sebagai contoh, ketika seorang karyawan mencoba mengakses VPN perusahaan, firewall dapat memvalidasi kredensial pengguna melalui server direktori jika metode tersebut didukung dan dikonfigurasi dengan benar.
Firewall juga dapat mengambil informasi keanggotaan grup untuk membantu menentukan kebijakan akses. Misalnya, pengguna yang termasuk dalam grup administrator TI dapat diberikan akses ke jaringan manajemen, sedangkan pengguna biasa hanya dapat mengakses aplikasi bisnis.
Perlu dibedakan antara autentikasi dan otorisasi. Autentikasi memverifikasi identitas pengguna, sedangkan otorisasi menentukan sumber daya yang boleh diakses oleh identitas tersebut.
Integrasi LDAP dapat mendukung kedua proses itu, tetapi hasil akhirnya bergantung pada fitur firewall dan rancangan kebijakan yang digunakan.
Peran Active Directory dalam Pengelolaan Identitas
Active Directory membantu perusahaan mengelola akun, grup, dan atribut pengguna secara terpusat.
Administrator dapat mengelompokkan pengguna berdasarkan fungsi pekerjaan, departemen, atau kebutuhan akses. Grup tersebut kemudian dapat digunakan sebagai dasar kebijakan keamanan pada sistem yang mendukung integrasi dengan AD.
Sebagai contoh, perusahaan dapat memiliki grup berikut:
IT-Network-Adminuntuk administrator jaringan.Finance-Usersuntuk staf keuangan.Application-Usersuntuk pengguna aplikasi bisnis.Remote-VPN-Usersuntuk pengguna yang diizinkan mengakses VPN.
Nama grup tersebut hanya contoh. Organisasi sebaiknya menggunakan struktur yang konsisten dengan kebijakan identitas internal.
Dengan pengelompokan yang tepat, administrator dapat mengelola keanggotaan pengguna melalui direktori tanpa harus membuat aturan terpisah untuk setiap individu pada firewall.
Namun, keanggotaan grup harus tetap dikelola dengan baik. Pengguna yang berpindah jabatan atau tidak lagi membutuhkan akses perlu ditinjau agar tidak mempertahankan hak yang berlebihan.
Mengapa Firewall Perlu Terintegrasi dengan LDAP dan Active Directory?
Integrasi direktori dapat membantu perusahaan meningkatkan konsistensi pengelolaan akses. Manfaatnya tidak hanya berkaitan dengan kemudahan administrasi, tetapi juga dengan pengawasan dan pengendalian keamanan.
1. Memusatkan Pengelolaan Identitas
Tanpa integrasi direktori, administrator mungkin perlu mengelola akun secara terpisah pada beberapa sistem. Pendekatan tersebut dapat meningkatkan beban administrasi dan memperbesar risiko ketidakkonsistenan.
Dengan memanfaatkan Active Directory, perusahaan dapat menggunakan direktori yang sudah tersedia sebagai sumber identitas untuk firewall yang kompatibel.
Ketika karyawan bergabung atau berpindah departemen, perubahan akun dan grup dapat dikelola melalui proses administrasi identitas yang telah ditetapkan.
Namun, perubahan pada Active Directory tidak selalu langsung mengubah seluruh sesi atau kebijakan firewall. Perilakunya bergantung pada mekanisme sinkronisasi, cache, sesi aktif, dan implementasi produk.
Karena itu, perusahaan tetap perlu menguji bagaimana perubahan keanggotaan grup memengaruhi akses yang sudah berjalan.
2. Mendukung Kebijakan Akses Berbasis Grup
Firewall yang mendukung pemetaan identitas dapat menggunakan grup direktori sebagai salah satu kondisi dalam kebijakan akses.
Sebagai contoh, grup administrator jaringan dapat memperoleh akses ke antarmuka manajemen melalui jalur khusus. Grup staf keuangan dapat memperoleh akses ke aplikasi keuangan, sedangkan pengguna lain tidak mendapatkan izin yang sama.
Model ini membantu mengurangi ketergantungan pada aturan berbasis alamat IP saja.
Meskipun demikian, kebijakan berbasis grup tetap perlu membatasi tujuan, layanan, dan cakupan jaringan. Menempatkan pengguna ke dalam grup tertentu tidak seharusnya otomatis memberikan akses ke seluruh infrastruktur.
3. Mempermudah Pengelolaan Akses VPN
Pada perangkat yang mendukung autentikasi VPN melalui LDAP atau Active Directory, perusahaan dapat memanfaatkan akun direktori untuk memverifikasi identitas pengguna jarak jauh.
Administrator dapat membatasi akses VPN berdasarkan grup pengguna atau kebijakan tambahan yang tersedia pada perangkat.
Sebagai contoh, kontraktor dapat diberikan akses ke satu aplikasi tertentu tanpa memperoleh akses ke seluruh jaringan internal.
Untuk menjaga keamanan, gunakan autentikasi multifaktor apabila didukung. Pastikan juga bahwa kebijakan VPN membatasi jaringan tujuan sesuai kebutuhan pengguna.
4. Mendukung Audit dan Investigasi
Integrasi direktori dapat membantu menghubungkan aktivitas jaringan dengan identitas pengguna apabila firewall menyediakan pencatatan identitas yang memadai.
Informasi tersebut berguna ketika tim keamanan perlu menelusuri siapa yang mencoba mengakses suatu layanan atau apakah aktivitas tertentu sesuai dengan hak akses yang diberikan.
Namun, identitas yang tercatat pada firewall tidak selalu cukup untuk menjelaskan seluruh aktivitas pengguna. Kombinasikan log firewall dengan log Active Directory, VPN, endpoint, dan aplikasi apabila investigasi memerlukan konteks yang lebih lengkap.
Persiapan Sebelum Menghubungkan Firewall ke Active Directory
Sebelum memulai konfigurasi, administrator perlu memastikan bahwa firewall dapat menjangkau server direktori dan memiliki informasi yang cukup untuk melakukan pencarian pengguna.
Tahap persiapan membantu mengurangi kesalahan konfigurasi serta mempermudah proses troubleshooting.
Identifikasi Server Domain Controller
Tentukan alamat IP atau nama DNS server Active Directory yang akan digunakan.
Jika perusahaan memiliki beberapa domain controller, tentukan server yang sesuai dengan desain ketersediaan dan lokasi jaringan. Penggunaan lebih dari satu server dapat membantu meningkatkan ketahanan layanan apabila perangkat mendukung konfigurasi tersebut.
Catat informasi berikut sebelum memulai:
- Nama domain Active Directory.
- Alamat IP atau nama DNS domain controller.
- Base DN untuk pencarian direktori.
- Akun layanan LDAP jika diperlukan.
- Grup pengguna yang akan dipetakan.
- Metode koneksi LDAP atau LDAPS.
- Port yang digunakan.
- Kebutuhan sertifikat dan validasi TLS.
Contoh domain pada lingkungan pengujian dapat menggunakan corp.example.com. Nama ini hanya ilustrasi dan bukan domain produksi.
Pastikan DNS dan Waktu Sistem Sesuai
Resolusi DNS yang bermasalah dapat menyebabkan firewall gagal menemukan server direktori ketika konfigurasi menggunakan nama host.
Uji apakah firewall dapat menyelesaikan nama DNS domain controller ke alamat IP yang benar.
Pastikan pula waktu pada firewall dan server direktori tersinkronisasi. Perbedaan waktu dapat menyebabkan masalah pada validasi sertifikat atau mekanisme autentikasi tertentu.
Jika lingkungan menggunakan sertifikat TLS, pastikan nama server yang diakses sesuai dengan nama pada sertifikat.
Periksa Routing dan Akses Jaringan
Firewall harus memiliki jalur jaringan menuju server direktori. Jika server berada pada segmen internal yang berbeda, periksa routing dan kebijakan yang mengatur komunikasi antarzona.
Port yang diperlukan bergantung pada metode integrasi dan fitur yang digunakan. Untuk koneksi LDAP standar, TCP port 389 umum digunakan. Untuk LDAPS, TCP port 636 umum digunakan.
Active Directory juga menggunakan port lain untuk layanan seperti Kerberos, DNS, dan fungsi domain tertentu. Namun, integrasi LDAP tidak berarti seluruh port tersebut harus dibuka untuk firewall.
Buka hanya layanan yang benar-benar diperlukan berdasarkan arsitektur dan dokumentasi produk.
| Kebutuhan | Port atau Protokol Umum | Keterangan |
|---|---|---|
| LDAP | TCP 389 | Akses LDAP; gunakan perlindungan yang sesuai untuk kredensial dan data |
| LDAPS | TCP 636 | LDAP melalui TLS |
| DNS | TCP/UDP 53 | Resolusi nama domain jika diperlukan |
| Kerberos | TCP/UDP 88 | Autentikasi Kerberos jika digunakan |
| NTP | UDP 123 | Sinkronisasi waktu jika diperlukan |
| Global Catalog | TCP 3268 | Pencarian Global Catalog pada lingkungan tertentu |
| Global Catalog melalui TLS | TCP 3269 | Global Catalog menggunakan TLS |
Tabel tersebut merupakan referensi umum untuk layanan Active Directory. Tidak semua port harus dibuka dalam setiap implementasi.
Hindari membuat aturan yang mengizinkan seluruh port dari firewall menuju semua server internal hanya untuk menyelesaikan masalah konektivitas. Identifikasi dependensi yang benar-benar dibutuhkan terlebih dahulu.
Siapkan Akun Layanan LDAP
Sebagian implementasi memerlukan akun layanan untuk membaca informasi pengguna dan grup dari direktori.
Jika akun tersebut diperlukan, gunakan akun khusus yang memiliki hak minimum untuk melakukan pencarian atribut yang dibutuhkan. Hindari menggunakan akun Domain Administrator sebagai akun pencarian LDAP rutin.
Simpan kredensial dengan aman dan batasi siapa yang dapat melihat atau mengubah konfigurasi autentikasi pada firewall.
Akun layanan juga perlu memiliki prosedur pengelolaan kata sandi yang jelas. Perubahan kredensial harus dikoordinasikan dengan konfigurasi firewall agar tidak menyebabkan gangguan autentikasi.
Memahami Base DN dan Struktur Direktori Active Directory
Salah satu bagian penting dalam konfigurasi LDAP adalah menentukan lokasi pencarian pengguna dan grup.
Active Directory menggunakan struktur direktori yang terdiri atas domain, organizational unit (OU), objek pengguna, dan objek grup. Firewall perlu mengetahui bagian direktori yang harus dicari agar dapat menemukan objek yang relevan.
Apa Itu Base DN?
Base Distinguished Name atau Base DN menentukan titik awal pencarian dalam struktur LDAP.
Misalnya, sebuah perusahaan menggunakan domain corp.example.com. Representasi DN untuk domain tersebut dapat ditulis sebagai:
DC=corp,DC=example,DC=com
Jika akun pengguna berada dalam OU bernama Employees, Base DN yang lebih spesifik dapat menggunakan struktur seperti:
OU=Employees,DC=corp,DC=example,DC=com
Contoh tersebut mengasumsikan bahwa OU Employees berada langsung di bawah domain. Struktur sebenarnya harus disesuaikan dengan direktori perusahaan.
Base DN yang terlalu sempit dapat menyebabkan firewall gagal menemukan pengguna atau grup yang berada di OU lain. Sebaliknya, pencarian pada cakupan yang terlalu luas dapat meningkatkan jumlah objek yang diproses.
Pilih cakupan yang mencakup objek yang dibutuhkan tanpa memperluas pencarian secara tidak perlu.
Tentukan Atribut Identitas Pengguna
Firewall perlu mengetahui atribut yang digunakan untuk menemukan akun pengguna.
Dalam Active Directory, atribut yang umum digunakan meliputi:
sAMAccountNameuntuk nama akun dalam format yang umum digunakan pada lingkungan Windows.userPrincipalNameuntuk nama pengguna berbentuk seperti alamat login.distinguishedNameuntuk identitas unik objek dalam struktur direktori.memberOfuntuk informasi keanggotaan grup pada objek pengguna.
Atribut yang tersedia dan cara pemakaiannya dapat berbeda menurut fitur firewall. Periksa dokumentasi perangkat sebelum menentukan atribut pencarian.
Penggunaan atribut yang tidak sesuai dapat menyebabkan pencarian gagal meskipun koneksi LDAP sebenarnya berhasil.
Langkah Konfigurasi LDAP Active Directory pada Firewall
Tahapan berikut menggambarkan alur konfigurasi umum. Nama menu dan urutan pengaturan berbeda menurut vendor serta versi perangkat.
Langkah 1: Tambahkan Server LDAP
Buka bagian autentikasi, direktori pengguna, atau pengaturan LDAP pada antarmuka administrasi firewall.
Tambahkan server direktori dengan memasukkan alamat IP atau nama DNS domain controller.
Pilih port dan metode koneksi yang sesuai. Jika menggunakan LDAPS, pastikan firewall mendukungnya dan telah memiliki rantai sertifikat tepercaya yang diperlukan.
Jangan menganggap koneksi ke port 636 otomatis aman hanya karena port tersebut digunakan untuk LDAPS. Firewall tetap perlu memvalidasi sertifikat server dan nama host sesuai kemampuan perangkat.
Langkah 2: Masukkan Base DN
Isi Base DN berdasarkan lokasi pengguna atau grup yang akan dicari.
Jika firewall memerlukan Base DN terpisah untuk pencarian grup, gunakan nilai yang sesuai dengan struktur Active Directory.
Periksa kembali ejaan setiap komponen DN. Kesalahan pada nama OU atau domain dapat membuat pencarian tidak menghasilkan objek yang diharapkan.
Jika terdapat beberapa OU, pastikan konfigurasi pencarian mencakup lokasi yang benar.
Langkah 3: Konfigurasikan Bind Account
Jika firewall membutuhkan akun untuk melakukan pencarian LDAP, masukkan identitas akun layanan dan kata sandinya sesuai format yang didukung perangkat.
Format identitas dapat berupa DN lengkap atau nama akun yang memenuhi ketentuan vendor.
Gunakan akun dengan hak baca yang memadai, bukan akun administrator domain secara default.
Setelah menyimpan konfigurasi, pastikan kredensial tidak ditampilkan secara terbuka kepada pengguna yang tidak berwenang.
Langkah 4: Pilih Atribut dan Filter Pencarian
Tentukan atribut yang digunakan untuk mencari akun serta filter LDAP jika fitur tersebut tersedia.
Sebagai contoh konseptual, pencarian akun pengguna dapat menggunakan atribut sAMAccountName. Filter yang lebih spesifik dapat membantu membatasi hasil pencarian pada objek pengguna yang sesuai.
Namun, sintaks filter harus mengikuti format LDAP yang benar dan kebutuhan direktori.
Jangan menyalin filter tanpa memahami pengaruhnya terhadap cakupan pencarian. Filter yang terlalu ketat dapat mengecualikan akun yang sah.
Langkah 5: Uji Koneksi LDAP
Gunakan fitur pengujian koneksi yang tersedia pada firewall.
Pengujian awal sebaiknya memastikan bahwa perangkat dapat menjangkau server direktori dan menggunakan kredensial pencarian jika diperlukan.
Jika hasilnya gagal, periksa DNS, routing, port, konfigurasi TLS, sertifikat, Base DN, dan akun layanan.
Sebagian perangkat memisahkan pengujian koneksi dari pengujian autentikasi pengguna. Karena itu, keberhasilan koneksi LDAP belum membuktikan bahwa seluruh proses login sudah berfungsi.
Langkah 6: Simpan dan Dokumentasikan Konfigurasi
Setelah koneksi berhasil, simpan konfigurasi sesuai prosedur perangkat.
Dokumentasikan alamat server direktori, metode koneksi, Base DN, akun layanan yang digunakan, dan pemilik konfigurasi. Jangan menyimpan kata sandi dalam dokumentasi biasa.
Catat pula perubahan yang dilakukan agar tim lain dapat melakukan pemeliharaan atau pemulihan jika terjadi gangguan.
Memetakan Grup Active Directory ke Kebijakan Firewall
Koneksi LDAP yang berhasil baru merupakan tahap awal. Agar integrasi memberikan manfaat operasional, administrator perlu menghubungkan grup direktori dengan aturan akses yang sesuai.
Pemetaan tersebut memungkinkan firewall menggunakan informasi grup sebagai salah satu dasar pemberian izin, apabila perangkat mendukungnya.
Susun Grup Berdasarkan Kebutuhan Akses
Mulailah dengan menentukan layanan dan jaringan yang boleh diakses setiap kelompok pengguna.
Sebagai contoh, administrator jaringan mungkin membutuhkan akses ke perangkat manajemen, sedangkan staf keuangan hanya membutuhkan aplikasi keuangan.
Buat struktur grup yang mencerminkan kebutuhan tersebut. Hindari membuat grup yang memberikan hak akses terlalu luas hanya demi menyederhanakan administrasi.
| Grup Active Directory | Kebutuhan Akses | Contoh Kebijakan Firewall |
|---|---|---|
| IT-Network-Admin | Mengelola perangkat jaringan | Izinkan akses manajemen dari jalur administrasi yang disetujui |
| Finance-Users | Mengakses aplikasi keuangan | Izinkan akses ke aplikasi keuangan melalui layanan yang diperlukan |
| Application-Users | Menggunakan aplikasi bisnis | Izinkan koneksi ke server aplikasi yang ditentukan |
| Remote-VPN-Users | Mengakses sumber daya dari jarak jauh | Izinkan koneksi VPN dan tujuan internal sesuai hak akses |
| External-Contractors | Mengakses sistem tertentu selama masa kerja | Batasi akses ke aplikasi atau segmen yang disetujui |
Nama grup dan aturan pada tabel merupakan contoh. Penerapan sebenarnya harus mempertimbangkan kebutuhan bisnis, sensitivitas data, serta fitur firewall.
Konfigurasikan Pemetaan Grup
Pada perangkat yang mendukung pemetaan grup LDAP, tentukan grup direktori yang akan digunakan oleh kebijakan akses.
Beberapa firewall meminta DN grup secara lengkap, sedangkan perangkat lain menyediakan pencarian grup melalui antarmuka administrasi.
Pastikan firewall dapat menemukan objek grup dan membaca atribut keanggotaan yang dibutuhkan.
Periksa pula apakah perangkat mendukung keanggotaan grup bertingkat atau nested groups. Jangan mengasumsikan bahwa pengguna yang menjadi anggota grup turunan otomatis dikenali oleh seluruh mekanisme pemetaan.
Jika grup tidak terdeteksi, periksa Base DN, filter pencarian, DN grup, atribut keanggotaan, dan dukungan produk terhadap struktur grup yang digunakan.
Terapkan Prinsip Least Privilege
Pemetaan grup harus diikuti oleh aturan akses dengan cakupan yang terbatas.
Sebagai contoh, grup administrator dapat memperoleh akses SSH ke server tertentu melalui jaringan manajemen. Hak tersebut tidak otomatis memberikan akses ke seluruh subnet internal atau seluruh port server.
Demikian pula, anggota grup keuangan hanya perlu memperoleh akses ke aplikasi yang mendukung pekerjaannya.
Prinsip ini sejalan dengan pendekatan Menerapkan Least Privilege pada Kebijakan Akses Firewall, yang membahas pembatasan sumber, tujuan, port, dan layanan berdasarkan kebutuhan.
Penggunaan grup membantu menyederhanakan administrasi, tetapi tidak menggantikan kebutuhan untuk membatasi cakupan komunikasi.
Menguji Autentikasi dan Kebijakan Berbasis Identitas
Setelah konfigurasi LDAP dan pemetaan grup selesai, lakukan pengujian menyeluruh sebelum menerapkan kebijakan pada seluruh pengguna.
Pengujian perlu mencakup autentikasi yang berhasil, autentikasi yang ditolak, pemetaan grup, dan akses terhadap layanan yang diizinkan.
Uji Login Menggunakan Akun yang Sah
Gunakan akun pengujian yang memang diizinkan untuk mengakses layanan terkait.
Jika integrasi digunakan untuk VPN, coba autentikasi melalui portal atau klien VPN sesuai konfigurasi. Jika integrasi digunakan untuk kebijakan berbasis identitas, pastikan firewall dapat mengenali pengguna melalui mekanisme yang didukung.
Periksa apakah identitas pengguna muncul pada log atau informasi sesi jika fitur tersebut tersedia.
Keberhasilan login tidak selalu membuktikan bahwa pemetaan grup dan kebijakan akses sudah benar. Kedua fungsi tersebut harus diuji secara terpisah.
Uji Akun yang Tidak Diizinkan
Gunakan akun pengujian yang tidak termasuk dalam grup yang diperbolehkan.
Pastikan pengguna tersebut tidak memperoleh akses ke layanan yang dibatasi.
Jika autentikasi berhasil tetapi akses ke aplikasi ditolak, perilaku tersebut dapat menunjukkan bahwa autentikasi dan otorisasi bekerja secara terpisah. Periksa apakah hasilnya sesuai dengan rancangan kebijakan.
Jangan menggunakan akun pengguna nyata tanpa persetujuan untuk menguji pembatasan akses. Siapkan akun pengujian yang mewakili setiap kelompok kebutuhan.
Uji Perubahan Keanggotaan Grup
Tambahkan atau keluarkan akun pengujian dari grup yang relevan, lalu amati bagaimana firewall memperbarui informasi aksesnya.
Perubahan mungkin tidak langsung terlihat apabila perangkat menyimpan cache identitas atau mempertahankan sesi aktif.
Periksa dokumentasi untuk mengetahui apakah perubahan memerlukan autentikasi ulang, pembaruan cache, atau pemutusan sesi tertentu.
Catat hasil pengujian agar administrator memahami perilaku aktual perangkat ketika keanggotaan grup berubah.
Verifikasi Log Autentikasi
Periksa log firewall dan, jika diperlukan, log domain controller.
Cari informasi mengenai keberhasilan login, kegagalan pencarian pengguna, penolakan autentikasi, serta kesalahan komunikasi ke server direktori.
Jangan langsung menyimpulkan bahwa kredensial pengguna salah jika autentikasi gagal. Masalah dapat berasal dari DNS, sertifikat, akun layanan, filter LDAP, atau kebijakan akses.
Korelasi beberapa sumber log membantu mempercepat identifikasi akar masalah.
Mengamankan Koneksi LDAP antara Firewall dan Active Directory
Integrasi identitas melibatkan informasi pengguna dan proses autentikasi. Karena itu, administrator perlu melindungi komunikasi antara firewall dan server direktori.
LDAP tanpa perlindungan transport yang sesuai dapat mengekspos informasi sensitif, bergantung pada metode autentikasi dan konfigurasi yang digunakan.
Prioritaskan LDAPS atau LDAP dengan TLS
Gunakan LDAPS atau mekanisme LDAP yang dilindungi TLS sesuai dukungan firewall dan kebijakan keamanan perusahaan.
LDAPS umumnya menggunakan TCP port 636. Pada implementasi lain, LDAP dapat menggunakan StartTLS untuk meningkatkan koneksi menjadi koneksi terenkripsi.
Pastikan metode yang dipilih didukung oleh kedua sisi dan telah dikonfigurasi dengan benar.
Enkripsi transport saja tidak cukup jika firewall menerima sertifikat yang tidak valid. Konfigurasikan validasi sertifikat dan pastikan nama server sesuai dengan identitas pada sertifikat.
Jangan menonaktifkan validasi sertifikat hanya untuk mengatasi masalah koneksi. Perbaiki rantai kepercayaan atau nama host yang tidak sesuai.
Batasi Akses Jaringan ke Domain Controller
Buat kebijakan yang hanya mengizinkan komunikasi dari firewall atau sumber yang berwenang menuju server direktori pada layanan yang diperlukan.
Jika beberapa perangkat menggunakan direktori yang sama, dokumentasikan kebutuhan masing-masing agar aturan tidak menjadi terlalu luas.
Hindari membuka akses LDAP ke seluruh jaringan internal tanpa alasan yang jelas.
Pengendalian ini membantu membatasi paparan layanan direktori dan memudahkan pemantauan komunikasi autentikasi.
Lindungi Akun Layanan
Gunakan akun khusus untuk pencarian LDAP apabila diperlukan. Berikan hak minimum yang cukup untuk membaca informasi direktori yang digunakan oleh firewall.
Simpan kredensial melalui mekanisme penyimpanan aman yang tersedia pada perangkat. Batasi akses administratif terhadap konfigurasi autentikasi.
Jika perusahaan memiliki prosedur rotasi kata sandi, pastikan perubahan dilakukan secara terkoordinasi agar layanan tidak mengalami gangguan.
Pantau pula aktivitas akun layanan untuk mengidentifikasi penggunaan yang tidak sesuai dengan fungsi normalnya.
Terapkan Hak Akses Administrator Firewall secara Ketat
Pengaturan LDAP tidak boleh menjadi alasan untuk memberikan akses administratif firewall kepada seluruh pengguna direktori.
Pisahkan hak administrasi perangkat dari hak akses pengguna biasa. Jika firewall mendukung integrasi direktori untuk login administrator, gunakan grup khusus dengan persetujuan yang sesuai.
Pertimbangkan autentikasi multifaktor untuk akun administratif apabila tersedia.
Batasi akses ke antarmuka manajemen berdasarkan jaringan sumber, VPN, atau jalur administrasi khusus. Langkah ini membantu mengurangi risiko ketika kredensial pengguna bocor.
Troubleshooting Integrasi LDAP Active Directory Firewall
Masalah integrasi dapat muncul meskipun parameter koneksi terlihat benar. Proses troubleshooting sebaiknya dilakukan secara berurutan agar administrator tidak mengubah banyak konfigurasi tanpa mengetahui penyebabnya.
Firewall Tidak Dapat Terhubung ke Server LDAP
Periksa alamat server, DNS, routing, dan aturan firewall yang mengizinkan koneksi menuju domain controller.
Pastikan port yang digunakan sesuai dengan metode koneksi. LDAP standar umumnya menggunakan TCP 389, sedangkan LDAPS umumnya menggunakan TCP 636.
Jika koneksi melewati beberapa perangkat jaringan, periksa kebijakan pada setiap jalur yang terlibat.
Gunakan alat diagnosis yang tersedia pada firewall untuk memverifikasi konektivitas. Jika diperlukan, administrator dapat memeriksa log koneksi pada perangkat jaringan dan server direktori.
Jangan membuka seluruh port jaringan sebagai solusi awal. Identifikasi layanan yang benar-benar dibutuhkan.
Kredensial Bind Account Ditolak
Jika firewall menggunakan akun layanan untuk mencari informasi direktori, pastikan nama akun dan kata sandinya benar.
Periksa apakah akun terkunci, dinonaktifkan, atau terkena kebijakan autentikasi tertentu.
Pastikan pula format nama akun sesuai dengan kebutuhan perangkat. Sebagian produk meminta DN lengkap, sedangkan produk lain menerima format yang berbeda.
Jika kredensial baru saja diubah, verifikasi apakah konfigurasi firewall sudah diperbarui.
Hindari menguji dengan akun administrator domain karena langkah tersebut dapat menyamarkan masalah hak akses dan meningkatkan risiko keamanan.
Pengguna Tidak Ditemukan
Jika koneksi berhasil tetapi firewall tidak dapat menemukan pengguna, periksa Base DN dan atribut pencarian.
Pastikan akun berada dalam cakupan pencarian yang dikonfigurasi. Periksa pula apakah filter LDAP mengecualikan akun tersebut secara tidak sengaja.
Jika firewall menggunakan sAMAccountName atau userPrincipalName, pastikan atribut tersebut sesuai dengan format identitas yang digunakan ketika pengguna login.
Uji pencarian terhadap akun yang diketahui valid untuk membedakan masalah direktori dari masalah autentikasi.
Grup Active Directory Tidak Terbaca
Masalah pemetaan grup dapat terjadi ketika DN grup salah, atribut keanggotaan tidak sesuai, atau perangkat tidak mendukung struktur grup yang digunakan.
Periksa apakah firewall dapat membaca objek grup melalui koneksi LDAP.
Jika perusahaan menggunakan nested groups, pastikan fitur yang digunakan mendukung keanggotaan bertingkat.
Tinjau pula Base DN dan filter pencarian grup. Jangan langsung memperluas hak akses seluruh grup untuk mengatasi kegagalan pemetaan.
Autentikasi Gagal setelah Mengaktifkan LDAPS
Koneksi LDAPS dapat gagal ketika firewall tidak mempercayai sertifikat server, sertifikat telah kedaluwarsa, atau nama host tidak sesuai.
Periksa masa berlaku sertifikat, rantai sertifikat, dan kesesuaian nama server.
Pastikan firewall memiliki sertifikat otoritas sertifikat yang diperlukan serta dapat menjangkau domain controller melalui jalur jaringan yang benar.
Jika masalah muncul setelah pembaruan sertifikat, periksa apakah konfigurasi firewall masih menggunakan nama host dan rantai kepercayaan yang sesuai.
Hindari menonaktifkan validasi TLS sebagai solusi permanen.
Autentikasi Berhasil tetapi Akses Tetap Ditolak
Kondisi ini dapat terjadi karena firewall berhasil memverifikasi identitas, tetapi aturan akses tidak memberikan izin kepada pengguna tersebut.
Periksa pemetaan grup, urutan kebijakan, zona sumber dan tujuan, serta layanan yang diminta.
Pastikan identitas pengguna dikenali melalui mekanisme yang digunakan perangkat. Pada beberapa implementasi, autentikasi login tidak otomatis membuat firewall dapat mengidentifikasi seluruh sesi jaringan pengguna.
Jika perangkat menggunakan cache identitas, periksa apakah informasi grup yang digunakan masih sesuai dengan kondisi terbaru.
Contoh Tabel Troubleshooting
| Gejala | Kemungkinan Penyebab | Langkah Pemeriksaan |
|---|---|---|
| Server LDAP tidak terjangkau | Routing, DNS, atau port terblokir | Periksa resolusi nama, jalur jaringan, dan konektivitas |
| Bind gagal | Kredensial salah atau akun bermasalah | Verifikasi akun layanan dan format identitas |
| Pengguna tidak ditemukan | Base DN atau atribut pencarian salah | Periksa struktur direktori dan filter LDAP |
| Grup tidak terbaca | DN grup salah atau nested groups tidak didukung | Validasi objek grup dan kemampuan perangkat |
| LDAPS gagal | Sertifikat tidak valid atau nama host tidak sesuai | Periksa TLS, rantai sertifikat, dan waktu sistem |
| Login berhasil tetapi akses ditolak | Pemetaan grup atau aturan firewall tidak sesuai | Tinjau identitas, layanan, tujuan, dan urutan kebijakan |
| Perubahan grup tidak langsung berlaku | Cache atau sesi aktif | Periksa mekanisme pembaruan identitas dan sesi |
| Autentikasi melambat | DNS, latensi, atau respons server direktori | Periksa konektivitas, waktu respons, dan log |
Tabel ini dapat digunakan sebagai panduan awal. Penyebab pastinya perlu ditentukan melalui log, pengujian, dan dokumentasi perangkat yang digunakan.
Hubungan Integrasi LDAP dengan Keamanan DMZ
Integrasi LDAP dan Active Directory juga perlu dipertimbangkan dalam desain DMZ. Server yang terpapar internet tidak seharusnya memperoleh akses luas ke layanan identitas internal.
Jika aplikasi pada DMZ membutuhkan autentikasi direktori, tentukan metode integrasi yang paling sesuai dan batasi komunikasi hanya pada komponen yang memerlukannya.
Dalam beberapa arsitektur, reverse proxy atau layanan identitas perantara dapat membantu mengurangi kebutuhan koneksi langsung dari server publik menuju domain controller.
Jika koneksi langsung memang diperlukan, batasi sumber, tujuan, port, dan hak baca sesuai kebutuhan. Lindungi komunikasi dengan TLS serta pantau aktivitas yang terjadi.
Hindari menempatkan domain controller secara langsung pada segmen yang terbuka ke internet. Domain controller menyimpan informasi identitas penting sehingga memerlukan perlindungan dan segmentasi yang memadai.
Untuk memahami pembatasan komunikasi antarzona, baca juga artikel Konfigurasi Policy Firewall untuk Akses Server dari DMZ.
Artikel tersebut dapat menjadi referensi tambahan untuk merancang aturan akses dari server publik menuju sistem internal, termasuk pembatasan komunikasi berdasarkan kebutuhan layanan.
Praktik Terbaik Mengelola LDAP dan Active Directory pada Firewall
Integrasi yang baik memerlukan pemeliharaan berkelanjutan. Perubahan struktur organisasi, pergantian personel, dan penambahan aplikasi dapat memengaruhi kebutuhan akses pengguna.
Terapkan beberapa praktik berikut untuk menjaga konsistensi konfigurasi.
Gunakan akun layanan dengan hak minimum. Berikan hanya hak baca atau izin lain yang benar-benar diperlukan oleh mekanisme integrasi.
Utamakan koneksi terenkripsi. Gunakan LDAPS atau LDAP dengan TLS sesuai dukungan perangkat. Validasi sertifikat server dan hindari koneksi yang tidak terlindungi untuk pertukaran kredensial.
Buat grup berdasarkan fungsi pekerjaan. Struktur grup yang jelas membantu administrator mengelola akses tanpa memberikan hak berlebihan.
Batasi cakupan kebijakan. Gunakan grup sebagai salah satu dasar kontrol, tetapi tetap batasi sumber, tujuan, layanan, dan port.
Pantau perubahan identitas. Tinjau keanggotaan grup, akun yang dinonaktifkan, serta perubahan hak akses yang memengaruhi kebijakan firewall.
Dokumentasikan konfigurasi. Catat server direktori, Base DN, metode koneksi, grup yang digunakan, dan pemilik layanan. Simpan kredensial melalui mekanisme aman.
Siapkan prosedur ketika LDAP tidak tersedia. Tentukan bagaimana akses akan dikelola jika domain controller mengalami gangguan. Hindari membuat kebijakan darurat yang memberikan akses terlalu luas.
Uji perubahan sebelum penerapan. Periksa autentikasi, pemetaan grup, dan akses layanan setelah perubahan konfigurasi atau pembaruan sertifikat.
Praktik tersebut membantu mengurangi gangguan sekaligus menjaga agar integrasi tetap sesuai dengan kebutuhan keamanan perusahaan.
Kesimpulan
Konfigurasi LDAP Active Directory Firewall membantu perusahaan menghubungkan pengelolaan identitas pengguna dengan kebijakan keamanan jaringan. Integrasi ini dapat mendukung autentikasi terpusat, pemetaan grup, pengelolaan akses VPN, dan penerapan kebijakan berdasarkan identitas apabila perangkat menyediakan fitur yang sesuai.
Implementasi dimulai dengan memastikan konektivitas ke server direktori, menentukan Base DN, menyiapkan akun layanan, dan memilih metode koneksi yang aman. Setelah itu, administrator memetakan grup pengguna, menguji autentikasi, dan memastikan setiap kelompok hanya memperoleh akses yang diperlukan.
Pengamanan komunikasi melalui TLS, pembatasan port, perlindungan akun layanan, serta pemantauan log merupakan bagian penting dari proses tersebut. Administrator juga perlu memahami perbedaan antara keberhasilan autentikasi dan pemberian izin akses karena keduanya merupakan proses yang berbeda.
Ketika terjadi gangguan, pemeriksaan DNS, routing, sertifikat, atribut pencarian, pemetaan grup, dan aturan firewall dapat membantu menemukan penyebabnya secara sistematis.
Pada akhirnya, integrasi direktori yang efektif bukan hanya tentang menghubungkan firewall dengan Active Directory. Tujuan utamanya adalah membangun pengelolaan identitas dan akses yang konsisten, aman, serta mudah dievaluasi seiring berkembangnya kebutuhan perusahaan.