
Mengatur QoS dan Prioritas Trafik pada Firewall Bisnis
Mengapa QoS Firewall Bisnis Penting untuk Perusahaan?
Kinerja jaringan yang stabil menjadi kebutuhan penting bagi perusahaan yang mengandalkan aplikasi digital dalam kegiatan operasional. Rapat melalui video conference, komunikasi VoIP, aplikasi ERP, sistem keuangan, layanan cloud, dan akses server membutuhkan koneksi yang memadai. Ketika terlalu banyak perangkat menggunakan jaringan secara bersamaan, perusahaan dapat mengalami koneksi lambat, suara terputus, video tersendat, atau keterlambatan akses aplikasi.
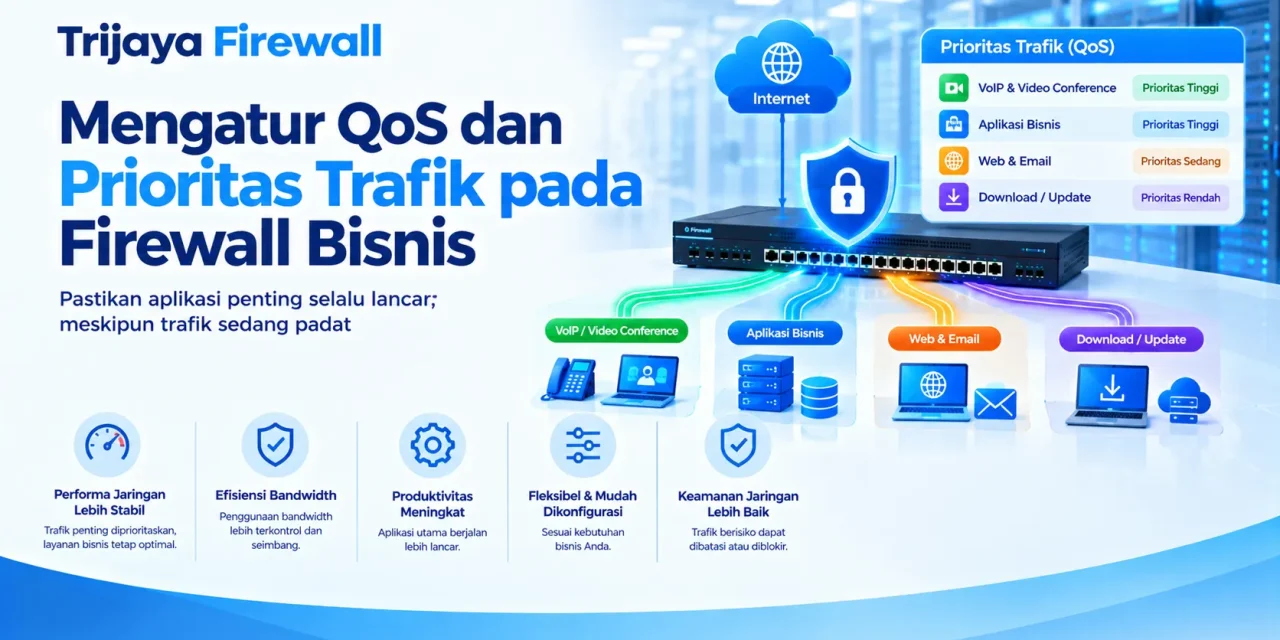
QoS Firewall Bisnis membantu perusahaan mengatur penggunaan bandwidth dan menentukan prioritas trafik berdasarkan kebutuhan operasional. Dengan kebijakan yang tepat, administrator dapat memberikan prioritas lebih tinggi kepada layanan yang sensitif terhadap keterlambatan, seperti panggilan VoIP dan konferensi video. Sementara itu, aktivitas yang tidak membutuhkan respons cepat dapat menggunakan kapasitas jaringan yang tersedia tanpa mengganggu layanan utama.
Quality of Service atau QoS merupakan mekanisme untuk mengelola kualitas lalu lintas jaringan. Mekanisme ini dapat mencakup klasifikasi trafik, penentuan prioritas, pembatasan bandwidth, serta pengaturan antrean paket. Implementasinya bergantung pada fitur perangkat jaringan, termasuk firewall, router, dan perangkat pengelola bandwidth.
Perusahaan tidak cukup hanya membeli koneksi internet berkapasitas besar. Pengelolaan trafik juga perlu mempertimbangkan jumlah pengguna, jenis aplikasi, pola penggunaan, serta kapasitas jaringan internal. Tanpa pengaturan yang sesuai, satu aktivitas dengan konsumsi bandwidth tinggi dapat memengaruhi pengalaman pengguna lain.
Melalui konfigurasi QoS yang terencana, perusahaan dapat menggunakan bandwidth secara lebih efisien, menjaga kualitas aplikasi penting, dan memperoleh gambaran yang lebih jelas mengenai kebutuhan jaringan.
Memahami QoS Firewall Bisnis dan Cara Kerjanya
QoS adalah singkatan dari Quality of Service, yaitu pendekatan untuk mengelola karakteristik lalu lintas jaringan agar aplikasi memperoleh kualitas koneksi yang sesuai dengan kebutuhannya.
Dalam lingkungan bisnis, setiap aplikasi memiliki karakteristik trafik yang berbeda. Transfer file berukuran besar membutuhkan kapasitas bandwidth yang memadai, tetapi umumnya masih dapat berjalan meskipun mengalami sedikit keterlambatan. Sebaliknya, panggilan suara dan video conference membutuhkan latensi rendah serta variasi keterlambatan paket yang terkendali.
Firewall dapat membantu mengelola trafik melalui fitur klasifikasi, pembatasan bandwidth, prioritas antrean, dan kebijakan berdasarkan aplikasi atau layanan. Namun, kemampuan tersebut tidak selalu tersedia dalam bentuk yang sama pada setiap perangkat.
Perbedaan QoS, Bandwidth, Latensi, dan Jitter
Sebelum membuat kebijakan QoS, administrator perlu memahami beberapa parameter yang memengaruhi kualitas koneksi.
| Parameter | Pengertian | Dampak pada bisnis |
|---|---|---|
| Bandwidth | Kapasitas maksimum untuk mengirimkan data dalam periode tertentu | Menentukan jumlah trafik yang dapat ditangani jaringan |
| Throughput | Kecepatan data aktual yang berhasil dikirimkan | Menunjukkan performa transfer data yang benar-benar diterima |
| Latensi | Waktu yang dibutuhkan paket untuk mencapai tujuan | Latensi tinggi dapat membuat percakapan dan aplikasi terasa lambat |
| Jitter | Variasi latensi antar-paket | Jitter tinggi dapat mengganggu kualitas suara dan video |
| Packet loss | Persentase paket yang hilang selama transmisi | Dapat menyebabkan suara terputus, video terganggu, atau pengiriman ulang data |
| Prioritas trafik | Tingkat kepentingan trafik dibandingkan trafik lain | Membantu layanan penting memperoleh penanganan yang sesuai |
QoS tidak otomatis meningkatkan kapasitas internet. Mekanisme ini membantu mengatur bagaimana kapasitas yang tersedia digunakan ketika terjadi persaingan antart trafik.
Sebagai contoh, perusahaan mempunyai koneksi internet 200 Mbps. Pada jam sibuk, beberapa karyawan melakukan video conference, tim desain mengunggah file besar, dan perangkat lain mengunduh pembaruan perangkat lunak.
Jika seluruh trafik diperlakukan sama, transfer file besar dapat menggunakan sebagian besar kapasitas koneksi. Pengaturan QoS dapat membantu memberikan prioritas kepada aplikasi komunikasi dan membatasi penggunaan bandwidth untuk aktivitas tertentu.
Hasil akhirnya tetap dipengaruhi kapasitas koneksi, kondisi jaringan penyedia layanan, kemampuan firewall, dan karakteristik aplikasi. Karena itu, administrator perlu mengukur performa sebelum dan sesudah menerapkan kebijakan.
Mengidentifikasi Kebutuhan Trafik Sebelum Mengatur QoS
Konfigurasi QoS yang efektif harus berangkat dari kebutuhan bisnis, bukan sekadar menetapkan prioritas tinggi pada aplikasi tertentu.
Setiap perusahaan memiliki pola penggunaan jaringan yang berbeda. Kantor yang sering mengadakan rapat daring memiliki kebutuhan yang berbeda dari perusahaan yang banyak menggunakan aplikasi berbasis cloud, sistem transaksi, atau transfer data antarcabang.
Langkah awal adalah mengidentifikasi aplikasi yang digunakan, jumlah pengguna, lokasi server, jam operasional, serta aktivitas yang menghasilkan trafik tinggi.
Mengelompokkan Aplikasi Berdasarkan Kebutuhan Bisnis
Administrator dapat membagi aplikasi ke dalam beberapa kelompok berdasarkan tingkat kepentingannya.
| Kelompok trafik | Contoh aplikasi atau aktivitas | Kebutuhan utama | Pendekatan QoS |
|---|---|---|---|
| Komunikasi real-time | VoIP dan panggilan suara | Latensi dan jitter rendah | Prioritas tinggi dengan kapasitas yang memadai |
| Kolaborasi real-time | Video conference dan rapat daring | Bandwidth stabil, latensi terkendali | Prioritas tinggi atau menengah-tinggi sesuai kebutuhan |
| Aplikasi operasional | ERP, CRM, aplikasi transaksi | Respons stabil dan akses konsisten | Prioritas sesuai dampak operasional |
| Akses layanan penting | Sistem keuangan dan aplikasi internal | Ketersediaan dan performa yang terjaga | Kebijakan sesuai kebutuhan aplikasi |
| Aplikasi cloud | Penyimpanan cloud dan aplikasi SaaS | Kapasitas memadai dan koneksi stabil | Prioritas berdasarkan fungsi dan urgensi |
| Transfer data | Backup, sinkronisasi, dan transfer file besar | Throughput memadai | Dapat dijadwalkan atau dibatasi |
| Pembaruan perangkat | Update sistem operasi dan aplikasi | Kapasitas tersedia pada waktu tertentu | Batas bandwidth atau penjadwalan |
| Akses umum | Browsing dan aktivitas internet biasa | Koneksi yang memadai | Prioritas standar sesuai kebijakan |
Tabel tersebut merupakan contoh pengelompokan awal. Perusahaan tetap perlu menyesuaikan klasifikasi dengan proses bisnis, tingkat urgensi, dan kebutuhan pengguna.
Tidak semua trafik video conference harus selalu memperoleh prioritas tertinggi. Jika perusahaan memiliki beberapa layanan penting yang berjalan bersamaan, administrator perlu menetapkan urutan prioritas berdasarkan dampak gangguan terhadap operasional.
Mengidentifikasi Aplikasi yang Paling Sensitif terhadap Gangguan
Aplikasi real-time umumnya lebih sensitif terhadap latensi, jitter, dan packet loss daripada aktivitas transfer data biasa.
Misalnya, pengguna yang mengunduh file dapat menunggu beberapa saat lebih lama tanpa mengganggu proses bisnis secara signifikan. Namun, keterlambatan suara saat rapat dengan pelanggan dapat mengganggu komunikasi dan mengurangi produktivitas.
Administrator sebaiknya mengumpulkan informasi berikut:
- Aplikasi yang paling sering digunakan oleh karyawan.
- Jumlah pengguna aktif pada jam sibuk.
- Kebutuhan bandwidth setiap layanan.
- Protokol dan port yang digunakan aplikasi.
- Alamat IP server atau layanan tujuan jika relevan.
- Lokasi pengguna dan server.
- Pola penggunaan pada jam kerja dan di luar jam kerja.
- Dampak operasional ketika aplikasi mengalami gangguan.
Data tersebut membantu administrator menentukan trafik yang perlu diprioritaskan dan aktivitas yang dapat dibatasi.
Memetakan Jalur Trafik Jaringan
Klasifikasi aplikasi saja belum cukup. Administrator juga perlu memahami jalur yang dilalui trafik.
Sebagai contoh, koneksi video conference dari komputer karyawan mungkin melewati switch lokal, firewall, router, dan koneksi internet sebelum mencapai layanan tujuan. Jika jaringan perusahaan menggunakan beberapa jalur WAN, trafik juga dapat melewati koneksi yang berbeda.
QoS pada firewall hanya dapat mengendalikan bagian trafik yang melewati perangkat tersebut dan sesuai dengan kemampuan fiturnya. Jika gangguan terjadi pada jaringan internal, perangkat Wi-Fi, atau jaringan penyedia layanan, pengaturan QoS di firewall saja mungkin tidak menyelesaikan masalah.
Pemetaan jalur membantu menentukan lokasi yang tepat untuk menerapkan kebijakan. Pengelolaan trafik dapat memerlukan konfigurasi pada firewall, switch, router, access point, atau perangkat lain yang mendukung QoS.
Cara Mengklasifikasikan Trafik untuk QoS Firewall Bisnis
Klasifikasi trafik merupakan proses mengidentifikasi paket atau aliran data berdasarkan karakteristik tertentu. Hasil klasifikasi digunakan untuk menentukan perlakuan terhadap setiap kelompok trafik.
Firewall dapat menggunakan beberapa metode klasifikasi, tergantung pada model, lisensi, sistem operasi, dan fitur yang tersedia.
Klasifikasi Berdasarkan Alamat IP dan Subnet
Metode ini mengelompokkan trafik berdasarkan alamat IP sumber atau tujuan.
Sebagai contoh, administrator dapat mengidentifikasi server ERP internal, server aplikasi, perangkat komunikasi, atau subnet yang digunakan departemen tertentu. Trafik menuju layanan tersebut kemudian dapat dimasukkan ke dalam kebijakan QoS yang sesuai.
Metode berbasis IP cukup mudah diterapkan ketika alamat layanan relatif tetap. Namun, pendekatan ini dapat menjadi kurang praktis jika aplikasi menggunakan banyak alamat IP dinamis, layanan cloud, atau jaringan pengiriman konten.
Administrator perlu menjaga agar daftar alamat tetap akurat. Aturan yang menggunakan objek jaringan atau grup alamat juga dapat membantu menyederhanakan pengelolaan konfigurasi.
Klasifikasi Berdasarkan Port dan Protokol
Firewall dapat mengidentifikasi trafik berdasarkan protokol transport dan nomor port, seperti TCP atau UDP.
Metode ini berguna ketika aplikasi menggunakan port yang telah diketahui dan konsisten. Namun, nomor port tidak selalu cukup untuk mengidentifikasi aplikasi secara akurat.
Beberapa layanan menggunakan port yang sama untuk kebutuhan berbeda. Sebagian aplikasi juga dapat menggunakan port dinamis atau mengubah mekanisme komunikasinya.
Karena itu, administrator sebaiknya tidak mengandalkan port semata jika platform firewall menyediakan metode identifikasi aplikasi yang lebih tepat.
Klasifikasi Berdasarkan Aplikasi
Beberapa firewall menyediakan fitur identifikasi aplikasi untuk membedakan trafik berdasarkan aplikasi atau layanan yang digunakan.
Kemampuan ini dapat membantu administrator membuat kebijakan untuk aplikasi bisnis, layanan komunikasi, media streaming, atau transfer data tertentu tanpa hanya bergantung pada alamat IP dan port.
Akan tetapi, identifikasi aplikasi bergantung pada kemampuan perangkat, pembaruan definisi aplikasi, konfigurasi inspeksi, serta kemungkinan penggunaan enkripsi. Tidak semua platform menyediakan kedalaman identifikasi yang sama.
Administrator perlu memeriksa dokumentasi resmi perangkat sebelum menggunakan fitur ini sebagai dasar kebijakan.
Klasifikasi Berdasarkan Pengguna atau Grup
Pada lingkungan yang mendukung integrasi identitas, kebijakan dapat dikaitkan dengan pengguna atau grup tertentu.
Contohnya, perusahaan dapat menerapkan kebijakan berbeda bagi tim keuangan, tim operasional, tim pengembangan, dan pengguna tamu. Pendekatan ini membantu menghubungkan kontrol jaringan dengan struktur organisasi.
Namun, prioritas berdasarkan pengguna harus tetap mempertimbangkan kebutuhan aplikasi. Memberikan prioritas tinggi kepada seluruh trafik dari satu departemen belum tentu efisien jika departemen tersebut juga melakukan aktivitas yang tidak mendesak.
Klasifikasi identitas sebaiknya digunakan bersama aturan aplikasi, layanan, atau tujuan trafik jika perangkat mendukung kombinasi tersebut.
Menggunakan DSCP dan Penandaan Trafik
Differentiated Services Code Point atau DSCP merupakan mekanisme penandaan pada header IP yang dapat membantu perangkat jaringan membedakan kelas layanan.
Dalam jaringan yang mendukungnya, trafik dapat diberi penanda tertentu agar perangkat berikutnya memprosesnya sesuai kebijakan QoS.
Meski demikian, penandaan DSCP tidak otomatis menjamin prioritas end-to-end. Setiap perangkat yang dilalui trafik perlu memiliki kebijakan yang sesuai. Sebagian perangkat juga dapat mengubah atau menghapus penanda tersebut.
Administrator harus memastikan bahwa nilai DSCP yang digunakan sesuai dengan desain jaringan dan kebijakan organisasi. Hindari mempercayai penandaan dari sumber yang tidak tepercaya tanpa pemeriksaan yang memadai.
Menentukan Prioritas Trafik pada Firewall
Setelah klasifikasi selesai, langkah berikutnya adalah menentukan tingkat prioritas setiap kelompok trafik.
Tujuannya bukan memberikan prioritas tertinggi kepada sebanyak mungkin aplikasi. Tujuan utamanya adalah menjaga layanan yang paling penting ketika kapasitas jaringan mulai terbatas.
Menentukan Urutan Prioritas
Perusahaan dapat menggunakan beberapa tingkat prioritas sebagai titik awal.
| Tingkat prioritas | Contoh trafik | Pertimbangan |
|---|---|---|
| Sangat tinggi | Trafik suara real-time yang kritis | Membutuhkan respons cepat dan dapat terganggu oleh antrean panjang |
| Tinggi | Video conference dan aplikasi kolaborasi penting | Membutuhkan kapasitas stabil selama sesi berlangsung |
| Menengah | ERP, CRM, aplikasi transaksi, dan layanan operasional | Harus mendapatkan performa konsisten sesuai kebutuhan bisnis |
| Standar | Browsing dan aktivitas kerja umum | Menggunakan kapasitas yang tersedia berdasarkan kebijakan |
| Rendah | Backup nonmendesak, update besar, dan transfer file terjadwal | Dapat dibatasi atau dijalankan ketika jaringan lebih longgar |
Tabel tersebut tidak menjadi standar universal. Sebuah aplikasi transaksi, misalnya, dapat lebih kritis bagi perusahaan tertentu daripada video conference. Urutan prioritas harus berdasarkan kebutuhan bisnis dan hasil pengukuran.
Hindari Memberikan Prioritas Tertinggi pada Semua Trafik
Salah satu kesalahan konfigurasi yang sering terjadi adalah menetapkan prioritas tinggi pada terlalu banyak kategori.
Jika sebagian besar trafik memperoleh perlakuan yang sama, mekanisme prioritas kehilangan manfaatnya saat terjadi kemacetan. Administrator juga akan kesulitan mengetahui layanan mana yang benar-benar harus didahulukan.
Gunakan prioritas tinggi secara selektif. Pastikan trafik yang memperoleh perlakuan khusus benar-benar sesuai dengan kebutuhan layanan yang ditentukan.
Jika platform menyediakan mekanisme antrean prioritas ketat, gunakan secara hati-hati. Trafik prioritas tinggi yang terlalu dominan dapat mengurangi kapasitas bagi kelas trafik lain.
Menggabungkan QoS dengan Kebijakan Akses Firewall
QoS mengatur perlakuan terhadap trafik, sedangkan kebijakan akses menentukan apakah komunikasi diperbolehkan atau ditolak. Keduanya memiliki fungsi berbeda, tetapi perlu dirancang secara konsisten.
Sebagai contoh, perusahaan dapat mengizinkan akses aplikasi konferensi video melalui aturan firewall yang sesuai, lalu mengatur prioritas trafik aplikasi tersebut melalui fitur QoS jika tersedia.
Namun, trafik yang memperoleh prioritas tinggi tetap harus melewati kontrol keamanan. QoS tidak boleh digunakan sebagai alasan untuk membuka port secara luas atau mengizinkan komunikasi yang sebenarnya tidak diperlukan.
Untuk memahami pengaturan akses yang lebih ketat, baca artikel Menerapkan Least Privilege pada Kebijakan Akses Firewall. Prinsip least privilege membantu membatasi komunikasi berdasarkan sumber, tujuan, port, dan layanan yang benar-benar dibutuhkan.
Mengatur Bandwidth untuk Aplikasi Bisnis
Pengaturan bandwidth membantu perusahaan mengendalikan konsumsi kapasitas oleh kelompok pengguna atau aplikasi tertentu.
Kebijakan ini dapat digunakan untuk mencegah satu aktivitas menghabiskan bandwidth secara berlebihan. Namun, administrator perlu membedakan batas maksimum, jaminan kapasitas, dan prioritas antrean karena ketiganya memiliki fungsi yang berbeda.
Memahami Batas Maksimum dan Jaminan Bandwidth
Batas maksimum bandwidth menentukan kapasitas tertinggi yang dapat digunakan oleh trafik tertentu. Jika sebuah kelompok diberi batas 20 Mbps, trafik kelompok tersebut tidak boleh menggunakan kapasitas melebihi batas yang ditetapkan sesuai mekanisme perangkat.
Jaminan bandwidth, jika didukung perangkat, menentukan kapasitas yang diupayakan tersedia bagi kelas trafik tertentu ketika terjadi persaingan. Implementasinya berbeda-beda pada setiap platform.
Prioritas antrean mengatur urutan penanganan paket saat perangkat mengalami kemacetan. Prioritas tidak selalu berarti kapasitas bandwidth tetap tersedia untuk aplikasi tersebut.
Perbedaan ini penting. Aplikasi yang memperoleh prioritas tinggi masih dapat mengalami gangguan jika kapasitas koneksi terlalu kecil atau kemacetan terjadi di luar perangkat yang dikendalikan.
Contoh Pembagian Bandwidth untuk Kantor
Misalkan perusahaan menggunakan koneksi internet 200 Mbps. Pada jam sibuk, beberapa kelompok aktivitas berbagi koneksi yang sama.
Contoh rancangan awal berikut hanya ilustrasi. Angka aktual harus disesuaikan dengan hasil pengukuran, kebutuhan aplikasi, dan kemampuan perangkat.
| Kelompok trafik | Contoh alokasi atau batas awal | Tujuan |
|---|---|---|
| Komunikasi real-time | Prioritas tinggi; kapasitas disesuaikan jumlah sesi | Menjaga kualitas panggilan suara dan konferensi video |
| Aplikasi bisnis kritis | Kapasitas minimum jika didukung atau prioritas menengah-tinggi | Menjaga respons aplikasi operasional |
| Akses kerja umum | Penggunaan berbagi dengan batas yang sesuai | Mendukung browsing dan aplikasi produktivitas |
| Transfer file besar | Batas maksimum sesuai kebutuhan | Mencegah transfer besar mendominasi koneksi |
| Backup dan pembaruan | Batas lebih rendah pada jam kerja | Mengurangi dampak terhadap layanan interaktif |
Pembagian tersebut tidak harus menjadi persentase tetap yang jumlahnya selalu 100%. Sebagian platform menggunakan batas maksimum per kelas, sedangkan platform lain mendukung jaminan bandwidth atau mekanisme berbagi kapasitas.
Jika seluruh kelas diberi batas maksimum yang terlalu tinggi, total konsumsi tetap dapat memenuhi atau melampaui kapasitas koneksi. Karena itu, administrator perlu menguji perilaku perangkat saat seluruh kelas aktif bersamaan.
Menghitung Kebutuhan Bandwidth Video Conference
Kebutuhan bandwidth video conference bergantung pada aplikasi, resolusi, jumlah peserta, konfigurasi audio-video, dan kondisi jaringan.
Sebagai ilustrasi, jika satu sesi menggunakan sekitar 2 Mbps untuk trafik masuk dan 2 Mbps untuk trafik keluar, sepuluh pengguna dapat membutuhkan sekitar 20 Mbps untuk setiap arah secara agregat pada kondisi tersebut. Angka ini hanya contoh perhitungan, bukan patokan universal untuk semua layanan konferensi video.
Administrator sebaiknya menggunakan panduan kebutuhan bandwidth dari penyedia aplikasi yang digunakan perusahaan. Pengukuran aktual juga penting karena kebutuhan dapat berubah ketika pengguna mengaktifkan video beresolusi tinggi, berbagi layar, atau bergabung dalam rapat besar.
Sediakan kapasitas tambahan untuk variasi trafik dan aktivitas lain. Jangan merancang batas bandwidth dengan menganggap seluruh pengguna akan selalu memakai kapasitas rata-rata.
Membatasi Trafik yang Tidak Mendesak
Aktivitas seperti backup, sinkronisasi file besar, dan pembaruan perangkat lunak dapat menghabiskan bandwidth jika berjalan bersamaan pada jam kerja.
Perusahaan dapat mengatur batas maksimum untuk aktivitas tersebut atau menjadwalkannya di luar jam sibuk. Jika perangkat mendukung pengaturan jadwal, administrator dapat mengubah kebijakan berdasarkan waktu operasional.
Namun, pembatasan harus mempertimbangkan kebutuhan aktual. Backup yang melindungi sistem penting tidak boleh ditunda tanpa penilaian risiko. Demikian pula, pembaruan keamanan yang mendesak mungkin memerlukan perlakuan berbeda dari pembaruan rutin.
Pendekatan yang tepat adalah membedakan aktivitas berdasarkan urgensi, bukan menganggap semua transfer data besar sebagai trafik yang tidak penting.
Mengatur QoS untuk VoIP dan Video Conference
Komunikasi real-time merupakan salah satu penggunaan QoS yang paling umum pada jaringan perusahaan. Kedua jenis aplikasi tersebut membutuhkan koneksi yang stabil, tetapi karakteristik trafiknya tidak sepenuhnya sama.
VoIP sangat sensitif terhadap keterlambatan, jitter, dan kehilangan paket. Video conference membutuhkan karakteristik yang sama sekaligus kapasitas bandwidth yang dapat berubah sesuai kualitas video dan aktivitas berbagi layar.
Prioritas Trafik VoIP
Untuk mengelola trafik VoIP, administrator perlu mengetahui arsitektur sistem telepon yang digunakan, termasuk server komunikasi, perangkat telepon IP, gateway, dan layanan cloud jika ada.
Langkah yang dapat dilakukan meliputi:
- Mengidentifikasi alamat IP atau kelompok perangkat telepon yang digunakan.
- Memastikan protokol dan port sesuai dengan dokumentasi sistem VoIP.
- Mengklasifikasikan trafik suara secara akurat.
- Menerapkan prioritas antrean jika didukung perangkat.
- Memeriksa apakah perangkat jaringan lain juga menerapkan kebijakan QoS yang sesuai.
- Mengukur latensi, jitter, dan packet loss selama panggilan.
- Menguji kualitas komunikasi saat jaringan mengalami beban tinggi.
Jangan menganggap seluruh trafik dari perangkat telepon harus mendapat prioritas tertinggi. Perangkat yang sama dapat menghasilkan trafik administrasi atau layanan lain. Gunakan klasifikasi yang sesuai dengan kemampuan perangkat dan kebutuhan keamanan.
Administrator juga perlu memeriksa apakah masalah suara terjadi pada jaringan lokal, jalur internet, sistem VoIP, atau penyedia layanan. QoS di firewall tidak dapat memperbaiki gangguan pada seluruh kemungkinan sumber masalah.
Prioritas Trafik Video Conference
Video conference dapat menghasilkan trafik yang berubah-ubah sesuai jumlah peserta, resolusi video, berbagi layar, dan fitur kolaborasi lainnya.
Kebijakan yang baik perlu menghindari dua kondisi ekstrem: tidak memberikan prioritas sama sekali atau memberikan kapasitas tanpa batas.
Administrator dapat mengidentifikasi layanan konferensi yang digunakan, memeriksa kebutuhan bandwidth resminya, lalu menerapkan klasifikasi sesuai fitur firewall. Jika layanan menggunakan banyak alamat IP atau infrastruktur cloud yang berubah, metode identifikasi aplikasi dapat membantu apabila tersedia dan akurat.
Pengujian perlu dilakukan pada kondisi nyata, misalnya ketika banyak pengguna melakukan rapat bersamaan sementara pengguna lain mengunduh file atau menjalankan sinkronisasi cloud.
Perhatikan kualitas audio, kelancaran video, waktu respons, dan konsumsi bandwidth. Catat hasil pengujian agar administrator dapat membedakan peningkatan yang berasal dari konfigurasi QoS dengan perubahan lain pada jaringan.
Menangani Trafik Enkripsi dan Aplikasi Cloud
Banyak layanan bisnis menggunakan enkripsi dan infrastruktur cloud. Kondisi ini dapat menyulitkan klasifikasi jika firewall hanya mengandalkan alamat IP atau port.
Fitur identifikasi aplikasi, inspeksi trafik, dan integrasi informasi layanan dapat membantu, tetapi dukungannya berbeda pada tiap perangkat. Inspeksi yang lebih mendalam juga dapat memengaruhi penggunaan sumber daya firewall.
Administrator perlu menyeimbangkan kebutuhan visibilitas, keamanan, privasi, dan performa. Gunakan dokumentasi vendor untuk memastikan metode klasifikasi tidak bertentangan dengan arsitektur aplikasi atau kebijakan organisasi.
Perbedaan Kemampuan QoS pada Berbagai Platform Firewall
Tidak semua firewall menyediakan kemampuan QoS dengan kedalaman yang sama. Perbedaan dapat ditemukan pada metode klasifikasi, pengelolaan bandwidth, mekanisme antrean, identifikasi aplikasi, dan kemampuan pemantauan.
Karena itu, perusahaan perlu memeriksa fitur pada model dan versi perangkat yang benar-benar digunakan. Nama fitur yang serupa belum tentu memiliki cara kerja atau hasil yang sama.
QoS pada Firewall Generasi Berikutnya
Firewall generasi berikutnya atau Next-Generation Firewall (NGFW) umumnya menggabungkan kontrol akses dengan kemampuan inspeksi dan identifikasi aplikasi. Pada platform tertentu, fitur ini dapat membantu administrator menghubungkan kebijakan trafik dengan aplikasi atau kategori layanan.
Beberapa perangkat juga menyediakan kontrol bandwidth, pengaturan prioritas, pembatasan sesi, dan pemantauan trafik secara lebih terperinci. Namun, ketersediaan fitur bergantung pada model, versi perangkat lunak, lisensi, dan mode operasi.
Administrator perlu memeriksa apakah fungsi QoS dapat diterapkan secara langsung pada trafik yang dikehendaki atau membutuhkan konfigurasi tambahan. Periksa pula apakah fitur inspeksi tertentu mengurangi kapasitas pemrosesan ketika trafik meningkat.
QoS pada Firewall yang Berfokus pada Routing dan Bandwidth
Sebagian platform memiliki kemampuan pengaturan bandwidth yang erat dengan fungsi routing dan pengelolaan koneksi WAN. Fitur tersebut dapat mencakup batas kecepatan, pembagian kapasitas, antrean, dan prioritas trafik berdasarkan kriteria tertentu.
Pendekatan ini berguna bagi perusahaan yang membutuhkan pengelolaan bandwidth pada beberapa koneksi atau kelompok pengguna. Namun, klasifikasi aplikasi dan mekanisme identifikasi trafik dapat berbeda dari platform NGFW.
Administrator harus memastikan kebijakan diterapkan pada antarmuka dan arah trafik yang tepat. Pengaturan yang efektif untuk trafik keluar belum tentu memberikan hasil serupa untuk trafik masuk.
QoS pada Firewall dengan Fitur Terbatas
Firewall dengan fitur lebih sederhana mungkin menyediakan pembatasan bandwidth dasar, tetapi tidak mendukung seluruh mekanisme klasifikasi atau antrean yang dibutuhkan perusahaan.
Dalam kondisi tersebut, administrator dapat mengombinasikan firewall dengan router, switch terkelola, atau perangkat lain yang mendukung QoS. Desain ini perlu memastikan setiap perangkat memiliki kebijakan yang konsisten.
Jangan memaksakan konfigurasi yang tidak didukung oleh perangkat. Jika kebutuhan QoS melampaui kemampuan platform, perusahaan dapat mengevaluasi peningkatan perangkat atau menempatkan fungsi pengelolaan trafik pada perangkat jaringan yang lebih sesuai.
Perbandingan Umum Kemampuan QoS
| Kemampuan | Firewall dengan QoS dasar | NGFW dengan fitur aplikasi | Router atau perangkat khusus pengelola trafik |
|---|---|---|---|
| Pembatasan bandwidth | Umumnya tersedia pada tingkat tertentu | Tergantung model dan fitur | Sering menjadi salah satu fungsi utama |
| Klasifikasi berdasarkan IP | Umumnya tersedia | Umumnya tersedia | Umumnya tersedia |
| Klasifikasi berdasarkan port dan protokol | Bergantung pada fitur | Umumnya tersedia | Bergantung pada fitur |
| Identifikasi aplikasi | Bisa terbatas | Dapat tersedia dengan tingkat kedalaman berbeda | Bergantung pada platform |
| Prioritas antrean | Bergantung pada model | Bergantung pada model | Sering menyediakan mekanisme antrean yang terperinci |
| Pemantauan trafik | Dapat berupa statistik dasar | Dapat mencakup informasi aplikasi dan sesi | Bergantung pada platform |
| Integrasi keamanan | Berfokus pada fungsi keamanan yang tersedia | Biasanya menggabungkan kontrol akses dan inspeksi lebih luas | Bergantung pada produk dan desain jaringan |
Tabel ini merupakan perbandingan kategori perangkat, bukan jaminan fitur pada semua produk. Verifikasi spesifikasi dan dokumentasi resmi sebelum menentukan desain implementasi.
Faktor yang Perlu Diperiksa Sebelum Memilih Platform
Perusahaan sebaiknya mengevaluasi beberapa aspek berikut:
- Kapasitas pemrosesan: Pastikan perangkat mampu menangani trafik dengan fitur inspeksi yang digunakan.
- Metode klasifikasi: Periksa dukungan klasifikasi berdasarkan IP, port, aplikasi, pengguna, atau DSCP.
- Mekanisme bandwidth: Pastikan perangkat mendukung batas maksimum, pembagian kapasitas, atau jaminan bandwidth sesuai kebutuhan.
- Arah trafik: Periksa apakah kebijakan dapat mengatur trafik masuk, keluar, atau keduanya.
- Dukungan multi-WAN: Evaluasi kemampuan pengelolaan trafik pada beberapa koneksi internet jika diperlukan.
- Pemantauan: Pastikan tersedia statistik untuk memeriksa penggunaan bandwidth dan performa kebijakan.
- Kemudahan administrasi: Pertimbangkan kemampuan pengelolaan aturan, pencatatan perubahan, dan pemulihan konfigurasi.
- Lisensi dan pembaruan: Periksa apakah fitur tertentu membutuhkan lisensi tambahan atau versi perangkat lunak tertentu.
Pemilihan platform tidak seharusnya hanya berdasarkan banyaknya fitur. Perusahaan perlu memastikan fitur tersebut sesuai dengan pola trafik, kapasitas jaringan, dan kemampuan tim yang mengelolanya.
Pemantauan Performa Setelah QoS Diterapkan
Konfigurasi QoS tidak boleh berhenti setelah aturan disimpan. Administrator perlu memantau hasilnya untuk memastikan kebijakan benar-benar membantu aplikasi penting dan tidak menimbulkan masalah baru.
Pemantauan sebaiknya dilakukan sebelum dan sesudah implementasi. Data awal memberikan dasar perbandingan sehingga perubahan performa dapat dinilai secara lebih objektif.
Parameter Pemantauan yang Perlu Diperhatikan
| Parameter | Tujuan pemantauan | Tindakan jika ditemukan masalah |
|---|---|---|
| Penggunaan bandwidth | Mengetahui kapasitas yang digunakan | Identifikasi aplikasi atau pengguna dengan konsumsi tinggi |
| Latensi | Mengukur waktu respons koneksi | Periksa kemacetan, jalur koneksi, dan lokasi gangguan |
| Jitter | Menilai kestabilan waktu kedatangan paket | Periksa antrean, variasi beban, dan jalur trafik |
| Packet loss | Mengetahui kehilangan paket | Periksa kualitas koneksi, kemacetan, dan kondisi antarmuka |
| Penggunaan CPU dan memori firewall | Menilai beban perangkat | Evaluasi konfigurasi, kapasitas, dan fitur inspeksi |
| Throughput aktual | Menilai jumlah data yang berhasil ditransfer | Bandingkan dengan kapasitas koneksi dan kebutuhan aplikasi |
| Statistik kelas QoS | Mengetahui trafik yang masuk ke setiap kelas | Periksa klasifikasi dan aturan yang diterapkan |
Pengumpulan data dapat menggunakan dashboard bawaan firewall, sistem pemantauan jaringan, log, atau alat pengujian yang sesuai.
Perlu diperhatikan bahwa tidak semua firewall menampilkan seluruh parameter QoS secara langsung. Dalam beberapa lingkungan, administrator perlu menggabungkan data dari firewall, router, switch, sistem pemantauan, dan aplikasi.
Menguji QoS pada Kondisi Jam Sibuk
Pengujian pada jaringan yang sepi belum cukup untuk membuktikan efektivitas QoS. Kebijakan perlu diuji saat trafik mendekati kondisi penggunaan nyata.
Contohnya, administrator dapat menjalankan beberapa sesi video conference, melakukan transfer file besar, dan menguji akses aplikasi bisnis secara bersamaan. Selama pengujian, catat kualitas panggilan, latensi, packet loss, penggunaan bandwidth, serta statistik antrean jika tersedia.
Bandingkan hasil tersebut dengan pengujian sebelum konfigurasi diterapkan. Jika aplikasi prioritas masih mengalami gangguan, cari tahu apakah penyebabnya berasal dari klasifikasi yang keliru, kapasitas koneksi yang tidak mencukupi, beban firewall, atau jaringan di luar kendali perusahaan.
Hindari langsung menaikkan prioritas semua aplikasi ketika hasil pengujian tidak sesuai harapan. Perubahan harus didasarkan pada data agar tidak menggeser masalah ke layanan lain.
Menggunakan Baseline untuk Evaluasi Berkala
Baseline merupakan catatan performa jaringan sebelum atau pada kondisi normal. Data ini dapat mencakup penggunaan bandwidth harian, tingkat latensi, pola trafik, dan waktu terjadinya lonjakan penggunaan.
Dengan baseline, administrator dapat mengetahui apakah perubahan konfigurasi memberikan hasil yang diharapkan. Data historis juga membantu mengidentifikasi pola masalah, seperti lonjakan trafik pada awal jam kerja atau penggunaan bandwidth tinggi saat proses backup.
Evaluasi sebaiknya dilakukan secara berkala, terutama ketika perusahaan menambah karyawan, menggunakan aplikasi baru, mengubah koneksi internet, atau memindahkan layanan ke cloud.
Tahapan Implementasi QoS Firewall Bisnis
Agar perubahan berjalan terkontrol, perusahaan dapat mengikuti tahapan implementasi berikut.
1. Audit Kondisi Jaringan
Inventarisasi perangkat firewall, router, switch, koneksi WAN, aplikasi bisnis, dan kelompok pengguna. Catat kapasitas koneksi serta jalur yang dilalui setiap layanan utama.
Pada tahap ini, periksa juga apakah firewall telah mendekati kapasitas pemrosesan maksimum. Penerapan fitur inspeksi tambahan dapat memengaruhi performa perangkat.
2. Tentukan Kebutuhan dan Sasaran
Tentukan aplikasi yang harus diprioritaskan, tingkat kualitas yang diharapkan, serta aktivitas yang dapat dibatasi.
Sasaran sebaiknya terukur. Misalnya, perusahaan ingin mengurangi gangguan panggilan VoIP pada jam sibuk atau menjaga waktu respons aplikasi transaksi ketika proses sinkronisasi data berjalan.
Hindari sasaran yang terlalu umum seperti membuat internet selalu cepat karena hasilnya sulit diukur dan dapat dipengaruhi faktor di luar kendali firewall.
3. Buat Klasifikasi Trafik
Kelompokkan trafik berdasarkan karakteristik yang dapat diidentifikasi oleh platform. Gunakan alamat IP, port, aplikasi, identitas pengguna, atau DSCP sesuai dukungan perangkat.
Periksa kemungkinan tumpang tindih aturan. Pastikan trafik penting tidak salah masuk ke kelompok berprioritas rendah dan trafik umum tidak mendapatkan perlakuan khusus tanpa alasan yang jelas.
4. Susun Kebijakan Bandwidth dan Prioritas
Tetapkan batas bandwidth, urutan prioritas, atau jaminan kapasitas jika fitur tersebut tersedia. Sesuaikan kebijakan dengan kebutuhan aplikasi dan kapasitas koneksi.
Jangan menggunakan nilai batas secara sembarangan. Periksa panduan aplikasi, statistik penggunaan, dan hasil pengukuran sebelum menentukan parameter akhir.
5. Terapkan Perubahan Secara Bertahap
Jika memungkinkan, mulai dengan kelompok pengguna atau layanan yang terbatas. Catat konfigurasi awal dan siapkan prosedur untuk mengembalikan perubahan apabila hasilnya tidak sesuai harapan.
Terapkan perubahan pada waktu yang tidak mengganggu aktivitas penting. Beri tahu tim terkait apabila pengujian dapat memengaruhi kualitas koneksi.
6. Lakukan Pengujian Fungsional dan Beban
Pastikan seluruh aplikasi tetap dapat diakses sesuai kebijakan keamanan. Uji aplikasi prioritas pada kondisi jaringan normal dan sibuk.
Periksa statistik trafik untuk memastikan klasifikasi bekerja sesuai rencana. Jika tersedia, amati jumlah paket yang masuk ke setiap kelas antrean dan apakah batas bandwidth berjalan sesuai konfigurasi.
7. Dokumentasikan Hasil
Catat perubahan konfigurasi, alasan perubahan, waktu implementasi, hasil pengujian, serta masalah yang ditemukan.
Dokumentasi mempermudah proses troubleshooting dan membantu administrator memahami hubungan antara perubahan QoS dengan performa jaringan.
8. Evaluasi dan Sesuaikan
Tinjau hasil pemantauan setelah kebijakan berjalan. Sesuaikan parameter jika terjadi perubahan kebutuhan atau ditemukan dampak yang tidak diharapkan.
QoS bukan konfigurasi yang selalu selesai dalam satu kali penerapan. Pengaturan perlu berkembang seiring pertumbuhan pengguna, perubahan aplikasi, dan peningkatan kebutuhan bisnis.
Kesalahan Umum dalam Konfigurasi QoS Firewall
Kesalahan konfigurasi dapat membuat QoS tidak efektif atau bahkan menurunkan performa jaringan. Beberapa masalah berikut perlu diperhatikan.
Memberikan Prioritas Tinggi Tanpa Klasifikasi yang Akurat
Jika aturan hanya menggunakan port yang terlalu umum, trafik yang tidak relevan dapat memperoleh prioritas yang sama dengan aplikasi penting. Akibatnya, antrean prioritas dapat dipenuhi trafik yang sebenarnya tidak membutuhkan perlakuan khusus.
Gunakan metode klasifikasi yang sesuai dan periksa statistik hasil penerapannya. Jika perangkat mendukung identifikasi aplikasi, evaluasi apakah fitur tersebut lebih tepat untuk layanan yang digunakan.
Menetapkan Batas Bandwidth Terlalu Rendah
Pembatasan yang terlalu ketat dapat membuat aplikasi tetap lambat meskipun mendapatkan prioritas tinggi. Kondisi ini dapat terjadi ketika batas maksimum tidak mencukupi kebutuhan jumlah pengguna aktif.
Evaluasi kebutuhan bandwidth berdasarkan data aktual dan panduan penyedia aplikasi. Pertimbangkan pula lonjakan penggunaan ketika banyak sesi berjalan secara bersamaan.
Mengabaikan Arah Trafik
Sebagian kebijakan bekerja pada arah trafik tertentu atau memerlukan konfigurasi terpisah untuk trafik masuk dan keluar. Akibatnya, pengaturan yang tampak benar dapat memberikan dampak terbatas jika arah kemacetan tidak sesuai dengan titik kontrol.
Administrator harus memeriksa cara kerja fitur pada perangkat yang digunakan. Pastikan aturan sesuai dengan antarmuka, jalur, dan arah trafik yang ingin dikendalikan.
Mengabaikan Perangkat Jaringan Lain
Firewall bukan satu-satunya perangkat yang memengaruhi kualitas koneksi. Switch, access point, router, koneksi WAN, dan jaringan penyedia layanan juga dapat menjadi sumber kemacetan.
Jika trafik melewati beberapa perangkat, kebijakan QoS perlu disesuaikan agar tidak saling bertentangan. Untuk kebutuhan tertentu, penandaan trafik dapat membantu perangkat lain menerapkan perlakuan yang konsisten.
Tidak Memantau Dampak terhadap Keamanan
QoS tidak menggantikan kebijakan keamanan firewall. Trafik yang memperoleh prioritas tinggi tetap harus memenuhi aturan akses dan inspeksi yang berlaku.
Perusahaan perlu memastikan konfigurasi tidak membuka akses yang tidak diperlukan demi mempermudah klasifikasi aplikasi. Evaluasi kebijakan akses secara berkala untuk mengurangi aturan yang terlalu luas.
Untuk memahami pengaturan akses server yang lebih terstruktur, baca artikel Konfigurasi Policy Firewall untuk Akses Server dari DMZ. Pemisahan zona dan pembatasan komunikasi membantu menjaga keamanan layanan ketika perusahaan mengelola berbagai jenis trafik.
Tidak Memperhitungkan Kapasitas Firewall
Fitur inspeksi aplikasi, pencatatan trafik, dan fungsi keamanan lainnya dapat menggunakan sumber daya pemrosesan perangkat. Jika firewall telah mencapai kapasitasnya, penyesuaian QoS mungkin tidak cukup untuk mengatasi gangguan.
Pantau penggunaan CPU, memori, throughput, dan sesi aktif sesuai metrik yang disediakan vendor. Jika perangkat mendekati batas operasional, evaluasi konfigurasi atau kapasitas perangkat sebelum menambahkan lebih banyak kebijakan.
Hubungan QoS dengan Keamanan Jaringan Perusahaan
Pengelolaan kualitas layanan dan keamanan jaringan perlu berjalan bersama. QoS membantu mengatur perlakuan terhadap trafik, sedangkan kebijakan keamanan membatasi komunikasi berdasarkan risiko dan kebutuhan bisnis.
Sebagai contoh, perusahaan mungkin memprioritaskan aplikasi ERP dan komunikasi VoIP. Namun, prioritas tersebut tidak boleh membuat aplikasi memperoleh akses luas ke server atau jaringan lain yang tidak diperlukan.
Administrator perlu memastikan bahwa setiap aturan memiliki tujuan yang jelas, sumber dan tujuan yang sesuai, serta port dan layanan yang dibutuhkan. Trafik yang tidak diizinkan harus tetap mengikuti kebijakan penolakan yang berlaku.
Selain itu, pemantauan QoS dapat memberikan informasi tambahan tentang pola penggunaan jaringan. Lonjakan bandwidth yang tidak biasa dapat menjadi alasan untuk melakukan pemeriksaan lebih lanjut, meskipun konsumsi tinggi tidak selalu menunjukkan aktivitas berbahaya.
Kombinasi klasifikasi trafik, pembatasan bandwidth, pencatatan, dan kontrol akses membantu perusahaan mengelola jaringan dengan lebih terukur. Pendekatan tersebut juga mendukung proses audit karena administrator dapat menjelaskan alasan setiap kebijakan dibuat.
Checklist Evaluasi QoS Firewall Bisnis
Sebelum menerapkan kebijakan secara menyeluruh, gunakan checklist berikut sebagai panduan pemeriksaan.
| No. | Poin evaluasi | Status |
|---|---|---|
| 1 | Aplikasi dan layanan bisnis penting telah diinventarisasi | Perlu diperiksa |
| 2 | Kapasitas internet dan perangkat jaringan telah diukur | Perlu diperiksa |
| 3 | Jalur trafik dan titik kemacetan telah dipetakan | Perlu diperiksa |
| 4 | Klasifikasi trafik sesuai dengan kemampuan firewall | Perlu diperiksa |
| 5 | Prioritas ditetapkan berdasarkan kebutuhan operasional | Perlu diperiksa |
| 6 | Batas bandwidth telah disesuaikan dengan kebutuhan aplikasi | Perlu diperiksa |
| 7 | Arah trafik dan antarmuka yang dikendalikan telah diverifikasi | Perlu diperiksa |
| 8 | Kebijakan akses tetap mengikuti prinsip keamanan | Perlu diperiksa |
| 9 | Pengujian telah dilakukan pada kondisi normal dan jam sibuk | Perlu diperiksa |
| 10 | Hasil pengujian dan perubahan konfigurasi telah didokumentasikan | Perlu diperiksa |
| 11 | Pemantauan performa telah disiapkan | Perlu diperiksa |
| 12 | Prosedur pemulihan konfigurasi tersedia | Perlu diperiksa |
Checklist ini dapat digunakan oleh administrator internal maupun tim IT yang bertanggung jawab atas pengelolaan infrastruktur perusahaan.
FAQ Seputar QoS Firewall Bisnis
Apa itu QoS pada firewall?
QoS atau Quality of Service merupakan mekanisme untuk mengelola lalu lintas jaringan berdasarkan kebutuhan layanan. Pada firewall yang mendukung fitur terkait, administrator dapat mengklasifikasikan trafik, membatasi bandwidth, atau menentukan prioritas antrean untuk membantu menjaga performa aplikasi penting.
Apakah QoS dapat mempercepat koneksi internet?
QoS tidak menambah kapasitas koneksi internet. Mekanisme ini membantu membagi atau mengatur penggunaan kapasitas yang tersedia ketika beberapa aktivitas bersaing mendapatkan bandwidth. Hasilnya dapat berupa pengalaman aplikasi yang lebih stabil, terutama saat jaringan mengalami kemacetan.
Aplikasi apa yang sebaiknya diprioritaskan?
Aplikasi yang sensitif terhadap latensi dan jitter, seperti VoIP dan video conference, sering membutuhkan prioritas khusus. Namun, aplikasi transaksi, ERP, sistem keuangan, atau layanan operasional lain juga dapat menjadi prioritas utama berdasarkan kebutuhan bisnis perusahaan.
Apakah semua firewall mendukung QoS?
Tidak. Kemampuan QoS berbeda-beda berdasarkan model, versi perangkat lunak, lisensi, dan fitur yang tersedia. Beberapa perangkat menyediakan pembatasan bandwidth dasar, sedangkan perangkat lain menawarkan klasifikasi aplikasi atau pengelolaan antrean yang lebih terperinci. Periksa dokumentasi resmi sebelum membuat desain konfigurasi.
Apa perbedaan QoS dan pembatasan bandwidth?
Pembatasan bandwidth menetapkan batas penggunaan kapasitas untuk trafik atau kelompok tertentu. QoS memiliki cakupan lebih luas karena dapat melibatkan klasifikasi trafik, prioritas antrean, dan mekanisme pengelolaan kualitas layanan lainnya. Pembatasan bandwidth dapat menjadi salah satu bagian dari implementasi QoS.
Mengapa video conference masih terganggu meskipun sudah diprioritaskan?
Gangguan dapat disebabkan oleh kapasitas internet yang tidak memadai, kemacetan pada jaringan internal, kualitas Wi-Fi, packet loss, beban firewall, atau masalah pada layanan tujuan. Prioritas QoS tidak menjamin kualitas koneksi jika sumber gangguan berada di luar titik kontrol perangkat.
Apakah QoS perlu diterapkan pada semua perangkat jaringan?
Tidak selalu, tetapi perusahaan perlu mengevaluasi seluruh jalur trafik. Jika kemacetan terjadi pada switch, access point, atau router, konfigurasi pada perangkat tersebut mungkin diperlukan. Kebijakan yang konsisten ant perangkat dapat membantu mempertahankan kualitas layanan sepanjang jalur jaringan.
Seberapa sering konfigurasi QoS perlu dievaluasi?
Evaluasi sebaiknya dilakukan secara berkala dan setiap kali terjadi perubahan besar, seperti penambahan pengguna, migrasi aplikasi, perubahan kapasitas internet, atau penambahan cabang. Pemantauan rutin membantu administrator menyesuaikan kebijakan berdasarkan kebutuhan aktual.
Kesimpulan
QoS Firewall Bisnis membantu perusahaan mengelola penggunaan bandwidth dan menjaga performa aplikasi yang mendukung operasional. Melalui klasifikasi trafik, penentuan prioritas, pembatasan bandwidth, serta pemantauan performa, administrator dapat mengurangi dampak kemacetan terhadap layanan penting.
Penerapan QoS yang efektif harus dimulai dengan pemahaman terhadap kebutuhan bisnis dan kondisi jaringan. Administrator perlu menentukan aplikasi prioritas, mengukur kapasitas koneksi, memilih metode klasifikasi yang sesuai, dan menguji kebijakan pada kondisi penggunaan nyata.
Perusahaan juga perlu memahami bahwa kemampuan QoS berbeda pada setiap platform firewall. Sebelum menerapkan konfigurasi, periksa dukungan perangkat, kebutuhan lisensi, kapasitas pemrosesan, serta keterbatasan pengendalian trafik pada jalur yang digunakan.
Terakhir, QoS harus berjalan bersama kebijakan keamanan jaringan. Prioritas trafik tidak boleh mengesampingkan pembatasan akses, segmentasi jaringan, dan prinsip least privilege. Dengan perencanaan yang baik serta evaluasi berkelanjutan, perusahaan dapat memanfaatkan infrastruktur jaringan secara lebih efisien, menjaga kualitas komunikasi, dan mendukung kelancaran aplikasi bisnis.