
Konfigurasi Policy Firewall untuk Akses Server dari DMZ
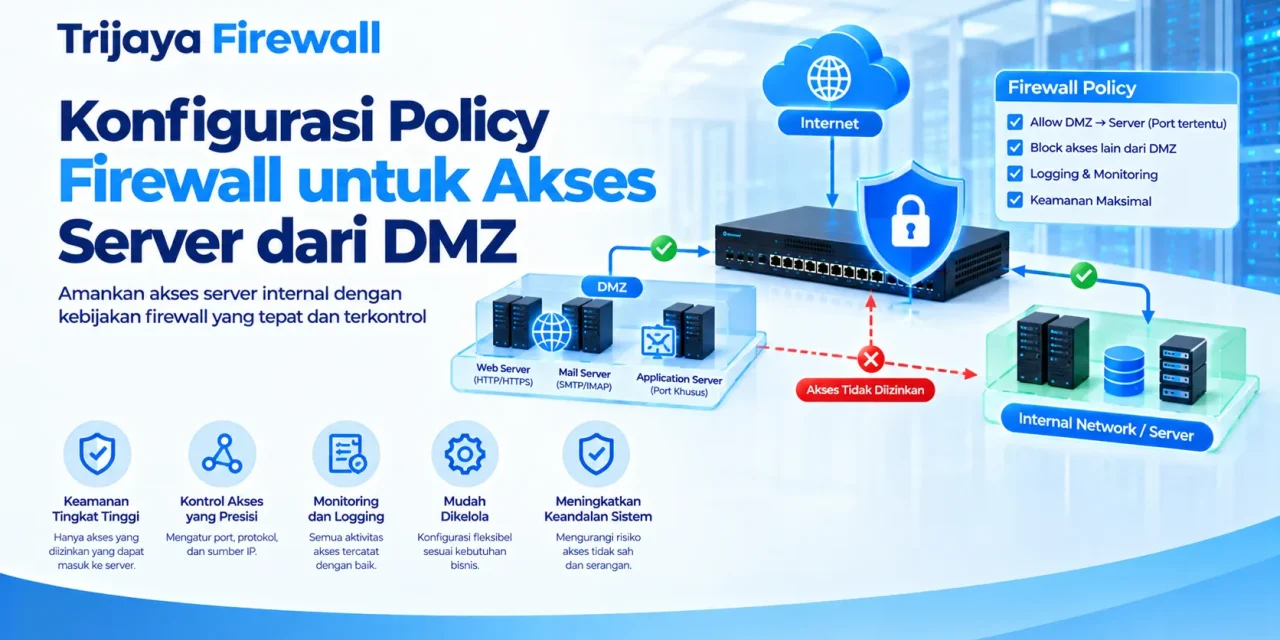
Policy Firewall DMZ merupakan bagian penting dalam pengamanan server publik yang harus dapat diakses dari internet tanpa membuka jaringan internal perusahaan secara langsung. Konfigurasi ini mengatur komunikasi antara internet, zona DMZ, dan jaringan internal melalui kebijakan akses yang terukur. Dengan pemisahan zona, pembatasan port, penerapan Network Address Translation (NAT), serta pengendalian akses administrasi, perusahaan dapat mengurangi risiko serangan terhadap infrastruktur TI.
Banyak perusahaan menjalankan layanan yang harus tersedia bagi pengguna eksternal, seperti website perusahaan, portal pelanggan, aplikasi bisnis, dan layanan API. Agar layanan tersebut dapat diakses, firewall perlu mengizinkan koneksi tertentu dari internet menuju server yang dipublikasikan. Namun, memberikan akses secara langsung tanpa pembatasan dapat meningkatkan risiko terhadap sistem dan data internal.
Demilitarized Zone atau DMZ membantu mengatasi tantangan tersebut dengan menempatkan server publik pada segmen jaringan terpisah. Firewall kemudian mengendalikan komunikasi yang masuk dan keluar dari segmen tersebut berdasarkan kebutuhan operasional.
Konfigurasi yang tepat tidak hanya berfokus pada akses dari internet menuju server. Administrator juga harus mengatur komunikasi dari DMZ ke jaringan internal, membatasi jalur administrasi, dan memastikan setiap aturan memiliki tujuan yang jelas.
Apa Itu Policy Firewall DMZ?
Policy Firewall DMZ adalah kumpulan aturan keamanan yang mengendalikan lalu lintas jaringan menuju, dari, dan di antara zona DMZ. Kebijakan ini menentukan sumber koneksi, alamat tujuan, layanan, port, protokol, serta tindakan yang harus dilakukan firewall terhadap setiap komunikasi.
DMZ sendiri merupakan segmen jaringan yang digunakan untuk menempatkan sistem yang memerlukan akses dari jaringan luar. Contohnya adalah server web, reverse proxy, gateway aplikasi, atau layanan publik tertentu.
Pemisahan tersebut memungkinkan perusahaan memberikan akses ke layanan publik tanpa harus menempatkan server yang sama pada jaringan internal yang menyimpan data sensitif.
Sebagai contoh, perusahaan memiliki server website yang dapat diakses pelanggan melalui HTTPS. Server tersebut ditempatkan pada zona DMZ, sedangkan database dan sistem keuangan berada pada jaringan internal.
Firewall mengizinkan koneksi HTTPS dari internet menuju server website. Jika aplikasi memerlukan akses ke database, administrator membuat aturan terpisah yang hanya mengizinkan komunikasi dari server aplikasi yang berwenang menuju server database pada port yang dibutuhkan.
Dengan desain tersebut, pengguna internet tidak memperoleh akses langsung ke database atau perangkat internal lainnya.
Fungsi Policy Firewall dalam Arsitektur DMZ
Kebijakan firewall pada DMZ memiliki beberapa fungsi utama.
Pertama, mengontrol layanan publik yang dapat diakses dari internet. Administrator dapat menentukan server mana yang boleh menerima koneksi eksternal dan layanan apa yang tersedia.
Kedua, membatasi komunikasi antara DMZ dan jaringan internal. Pemisahan ini membantu mengurangi risiko pergerakan penyerang apabila server publik mengalami kompromi.
Ketiga, mengendalikan akses administrasi. Hanya administrator dan jalur pengelolaan yang telah disetujui yang boleh mengakses antarmuka manajemen server.
Keempat, menyediakan visibilitas terhadap lalu lintas jaringan. Log firewall dapat membantu administrator mengidentifikasi koneksi yang ditolak, aktivitas tidak biasa, dan kemungkinan kesalahan konfigurasi.
Kelima, mendukung penerapan kebijakan keamanan yang konsisten. Setiap aturan dapat didokumentasikan, diuji, dan dievaluasi berdasarkan kebutuhan bisnis.
Fungsi tersebut menjadikan konfigurasi firewall DMZ sebagai bagian dari strategi keamanan jaringan, bukan sekadar mekanisme untuk membuka port layanan.
Merancang Pemisahan Zona Internet, DMZ, dan Jaringan Internal
Langkah awal sebelum membuat aturan firewall adalah menentukan pembagian zona jaringan. Desain ini menjadi dasar bagi seluruh kebijakan akses yang akan diterapkan.
Dalam arsitektur sederhana, perusahaan dapat menggunakan tiga zona utama, yaitu internet, DMZ, dan jaringan internal. Ketiganya memiliki tingkat kepercayaan dan kebutuhan akses yang berbeda.
Zona Internet
Zona internet merupakan jaringan eksternal yang berada di luar kendali langsung perusahaan. Koneksi dari zona ini harus diperlakukan sebagai komunikasi yang tidak tepercaya.
Firewall perlu membatasi layanan yang dapat diakses dari internet. Jika perusahaan hanya memublikasikan website melalui HTTPS, koneksi masuk sebaiknya dibatasi pada layanan tersebut.
Jangan membuka seluruh port hanya karena server perlu dapat diakses oleh pelanggan. Layanan administrasi, database, dan protokol internal umumnya tidak perlu tersedia secara langsung dari internet.
Jika perusahaan menggunakan layanan publik tambahan, seperti VPN atau SMTP, setiap layanan harus memiliki kebijakan tersendiri berdasarkan kebutuhan operasional dan risiko yang dapat diterima.
Zona DMZ
Zona DMZ menampung server atau komponen aplikasi yang harus berkomunikasi dengan jaringan eksternal. Contohnya meliputi server web, reverse proxy, gateway API, dan layanan publik lainnya.
Walaupun terpisah dari jaringan internal, DMZ tetap harus dianggap sebagai zona dengan risiko lebih tinggi dibandingkan segmen internal yang terlindungi.
Administrator perlu membatasi komunikasi antarsistem di dalam DMZ jika arsitektur firewall mendukung pengendalian tersebut. Sebagai contoh, server web publik tidak selalu perlu berkomunikasi langsung dengan seluruh server lain pada zona yang sama.
Pemisahan tambahan dapat diterapkan untuk server dengan fungsi dan tingkat risiko berbeda. Perusahaan juga dapat menggunakan VLAN, antarmuka firewall terpisah, atau segmentasi berbasis kebijakan sesuai kemampuan infrastrukturnya.
Zona Jaringan Internal
Jaringan internal menampung sistem yang tidak seharusnya dapat diakses secara bebas dari internet. Contohnya adalah database perusahaan, server autentikasi, sistem keuangan, penyimpanan dokumen, dan perangkat manajemen.
Akses dari DMZ ke zona ini harus dibatasi secara ketat. Jika server publik membutuhkan layanan internal, buat aturan khusus berdasarkan sumber, tujuan, port, dan protokol yang diperlukan.
Hindari memberikan akses menyeluruh dari DMZ ke seluruh jaringan internal hanya untuk menyederhanakan komunikasi antarsistem.
Contoh Arsitektur DMZ
Berikut gambaran sederhana arsitektur akses server publik.
| Zona | Komponen | Arah Komunikasi yang Diizinkan | Kebijakan Utama |
|---|---|---|---|
| Internet | Pengguna eksternal | Menuju layanan publik yang dipublikasikan | Hanya port layanan yang diperlukan |
| DMZ | Reverse proxy atau server web | Menerima koneksi publik yang diizinkan | Membatasi layanan dan akses administrasi |
| Zona aplikasi | Server aplikasi internal | Menerima koneksi dari komponen yang berwenang | Membatasi sumber dan port |
| Zona database | Server database | Menerima koneksi dari aplikasi yang diizinkan | Tidak menerima akses langsung dari internet |
| Zona manajemen | Perangkat administrator dan sistem pengelolaan | Mengakses server melalui jalur administrasi khusus | Autentikasi dan pembatasan sumber |
| Zona pemantauan | Sistem log dan monitoring | Menerima data pemantauan dari sumber yang disetujui | Membatasi tujuan dan layanan |
Tabel tersebut merupakan contoh konseptual. Perusahaan tidak harus menggunakan jumlah zona yang sama karena desain akhirnya bergantung pada skala jaringan, kebutuhan aplikasi, dan kemampuan perangkat firewall.
Hal terpenting adalah memastikan bahwa setiap zona memiliki fungsi yang jelas dan komunikasi antarzona mengikuti kebutuhan yang telah disetujui.
Menentukan Policy Firewall DMZ Berdasarkan Kebutuhan Layanan
Setelah pembagian zona ditetapkan, administrator dapat menyusun aturan akses berdasarkan layanan yang harus tersedia.
Pendekatan ini membantu mencegah penggunaan kebijakan yang terlalu luas. Setiap aturan perlu menjelaskan alasan komunikasi tersebut diizinkan dan sistem mana yang membutuhkannya.
Batasi Koneksi Masuk dari Internet
Aturan akses dari internet sebaiknya hanya mengizinkan koneksi menuju alamat dan layanan yang memang dipublikasikan.
Misalnya, server website perusahaan hanya membutuhkan HTTPS melalui TCP port 443. Administrator dapat membuat aturan yang mengizinkan koneksi ke layanan tersebut, sementara koneksi lain yang tidak diperlukan tetap ditolak.
Jika website masih menyediakan HTTP pada TCP port 80 untuk mengarahkan pengunjung ke HTTPS, administrator dapat mengizinkan layanan tersebut sesuai kebutuhan. Konfigurasi pengalihan ke HTTPS sebaiknya dilakukan dengan benar pada lapisan aplikasi atau web server.
Layanan tambahan seperti SSH, RDP, database, dan antarmuka manajemen tidak seharusnya dibuka secara langsung ke seluruh internet tanpa alasan yang kuat dan kontrol tambahan.
Untuk layanan yang harus menerima trafik dari mitra tertentu, administrator dapat mempertimbangkan pembatasan alamat sumber apabila mitra memiliki alamat IP yang stabil.
Namun, pembatasan IP tidak menggantikan kebutuhan autentikasi, enkripsi, dan perlindungan aplikasi.
Terapkan Aturan untuk Setiap Layanan Secara Terpisah
Apabila perusahaan memublikasikan beberapa layanan, buat aturan berdasarkan kebutuhan masing-masing layanan.
Sebagai contoh, server website dan gateway VPN memiliki tujuan berbeda. Keduanya sebaiknya tidak digabungkan ke dalam satu aturan luas jika kebijakan keamanan, sumber koneksi, dan kebutuhan pemantauannya berbeda.
Pemisahan aturan membantu administrator melakukan perubahan dengan lebih terkontrol. Jika suatu layanan tidak lagi dibutuhkan, aturan yang terkait dapat ditinjau tanpa mengganggu layanan lainnya.
Dokumentasikan nama layanan, pemilik sistem, alamat tujuan, port, protokol, serta alasan akses untuk memudahkan proses audit.
Gunakan Kebijakan Deny by Default
Pendekatan deny by default berarti komunikasi yang tidak memiliki izin eksplisit akan ditolak.
Administrator membuat aturan untuk mengizinkan trafik yang diperlukan, lalu menggunakan kebijakan penolakan sebagai kontrol terhadap komunikasi lainnya.
Penerapan ini membantu mengurangi kemungkinan akses tidak sengaja akibat aturan yang terlalu permisif.
Namun, administrator perlu memahami urutan evaluasi kebijakan pada perangkat yang digunakan. Pada beberapa firewall, aturan diperiksa berdasarkan urutan tertentu. Perangkat lain dapat memiliki mekanisme evaluasi tambahan berdasarkan objek, zona, atau jenis kebijakan.
Periksa dokumentasi produk sebelum mengubah urutan aturan. Pastikan juga bahwa kebijakan tersebut tidak mengganggu koneksi balasan yang sah atau layanan infrastruktur yang dibutuhkan.
Konfigurasi NAT untuk Memublikasikan Server DMZ
Network Address Translation atau NAT merupakan mekanisme yang dapat menerjemahkan alamat IP dan, dalam konfigurasi tertentu, port komunikasi. Dalam arsitektur DMZ, NAT sering digunakan untuk memublikasikan server internal zona DMZ melalui alamat IP publik.
NAT dan firewall policy memiliki fungsi yang berbeda meskipun keduanya sering dikonfigurasi secara berhubungan.
NAT mengatur penerjemahan alamat atau port, sedangkan kebijakan firewall menentukan apakah komunikasi diperbolehkan berdasarkan kondisi yang berlaku. Penerapan NAT saja tidak boleh dianggap sebagai pengganti kontrol akses.
Memahami Destination NAT
Destination NAT atau DNAT digunakan untuk menerjemahkan alamat tujuan trafik yang masuk.
Sebagai contoh, perusahaan memiliki alamat IP publik yang digunakan untuk memublikasikan server web di DMZ. Ketika pengguna internet mengakses alamat publik tersebut melalui HTTPS, firewall menerjemahkan alamat tujuan menjadi alamat IP privat server web.
Secara konseptual, alurnya adalah sebagai berikut:
- Pengguna mengakses alamat IP publik perusahaan melalui HTTPS.
- Trafik masuk mencapai antarmuka firewall yang terhubung ke internet.
- Aturan DNAT menerjemahkan alamat tujuan ke alamat server web di DMZ.
- Firewall memeriksa kebijakan akses yang berlaku.
- Jika trafik diizinkan, koneksi diteruskan menuju server web.
- Respons server kembali melalui jalur jaringan yang sesuai.
Detail urutan pemrosesan NAT dan kebijakan firewall dapat berbeda antarproduk. Pada beberapa perangkat, objek tujuan yang digunakan dalam policy merujuk pada alamat sebelum atau sesudah translasi. Karena itu, administrator perlu mengikuti dokumentasi resmi dan memverifikasi perilaku perangkat yang digunakan.
Contoh Pemetaan NAT
Tabel berikut menunjukkan contoh konseptual pemetaan alamat untuk layanan website.
| Parameter | Contoh |
|---|---|
| IP publik | 203.0.113.10 |
| IP privat server DMZ | 10.10.10.20 |
| Layanan | HTTPS |
| Protokol | TCP |
| Port publik | 443 |
| Port tujuan | 443 |
| Jenis translasi | DNAT |
| Kebijakan firewall | Mengizinkan HTTPS menuju server web yang ditentukan |
Alamat pada tabel menggunakan rentang dokumentasi 203.0.113.0/24 untuk contoh publik dan alamat privat untuk jaringan DMZ. Nilai tersebut bukan alamat produksi yang harus digunakan langsung.
Dalam implementasi nyata, gunakan alamat IP yang dialokasikan untuk perusahaan dan pastikan tidak terjadi konflik alamat.
Apakah Semua Server DMZ Memerlukan NAT?
Tidak selalu. Kebutuhan NAT bergantung pada desain jaringan, skema pengalamatan, dan cara layanan dipublikasikan.
Sebagian lingkungan menggunakan DNAT untuk memetakan alamat publik ke alamat privat server. Desain lain dapat menempatkan alamat publik pada segmen tertentu atau menggunakan reverse proxy yang meneruskan permintaan ke server aplikasi.
Reverse proxy dapat membantu memusatkan koneksi publik, terminasi TLS, dan kebijakan aplikasi. Namun, penggunaan reverse proxy tetap memerlukan aturan firewall yang membatasi komunikasi menuju sistem di belakangnya.
Pilih mekanisme yang sesuai dengan arsitektur jaringan dan kemampuan perangkat. Hindari menambahkan translasi alamat tanpa memahami dampaknya terhadap routing, logging, dan proses pemecahan masalah.
Perhatikan Source NAT dan Jalur Balasan
Source NAT atau SNAT mengubah alamat sumber paket. Mekanisme ini dapat diperlukan untuk koneksi keluar, komunikasi antarsegmen tertentu, atau kondisi routing tertentu.
Namun, SNAT tidak harus diterapkan pada setiap koneksi dari DMZ menuju jaringan internal.
Sebelum mengaktifkannya, tentukan apakah sistem tujuan perlu melihat alamat IP asli sumber. Informasi tersebut dapat berguna untuk audit, pencatatan aplikasi, dan investigasi insiden.
Pastikan pula bahwa jalur balasan mengikuti konfigurasi routing yang benar. Kesalahan routing atau NAT dapat menyebabkan koneksi gagal meskipun aturan firewall terlihat mengizinkan trafik tersebut.
Membatasi Komunikasi dari DMZ ke Jaringan Internal
Salah satu tujuan utama DMZ adalah membatasi dampak apabila server publik mengalami kompromi.
Jika server yang terpapar internet dapat berkomunikasi bebas dengan seluruh jaringan internal, pemisahan zona tidak memberikan perlindungan yang memadai.
Karena itu, kebijakan dari DMZ menuju jaringan internal harus dirancang berdasarkan kebutuhan komunikasi yang spesifik.
Terapkan Aturan Minimum dari DMZ
Secara umum, komunikasi dari DMZ menuju jaringan internal sebaiknya ditolak kecuali terdapat kebutuhan bisnis yang jelas.
Sebagai contoh, server web mungkin tidak membutuhkan akses langsung ke database apabila arsitektur aplikasi menggunakan server aplikasi terpisah.
Jika server aplikasi memerlukan koneksi database, buat aturan yang hanya mengizinkan alamat sumber server aplikasi menuju alamat tujuan database melalui port yang digunakan.
Hindari aturan yang mengizinkan seluruh subnet DMZ mengakses seluruh jaringan internal.
Pendekatan ini sejalan dengan prinsip least privilege, yaitu memberikan izin seminimal mungkin sesuai fungsi sistem.
Untuk pembahasan lebih lanjut, artikel Menerapkan Least Privilege pada Kebijakan Akses Firewall dapat digunakan sebagai referensi tentang pembatasan sumber, tujuan, port, dan layanan berdasarkan kebutuhan bisnis.
Pisahkan Server Web, Aplikasi, dan Database
Pada aplikasi yang cukup kompleks, perusahaan dapat memisahkan komponen web, aplikasi, dan database ke segmen yang berbeda.
Server web menerima permintaan eksternal melalui layanan yang dipublikasikan. Server aplikasi memproses logika bisnis, sedangkan database menyimpan data perusahaan.
Dalam arsitektur tersebut, setiap komponen hanya boleh berkomunikasi dengan komponen yang diperlukan.
Sebagai contoh, server web dapat menerima HTTPS dari internet dan meneruskan permintaan ke server aplikasi melalui koneksi yang disetujui. Server aplikasi kemudian mengakses database melalui port khusus.
Database tidak perlu menerima koneksi langsung dari internet maupun dari seluruh jaringan DMZ.
Segmentasi ini membantu membatasi komunikasi yang tersedia jika salah satu komponen mengalami kompromi.
Batasi Akses ke Active Directory dan Layanan Identitas
Server yang berada di DMZ tidak seharusnya memperoleh akses luas ke domain controller atau server identitas internal hanya karena membutuhkan autentikasi.
Jika aplikasi memang membutuhkan layanan direktori, identifikasi protokol, port, dan metode integrasi yang benar-benar diperlukan.
Pertimbangkan penggunaan reverse proxy autentikasi, layanan identitas perantara, atau desain lain yang dapat mengurangi paparan sistem identitas internal.
Jangan membuka seluruh port layanan direktori kepada semua server di DMZ. Batasi akses berdasarkan sumber dan tujuan, lalu pastikan autentikasi serta perlindungan komunikasi telah diterapkan dengan benar.
Layanan identitas memiliki tingkat sensitivitas tinggi karena kompromi terhadapnya dapat berdampak pada banyak sistem perusahaan.
Blokir Akses ke Jaringan Manajemen
Server publik umumnya tidak membutuhkan akses langsung ke antarmuka manajemen firewall, hypervisor, perangkat switch, atau sistem administrasi lainnya.
Buat zona manajemen terpisah jika memungkinkan. Akses ke zona tersebut sebaiknya hanya berasal dari perangkat administrator atau jalur pengelolaan yang telah disetujui.
Jika server DMZ perlu mengirim log atau metrik pemantauan, izinkan komunikasi menuju sistem pemantauan tertentu melalui layanan yang dibutuhkan. Jangan memberikan akses umum ke seluruh segmen manajemen.
Pembatasan ini membantu mencegah server publik menjadi jalur untuk menyerang infrastruktur pengelolaan.
Mengamankan Akses Administrasi Server DMZ
Server publik memerlukan pemeliharaan rutin, pembaruan keamanan, dan pemantauan. Namun, akses administrasi harus dipisahkan dari akses yang digunakan pengunjung atau pelanggan.
Membuka SSH atau RDP langsung ke internet dapat meningkatkan paparan terhadap serangan kredensial, eksploitasi layanan, dan upaya akses tidak sah.
Gunakan Jalur Administrasi Khusus
Salah satu pendekatan yang dapat diterapkan adalah menggunakan VPN atau bastion host sebagai jalur administrasi.
Administrator terlebih dahulu terhubung melalui mekanisme akses yang telah disetujui, kemudian mengakses server DMZ sesuai hak yang dimilikinya.
Firewall hanya mengizinkan koneksi administrasi dari sumber yang ditentukan. Akses langsung dari internet ke port manajemen sebaiknya ditolak kecuali terdapat kebutuhan khusus yang disertai kontrol memadai.
Bastion host juga perlu diamankan karena menjadi komponen penting dalam jalur administrasi. Terapkan pembaruan keamanan, pembatasan akun, logging, dan autentikasi yang sesuai.
Batasi Sumber dan Hak Akses Administrator
Jangan memberikan hak akses yang sama kepada seluruh personel TI.
Administrator sistem operasi, pengelola aplikasi, dan petugas keamanan dapat memiliki tanggung jawab berbeda. Sesuaikan izin dengan pekerjaan masing-masing.
Gunakan autentikasi multifaktor apabila didukung, serta hindari penggunaan akun bersama yang menyulitkan pelacakan aktivitas.
Catat aktivitas administratif, terutama perubahan konfigurasi, pembuatan akun, pemasangan perangkat lunak, dan akses terhadap data sensitif.
Hindari Pengelolaan Server melalui Jalur Publik
Jika memungkinkan, pisahkan antarmuka layanan publik dari jalur administrasi.
Server web dapat menerima HTTPS dari internet, tetapi akses SSH atau RDP hanya tersedia melalui jaringan manajemen atau VPN.
Pemisahan ini mengurangi paparan layanan administrasi dan membantu menjaga agar kebutuhan operasional tidak memperluas kebijakan akses publik.
Contoh Matriks Policy Firewall untuk DMZ
Matriks kebijakan membantu administrator memetakan komunikasi yang diperbolehkan dan ditolak sebelum menerapkannya pada perangkat firewall.
Tabel berikut memberikan contoh untuk lingkungan yang memiliki server web, server aplikasi, database, dan jaringan administrasi.
| No. | Zona Sumber | Zona Tujuan | Layanan | Tindakan | Keterangan |
|---|---|---|---|---|---|
| 1 | Internet | Server web DMZ | HTTPS, TCP 443 | Izinkan | Akses website publik |
| 2 | Internet | Server web DMZ | HTTP, TCP 80 | Izinkan secara terbatas jika diperlukan | Pengalihan menuju HTTPS |
| 3 | Internet | Server DMZ | SSH, TCP 22 | Tolak | Administrasi tidak dibuka langsung |
| 4 | Internet | Database internal | Semua layanan | Tolak | Database tidak dipublikasikan |
| 5 | Server web DMZ | Server aplikasi | Port aplikasi yang ditentukan | Izinkan jika diperlukan | Komunikasi antarkomponen |
| 6 | Server aplikasi | Database internal | Port database yang diperlukan | Izinkan | Koneksi aplikasi ke database |
| 7 | Server web DMZ | Jaringan pengguna internal | Semua layanan | Tolak | Membatasi komunikasi ke jaringan pengguna |
| 8 | Server DMZ | Zona manajemen | Semua layanan | Tolak, kecuali kebutuhan khusus | Melindungi infrastruktur pengelolaan |
| 9 | Subnet administrator | Server DMZ | SSH atau RDP sesuai kebutuhan | Izinkan secara terbatas | Administrasi melalui jalur resmi |
| 10 | Server DMZ | Server pemantauan | Port log atau monitoring yang diperlukan | Izinkan secara terbatas | Pengiriman data pemantauan |
| 11 | Sumber tidak dikenal | Zona internal | Komunikasi yang tidak diizinkan | Tolak | Kebijakan pembatasan umum |
Matriks tersebut perlu disesuaikan dengan arsitektur aplikasi yang sebenarnya. Tidak semua perusahaan memerlukan server aplikasi terpisah atau komunikasi ke sistem pemantauan melalui mekanisme yang sama.
Periksa juga apakah perangkat menggunakan kebijakan berbasis zona, aturan berbasis antarmuka, objek NAT, atau mekanisme pemrosesan lain.
Sebelum implementasi, pastikan setiap aturan memiliki sumber, tujuan, layanan, alasan, dan pemilik yang jelas.
Logging dan Monitoring pada Kebijakan Firewall DMZ
Kebijakan firewall perlu didukung oleh pemantauan yang memadai. Tanpa logging, administrator mungkin kesulitan mengetahui apakah suatu aturan masih digunakan atau apakah terjadi percobaan akses yang tidak sesuai kebijakan.
Aktifkan pencatatan untuk koneksi yang relevan, terutama akses menuju layanan publik, koneksi yang ditolak, dan komunikasi dari DMZ menuju jaringan internal.
Namun, logging tidak harus diaktifkan secara berlebihan pada semua paket jika hal tersebut dapat membebani perangkat atau sistem penyimpanan. Sesuaikan tingkat pencatatan dengan kebutuhan investigasi, kapasitas, dan kebijakan retensi.
Pantau Koneksi yang Ditolak
Koneksi yang ditolak dapat memberikan informasi mengenai kesalahan konfigurasi, layanan yang tidak lagi digunakan, atau aktivitas pemindaian dari pihak eksternal.
Administrator perlu memeriksa pola sumber, alamat tujuan, port, waktu kejadian, dan frekuensi koneksi.
Satu koneksi yang ditolak tidak selalu menandakan serangan. Namun, lonjakan aktivitas yang mengarah ke banyak port atau beberapa server dapat menjadi alasan untuk melakukan investigasi lebih lanjut.
Korelasi dengan log sistem operasi, aplikasi, dan perangkat keamanan lain dapat membantu memperjelas konteks kejadian.
Periksa Trafik Keluar dari DMZ
Pemantauan trafik keluar sama pentingnya dengan pemantauan koneksi masuk.
Server publik yang mengalami kompromi mungkin mencoba menghubungi alamat eksternal, mengirimkan data, atau melakukan komunikasi yang tidak sesuai dengan fungsi normalnya.
Buat kebijakan keluar berdasarkan kebutuhan server. Sebagai contoh, server tertentu mungkin memerlukan akses ke layanan pembaruan atau sistem pemantauan, tetapi tidak membutuhkan koneksi bebas ke seluruh internet.
Jika akses keluar memang diperlukan, tentukan tujuan dan layanan yang sesuai dengan kebutuhan operasional.
Tinjau Aturan Secara Berkala
Aturan firewall dapat menjadi tidak relevan setelah aplikasi dipindahkan, server dinonaktifkan, atau kebutuhan bisnis berubah.
Jadwalkan evaluasi untuk memastikan bahwa setiap aturan masih memiliki alasan yang valid.
Periksa aturan yang tidak digunakan, kebijakan dengan cakupan terlalu luas, pengecualian sementara, dan akses administrasi yang masih terbuka.
Dokumentasikan perubahan serta hasil pengujian agar administrator lain dapat memahami kondisi kebijakan saat melakukan pemeliharaan.
Pengujian Konfigurasi Policy Firewall DMZ
Sebelum kebijakan diterapkan sepenuhnya, lakukan pengujian untuk memastikan bahwa layanan publik tetap berfungsi dan komunikasi yang tidak diperlukan benar-benar dibatasi.
Pengujian harus mencakup konektivitas, NAT, routing, akses administrasi, serta komunikasi antarzona.
Uji Akses Layanan Publik
Gunakan jaringan eksternal untuk memverifikasi bahwa layanan yang dipublikasikan dapat diakses melalui port yang diizinkan.
Sebagai contoh, uji akses HTTPS dari koneksi internet di luar jaringan perusahaan. Periksa sertifikat TLS, respons aplikasi, dan ketersediaan layanan.
Jangan hanya menguji dari jaringan internal karena jalur koneksi dan perilaku NAT dapat berbeda.
Jika layanan tidak dapat diakses, periksa alamat publik, translasi NAT, routing, kebijakan firewall, dan konfigurasi server.
Uji Penolakan Akses yang Tidak Diperlukan
Pastikan port administrasi tidak dapat diakses secara langsung dari internet apabila kebijakan memang melarangnya.
Periksa pula bahwa server publik tidak dapat menjangkau database, jaringan pengguna, atau perangkat manajemen tanpa aturan yang disetujui.
Pengujian harus dilakukan secara terkontrol dan hanya terhadap sistem yang berada dalam kewenangan perusahaan.
Verifikasi Jalur NAT dan Routing
Pastikan paket masuk diterjemahkan menuju server yang benar dan respons kembali melalui jalur yang sesuai.
Jika terdapat beberapa router atau firewall, periksa konsistensi rute, gateway, serta aturan NAT pada setiap perangkat yang terlibat.
Koneksi dapat gagal apabila jalur balasan tidak sesuai atau terjadi translasi alamat yang tidak direncanakan.
Gunakan log firewall dan alat diagnosis jaringan untuk mengidentifikasi titik kegagalan.
Uji Dampak terhadap Aplikasi
Setelah perubahan, mintalah pemilik aplikasi memeriksa fungsi penting seperti autentikasi, pemrosesan transaksi, pengiriman notifikasi, dan akses data.
Layanan yang tampak normal pada pengujian awal belum tentu telah menjalankan semua proses latar belakangnya.
Pantau aplikasi selama periode yang sesuai dengan siklus operasional. Jika muncul gangguan, analisis log sebelum menambahkan izin baru.
Hindari mengatasi masalah dengan membuka seluruh port karena tindakan tersebut dapat menghilangkan manfaat pembatasan yang baru diterapkan.
Kesalahan Umum dalam Konfigurasi Policy Firewall DMZ
Beberapa kesalahan konfigurasi dapat mengurangi efektivitas DMZ meskipun perusahaan telah memisahkan server publik dari jaringan internal.
Membuka seluruh port ke server publik. Server hanya perlu menerima koneksi pada layanan yang dipublikasikan. Port administrasi dan layanan internal sebaiknya tetap dibatasi.
Mengizinkan komunikasi DMZ ke seluruh jaringan internal. Kebijakan seperti ini memperbesar risiko ketika server DMZ mengalami kompromi. Buat aturan terpisah untuk setiap dependensi aplikasi.
Menganggap NAT sebagai pengganti firewall policy. Translasi alamat tidak otomatis menjamin bahwa komunikasi yang diterjemahkan aman. Terapkan kontrol akses yang sesuai dengan kemampuan perangkat.
Membuka SSH atau RDP langsung ke internet. Jalur administrasi yang terpapar publik dapat meningkatkan risiko akses tidak sah. Gunakan VPN atau bastion host jika memungkinkan.
Tidak memantau trafik keluar. Fokus hanya pada koneksi masuk dapat membuat komunikasi mencurigakan dari server yang telah disusupi terlewatkan.
Mengabaikan dokumentasi. Aturan tanpa pemilik dan tujuan yang jelas lebih sulit diaudit serta berisiko tetap aktif setelah kebutuhan berakhir.
Tidak menguji perubahan. Perubahan aturan yang tidak melalui pengujian dapat menyebabkan gangguan layanan publik maupun komunikasi internal yang penting.
Menghindari kesalahan tersebut membantu menjaga agar desain DMZ tetap memberikan perlindungan yang diharapkan.
Hubungan Policy Firewall DMZ dengan Performa Jaringan
Keamanan dan performa jaringan perlu dikelola secara bersamaan. Pembatasan akses yang tepat dapat mengurangi komunikasi yang tidak diperlukan, tetapi administrator juga perlu memastikan bahwa trafik aplikasi penting memperoleh sumber daya jaringan yang memadai.
Pada layanan publik dengan jumlah pengguna tinggi, pengelolaan bandwidth dan prioritas trafik dapat membantu menjaga kualitas layanan. Namun, QoS tidak menggantikan fungsi firewall dalam menentukan apakah koneksi boleh dilakukan.
QoS mengatur perlakuan terhadap trafik berdasarkan kebijakan performa, sedangkan firewall mengendalikan akses berdasarkan aturan keamanan. Keduanya dapat digunakan secara berdampingan sesuai kemampuan perangkat.
Untuk memahami pengelolaan performa tersebut, Anda dapat membaca artikel Mengatur QoS dan Prioritas Trafik pada Firewall Bisnis.
Kombinasi kontrol akses dan pengelolaan trafik yang tepat membantu perusahaan menjaga keamanan sekaligus mempertahankan pengalaman pengguna.
Praktik Terbaik untuk Mengelola Policy Firewall DMZ
Pengelolaan DMZ membutuhkan proses yang konsisten agar kebijakan tetap sesuai dengan perubahan infrastruktur.
Pertama, dokumentasikan semua layanan yang dipublikasikan beserta alamat IP, port, protokol, pemilik aplikasi, dan alasan aksesnya. Dokumentasi tersebut menjadi dasar evaluasi saat layanan berubah atau dihentikan.
Kedua, gunakan pendekatan least privilege. Setiap aturan harus memiliki cakupan minimum yang masih memenuhi kebutuhan operasional. Tinjau kembali izin yang memberikan akses ke banyak sumber atau tujuan.
Ketiga, pisahkan jalur administrasi dari jalur akses publik. Gunakan jaringan manajemen, VPN, atau bastion host yang dilindungi dengan autentikasi kuat.
Keempat, terapkan segmentasi yang sesuai dengan tingkat sensitivitas sistem. Server web, server aplikasi, database, dan sistem manajemen tidak harus berada pada satu segmen jaringan.
Kelima, aktifkan logging yang relevan dan integrasikan pemantauan dengan sistem keamanan lain jika tersedia. Informasi tersebut membantu administrator melakukan investigasi ketika menemukan aktivitas yang tidak biasa.
Keenam, terapkan proses perubahan yang terkontrol. Setiap perubahan perlu melalui analisis dampak, persetujuan, pengujian, dokumentasi, dan prosedur pemulihan.
Terakhir, lakukan evaluasi berkala terhadap aturan yang sudah tidak diperlukan. Penghapusan akses yang tidak lagi memiliki alasan operasional dapat membantu mengurangi risiko konfigurasi yang menumpuk.
Kesimpulan
Konfigurasi Policy Firewall DMZ membantu perusahaan menyediakan layanan publik tanpa memberikan akses bebas ke jaringan internal. Penerapan yang efektif dimulai dengan pemisahan zona, penentuan layanan yang boleh diakses, dan pengaturan NAT sesuai arsitektur jaringan.
Administrator juga perlu membatasi komunikasi dari DMZ menuju jaringan internal, mengamankan jalur administrasi, serta memantau aktivitas koneksi masuk dan keluar. Setiap aturan harus memiliki tujuan yang jelas dan cakupan yang sesuai dengan kebutuhan bisnis.
NAT, segmentasi jaringan, logging, dan pengujian saling melengkapi dalam membangun perlindungan yang lebih terukur. Tidak satu pun dari mekanisme tersebut dapat menggantikan kebutuhan akan kebijakan akses yang tepat dan pengelolaan keamanan secara menyeluruh.
Dengan evaluasi berkala, dokumentasi yang baik, dan pengujian sebelum perubahan diterapkan, perusahaan dapat mengurangi risiko paparan layanan publik sekaligus menjaga ketersediaan aplikasi yang dibutuhkan pelanggan.
Bagi organisasi yang ingin meningkatkan keamanan infrastruktur, peninjauan kebijakan firewall DMZ merupakan langkah penting untuk memastikan bahwa layanan yang tersedia dari internet tidak menjadi jalur yang tidak terkendali menuju sistem internal perusahaan.